Anthropic OSS Scannerで脆弱性検査はどう変わるか
要約
Anthropicが発表したOSS Scannerは、AIモデルで脆弱性を探し、PoCや説明、修正案まで含むレポートを返します。企業が導入前に決める対象コード、機密情報の扱い、人の承認、対応記録の残し方を整理します。
海外では、AIモデルを使ってソフトウェアの脆弱性を探す取り組みが進んでいます。AnthropicのOSS Scannerは、発見だけでなく再現と修正までを1つのレポートにまとめる点で、従来の検査結果の受け取り方を変える可能性があります。
BinxAIが企業の開発現場に当てはめて見ると、検査精度だけで導入を決めるのは難しいでしょう。どのコードを登録するのか、誰が提案を承認するのか、対応完了を何で証明するのかまで、先に線引きする必要があります。
この記事の対象読者
- OSSを業務システムで利用する企業や組織
- 自社ソフトウェアの脆弱性検査を効率化したい企業や組織
- AIを開発工程へ組み込みたい企業や組織
- 外部委託コードの安全性を確認したい企業や組織
- 検査結果と修正履歴を監査可能にしたい企業や組織
Anthropicが発表したOSS Scanner
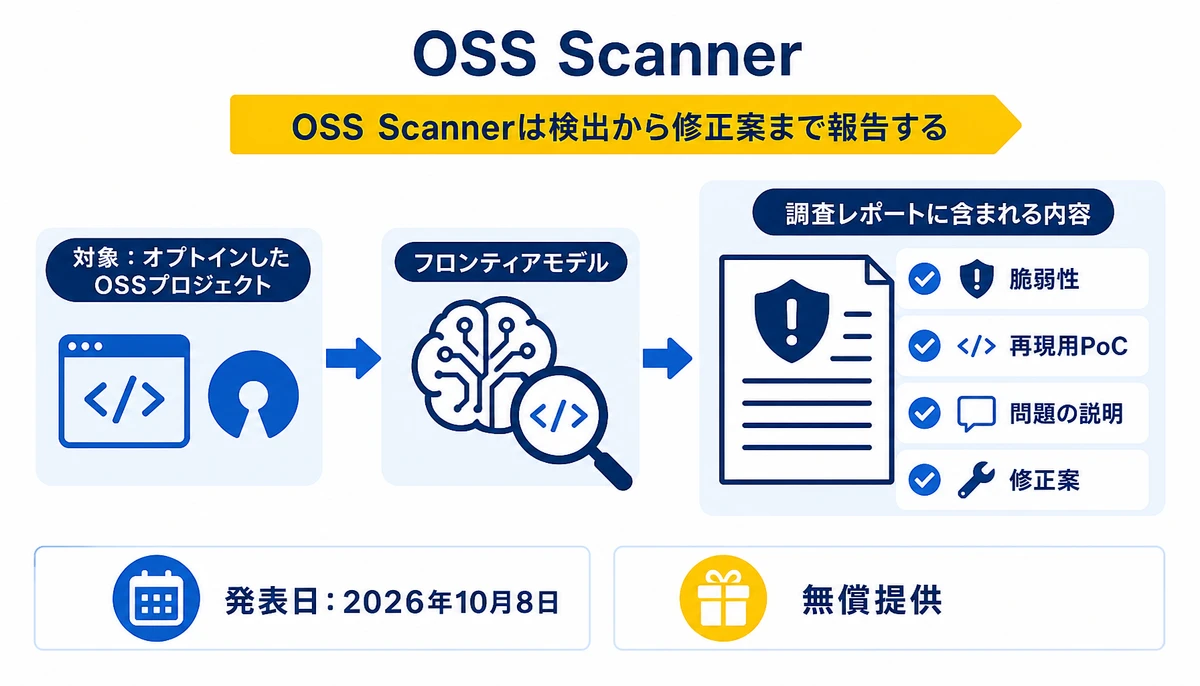
Anthropicは2026年10月8日、オプトインしたオープンソースプロジェクトを対象に、フロンティアモデルで脆弱性を探すOSS Scannerを無償提供すると発表しました。対象は、参加を選んだOSSプロジェクトです。
Anthropicの発表によると、OSS Scannerは脆弱性の検出結果だけを返すものではありません。再現用のPoC、問題の説明、修正案を含む調査レポートを返します。
- 検査対象: オプトインしたOSSプロジェクト
- 検査手段: フロンティアモデルによるコード調査
- レポート内容: 脆弱性、PoC、問題の説明、修正案
- 提供条件: Anthropicが無償提供を発表

PoC付きレポートが変える初動
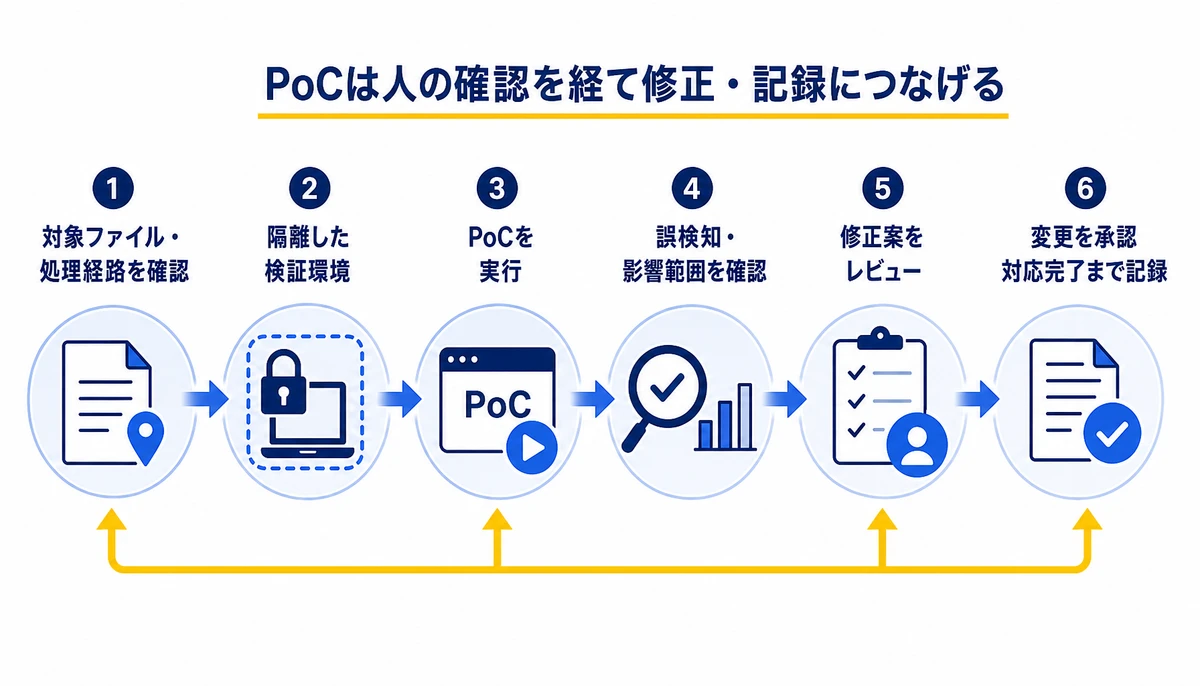
従来の脆弱性検査では、問題の指摘を受けた後に、担当者が影響範囲を調べて再現を試す流れがありました。PoCが添えられると、検出内容を確認する作業の入口が変わる可能性があります。
ただし、PoCがあることは、そのまま本番環境で実行してよいことを意味しません。検証環境、利用許可、ログの保管場所を決めてから再現性を確認します。
- レポートの対象ファイルと処理経路を確認する
- PoCを隔離した検証環境で実行する
- 誤検知や影響範囲を人が確認する
- 修正案をレビューし、変更を承認する
- 検査結果から対応完了までの記録を残す
修正案も同じ扱いです。AIが示した変更を自動で採用するのではなく、仕様への影響、互換性、テスト結果を確認したうえで、人が採否を決めます。
対象コードと責任分界
登録前に決める除外範囲
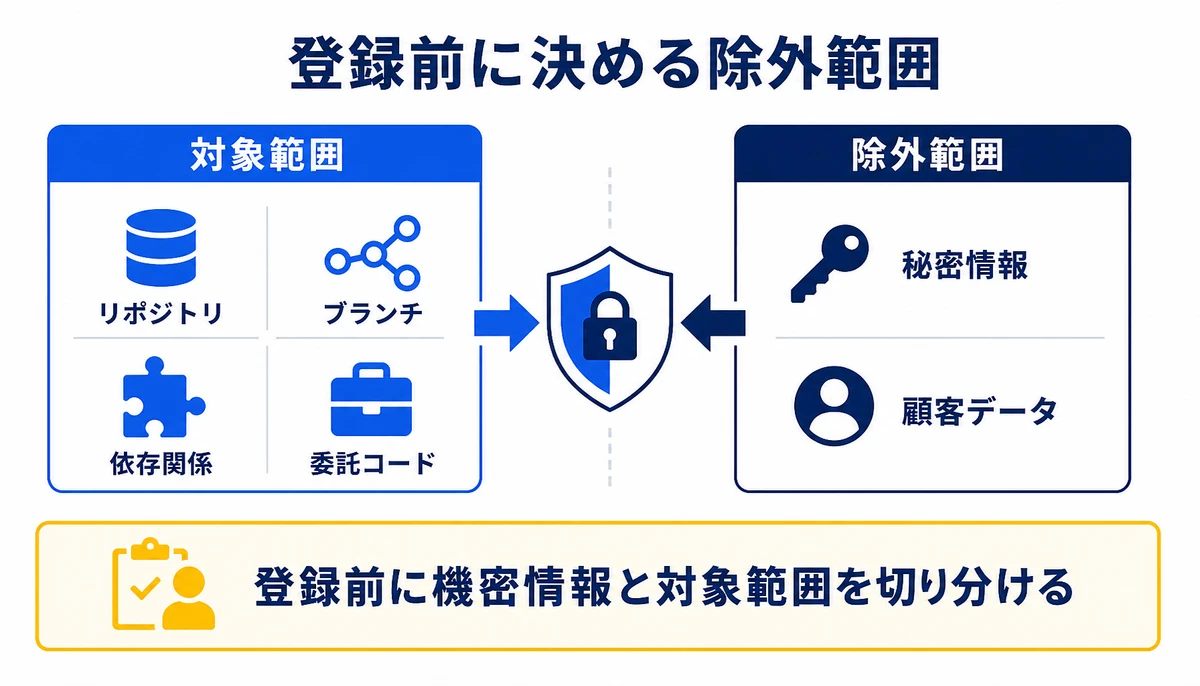
オプトイン方式では、検査を受けるリポジトリやコードの範囲を企業側で決めます。業務システムのソースコード、依存するOSS、外部委託先の成果物を、同じルールで登録できるとは限りません。
登録前には、コードに含まれる機密情報の確認が先決です。APIキー、接続情報、顧客データを除外し、誰が対象範囲を承認したかを記録しておくと、後から説明しやすくなります。
- 対象範囲: リポジトリ、ブランチ、依存関係、委託コード
- 除外範囲: 秘密情報、顧客データ、運用上共有できない設定
- 判断者: 登録、PoC実行、修正採用を承認する担当者
- 記録: 検出、確認、修正、テスト、完了判断の履歴
AIと人の責任を分ける
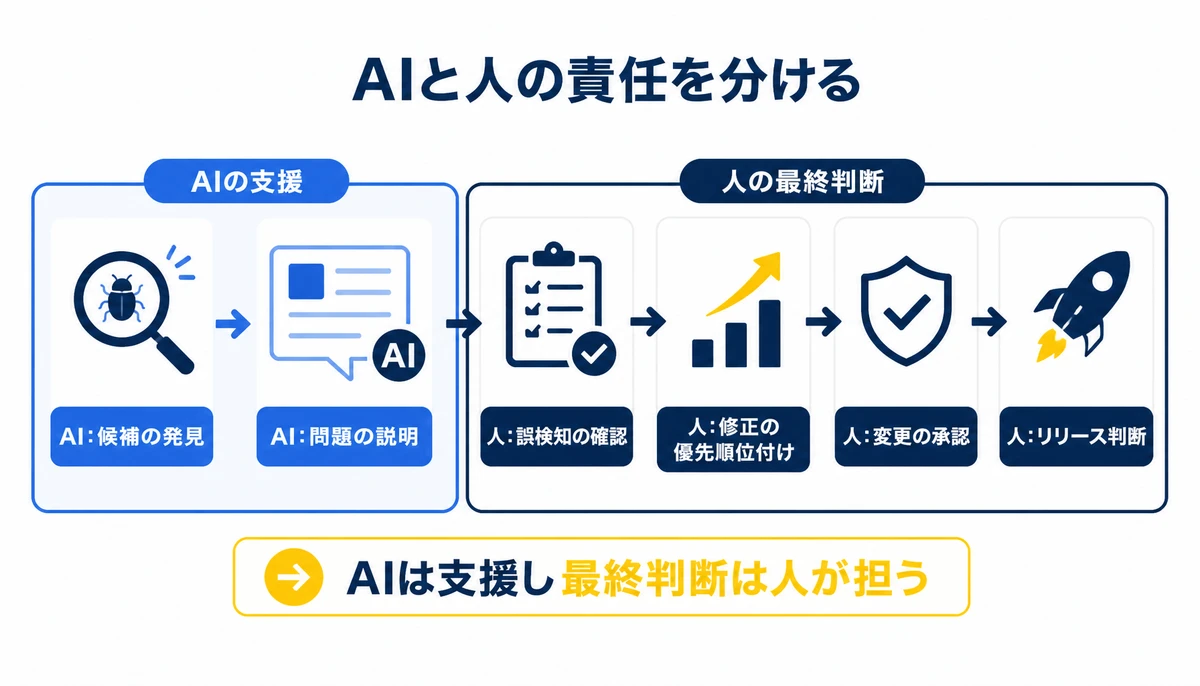
責任分界も同時に定めておきましょう。AIは候補の発見と説明を支援しますが、誤検知の確認、修正の優先順位、変更の承認、リリース判断までを代行するとは限りません。
開発工程へ組み込む判断
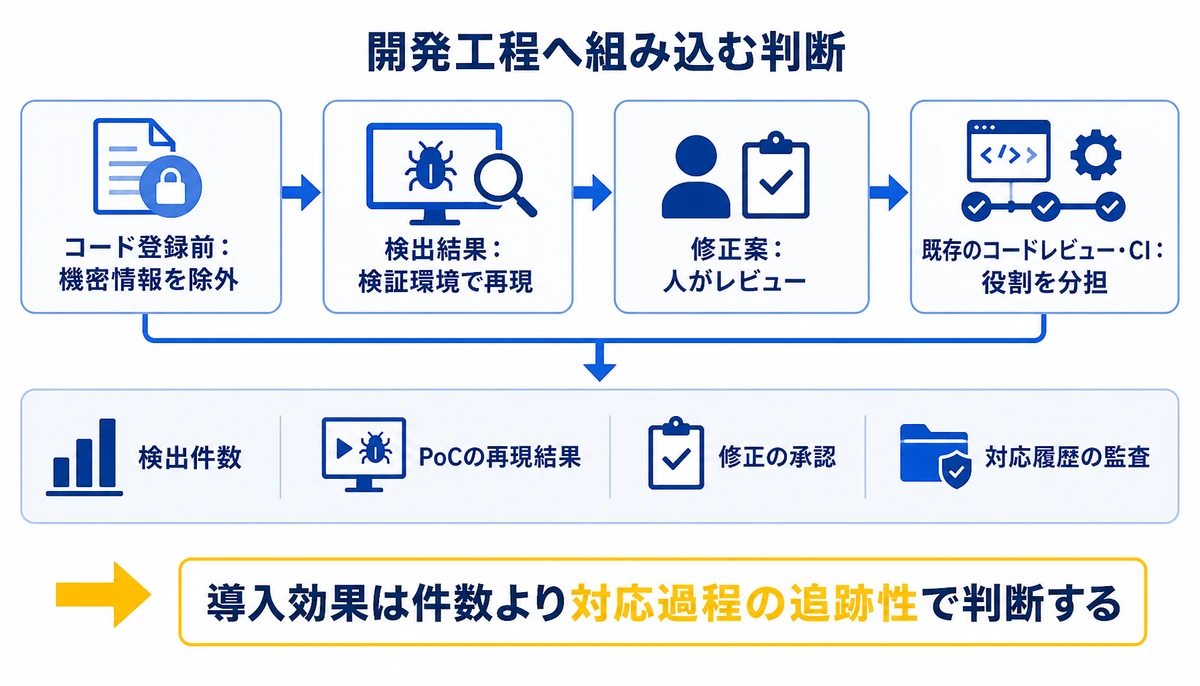
AIセキュリティを開発工程へ入れる場合、単発の脆弱性診断で終わらせない設計が求められます。検査を実行する場所とタイミングを決め、既存のレビューやCIと役割が重ならないように整理します。
評価指標も、発見件数だけでは足りません。PoCで再現できたか、修正が承認されたか、対応完了までの履歴が残ったかを確認すると、導入後の運用を見直しやすくなります。
- コード登録前に機密情報の除外手順を置く
- 検出結果を検証環境で再現する
- 修正案を人のレビュー工程へ渡す
- 既存のCIやコードレビューとの役割を分ける
- 対応履歴を監査できる形で保管する
AI検査の導入効果は、見つけた件数だけでなく、確認から修正と承認までの流れをどれだけ追跡できるかで判断します。

自社で進める際の障壁
最初に詰まりやすい3つの壁
自社だけで始める場合、最初に詰まりやすいのは対象コードの切り分けです。次に、PoCを安全に実行する環境と、AIの修正案を承認する人の決め方が課題になるでしょう。
- 秘密情報を含むコードを登録前に洗い出せない
- 検出結果の確認者と修正承認者が決まっていない
- 検査から対応完了までの履歴を既存の管理方法に結びつけられない
外部支援を使う場合の進め方
外部の支援を使う場合は、ツールの設定だけでなく、対象範囲と責任分界を整理するところから進められます。BinxAI株式会社のみっちゃくんでは、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固める進め方をとっています。
一式いくらの見積ではなく、要件を整理したうえで詳細な見積を出すのが基本的な流れです。契約後に要件が動いても、決めた範囲の中で優先順位を入れ替えて進められます。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修

よくある質問
OSS Scannerは自社コードにも使えますか?
公開情報で確認できる発表対象は、オプトインしたオープンソースプロジェクトです。自社コードを対象にできるかは、提供条件とデータ取り扱いを確認して判断してください。
PoCがあれば脆弱性は確定しますか?
確定とは限りません。検証環境で再現し、対象コードのバージョンや利用条件を確認したうえで、誤検知と影響範囲を人が判断します。
AIが出した修正案は自動適用できますか?
自動適用を前提にしない運用が安全です。仕様、互換性、テスト結果を確認し、修正案を採用するかどうかは人が承認する手順をとりましょう。
何を記録すれば監査に対応できますか?
対象コード、検査日時、検出内容、PoCの確認結果、修正内容、レビュー者、テスト結果、完了判断の記録が必要です。登録範囲を決めた承認記録も残しておきましょう。
既存の脆弱性診断やCIは不要になりますか?
不要になるとは限りません。OSS Scannerは検出と説明を補助する手段として、既存のコードレビュー、CI、脆弱性対応手順と役割を分けて組み合わせます。
AnthropicのOSS Scannerは、AIによる脆弱性検査を、発見だけでなく再現と修正案の確認へ広げる動きです。企業が導入を検討する際は、対象コード、機密情報、承認者、対応記録を先に定め、人の判断を含むプロセスとして組み込んでください。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
AIを入れたのに使われない500人調査で見えた5つの壁と定着への進め方
生成AIを導入したのに利用が続かない企業に向け、企業AI白書2026の500人調査から5つの壁を整理します。業務テンプレートや社内ナレッジ、利用率以外の効果測定まで、定着に向けた進め方を具体化します。

製造業AIは文書検索で終わらない 設計最適化へ広げる実証の進め方
Mistral AIとNVIDIAの協業を手がかりに、製造業AIが文書検索から物理シミュレーションと設計最適化へ広がる背景を整理します。検証データ、評価指標、小規模実証の進め方まで、日本企業が次に試す業務プロセスを具体化します。

「用途が思いつかない」を突破する:AI推進担当が自力でユースケースを発掘する3ステップ手順
中小企業で生成AIが普及しない最大の壁は「活用シーンが思いつかない」という認知ギャップ。本記事ではヒアリング設計・業務棚卸しワークショップ・業種別ユースケース雛形の3ステップを手順書レベルで解説し、AI推進担当が社内で自力発掘できる状態を作る具体的な進め方を示す。