AIエージェントのID管理NISTが示した10原則を実装へ落とし込む

要約
AIエージェントを社員IDの代わりに動かすだけでは、権限や責任を追跡できません。NISTの10原則をもとに、固有ID、最小権限、人の監督、暗号学的な操作記録、MCP接続の停止手順を実装へ落とし込む考え方を解説します。
この記事の対象読者
AIエージェントを業務システムへ接続する前に、誰が何を実行したかを追跡できる設計を確認したい技術責任者向けです。
- AIエージェントを業務システムへ接続したい企業や組織
- 複数のAIツールを安全に全社展開したい企業や組織
- エージェントの操作責任を明確にしたい企業や組織
- MCPやAPIの権限管理に不安がある企業や組織
- AI導入と情報セキュリティを同時に進めたい企業や組織
AIエージェントに固有IDが要る背景
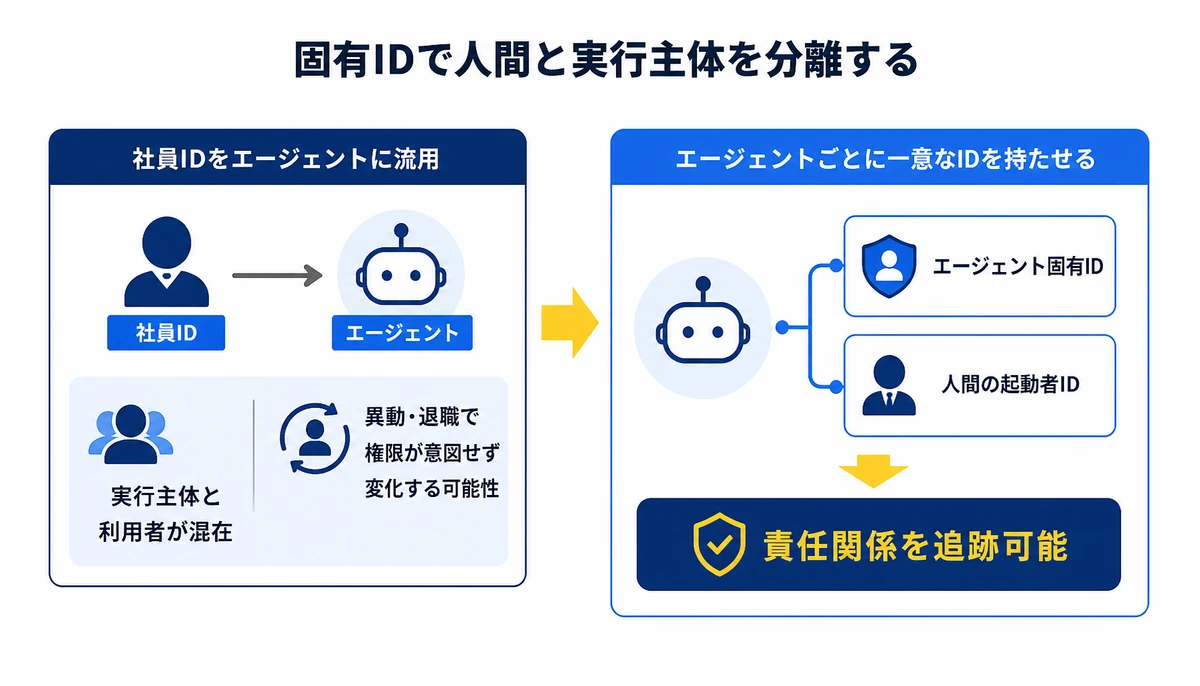
海外では、エージェント向けのID管理をログイン機能だけでなく、実行主体の識別、権限、監督、監査まで含む設計領域として扱う議論が広がっています。NISTは、AIエージェントの認証・認可・ID管理システムを設計するための10項目の設計原則を示しているのはご存じでしょうか。ここでいうAIエージェントは、回答を返すだけのチャットボットとは異なる存在です。
APIを呼び出し、データを更新し、別のツールへ処理を依頼する実行主体。BinxAIが現場で見るのは、エージェントに社員のアクセストークンを渡す設計です。導入直後は動いても、操作の責任者、権限の期限、緊急停止の対象が曖昧になりやすい構成といえるでしょう。
エージェントを誰かの代わりに動くプログラムではなく、責任関係を追跡できる実行主体として扱うことが出発点です。
10原則を実装確認へ翻訳する
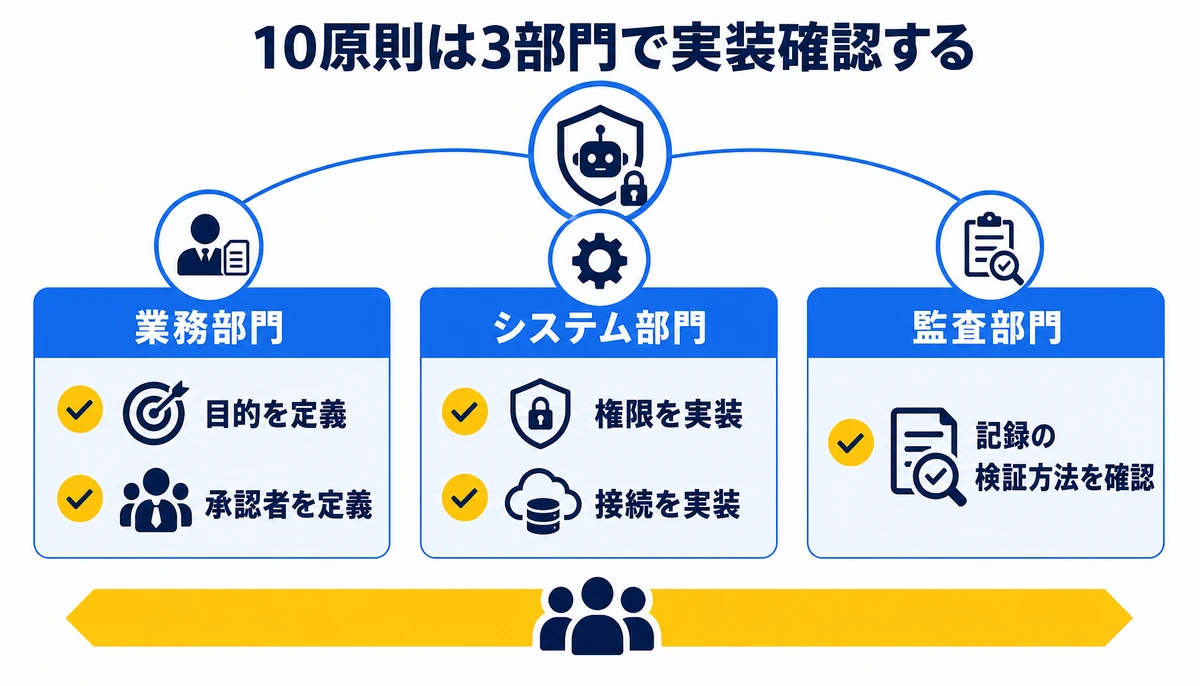
NISTの原則は、AIエージェントのID管理を単独のログイン機能ではなく、企業基盤の問題として捉えています。以下は、原文の見出しを逐語訳したものではなく、設計レビューで確認しやすい形に整理した10項目です。
- 1. エージェントごとに一意なIDを持たせる
- 2. 人間、エージェント、共有アカウントを識別できるようにする
- 3. 起動した人間と業務目的を実行記録へ関連付ける
- 4. 接続先と呼び出すツールを認証する
- 5. 業務に必要な範囲だけ認可する
- 6. 人間の承認や監督をリスクに応じて置く
- 7. 実行主体と操作内容を後から検証できる記録を残す
- 8. 生成、変更、停止、廃止を含むライフサイクルを管理する
- 9. 異常時に権限を失効させ、実行を停止できるようにする
- 10. 用途と操作リスクに応じて認証・認可・監督の強度を変える
この10項目を個別の設定画面へ分解すると、ID管理の担当者だけでは完結しません。業務部門は目的と承認者を定義し、システム部門は権限と接続を実装し、監査部門は記録の検証方法を確認します。

認証と認可を分ける設計
認証は「誰または何が接続しているか」を確認する仕組みです。認可は「その主体が何を実行してよいか」を決める仕組みであり、AIエージェントでは両方を分けて設計する必要があります。
NISTの設計論では、人間や共有アカウントと区別してエージェントを識別できることが、責任追跡とアクセス制御の前提になります。固有IDは、エージェント名を付けるだけでは足りません。
- エージェントIDと、起動した人間のIDを別フィールドで保持する
- 利用目的、接続先、許可された操作をIDの属性として管理する
- 短時間だけ使う認証情報と、長期管理するエージェントIDを分離する
- エージェントの複製や設定変更を検知し、承認済みの構成と照合する
たとえば請求書処理エージェントが、請求書の読み取りと支払申請の作成を行う場合を考えます。読み取り用の権限で支払確定まで実行できる設計なら、認証に成功しても認可の境界が広すぎます。
最小権限は、権限を少なく見せることではありません。業務目的、対象データ、操作種別、利用時間を組み合わせ、必要な操作だけを許可することです。
最小権限と人間の監督
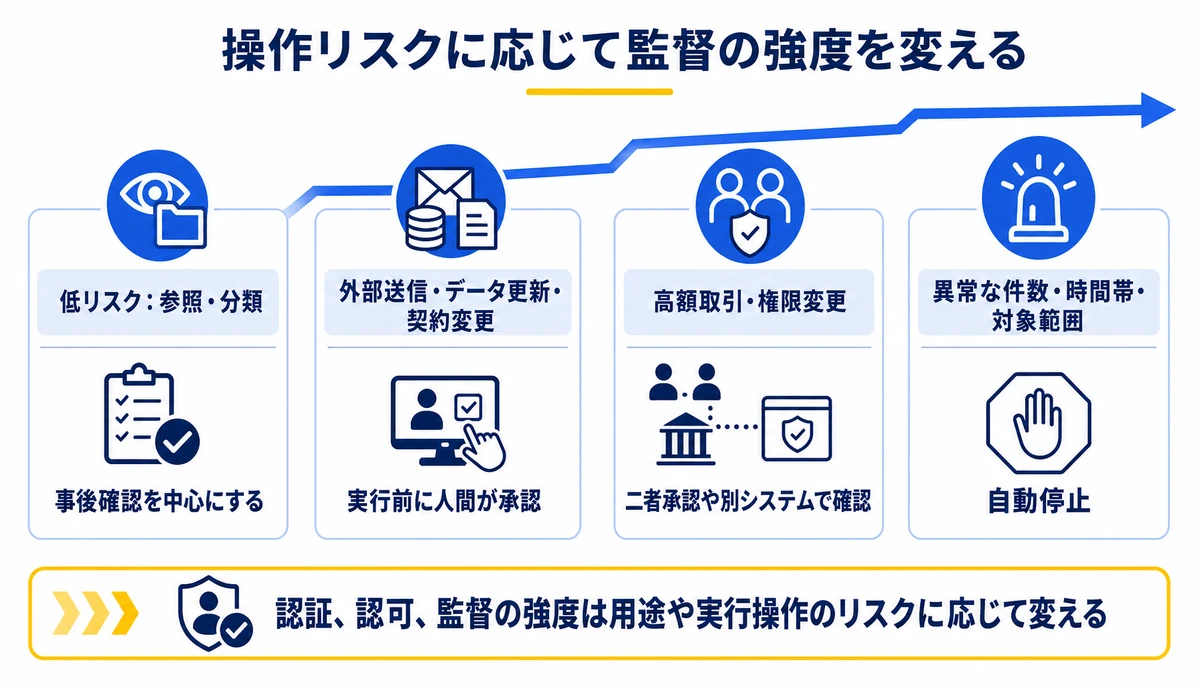
NISTは、必要な業務に限定して権限を付与する最小権限と、人間による監督の組み合わせを重視しています。すべての操作を人が承認すると処理が止まり、承認を置かないと誤操作の影響が広がるでしょう。監督の設計では、承認者を置くことだけでなく、承認画面に何を表示するかも決める必要があります。
- 低リスクの参照や分類は、事後確認を中心にする
- 外部送信、データ更新、契約変更は、実行前の承認を置く
- 高額取引や権限変更は、二者承認や別システムでの確認を検討する
- 異常な件数、時間帯、対象範囲を検知したら自動停止する
対象データ、変更内容、実行理由、影響範囲が見えなければ、人間は形式的に承認するだけになりかねません。
NISTは、認証、認可、監督の強度を用途や実行操作のリスクに応じて変えるべきだと整理しています。エージェントの種類ではなく、実行する操作から統制を決める考え方です。
暗号学的な監査証跡
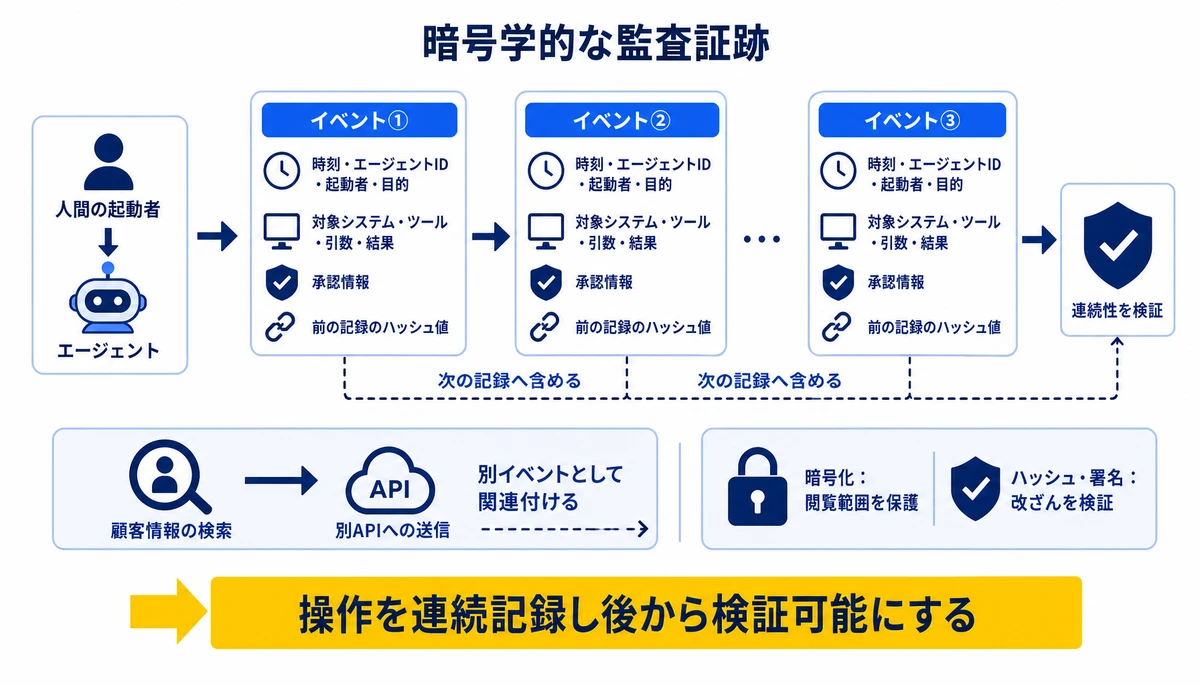
AIエージェントのログには、利用者の入力だけでなく、エージェントが選んだツール、渡した引数、返された結果、最終的な操作を残します。NISTは、実行主体と操作内容を後から検証するため、暗号学的に信頼できる記録を重要な設計要件としています。
通常のテキストログを保存するだけでは、後から書き換えられていないことを証明できません。記録の完全性を確かめる仕組みと、誰が記録へアクセスできるかを分けて設計します。
- 各イベントに時刻、エージェントID、人間の起動者、目的を付与する
- 対象システム、ツール名、引数、結果、承認情報を記録する
- 前の記録のハッシュ値を次の記録へ含め、連続性を検証できるようにする
- 署名鍵の保管場所と利用者を分離し、鍵の失効手順を定める
- 監査担当者が原本を変更せずに検証できる保存先を用意する
ログの設計単位は、エージェントの最終回答だけでは不十分です。たとえば顧客情報を検索し、その結果を別のAPIへ送信した場合、検索と送信を別イベントとして関連付けます。
暗号学的な記録は、ログを暗号化することと同じではありません。暗号化は閲覧範囲を守り、ハッシュや署名は記録が変更されていないことを検証します。目的が異なるため、両方の要件を分けて確認します。
監査証跡の目的は、エージェントが動いたことを示すだけでなく、誰の指示で、どの権限を使い、何を変更したかを再現することです。
MCP接続の認証と停止
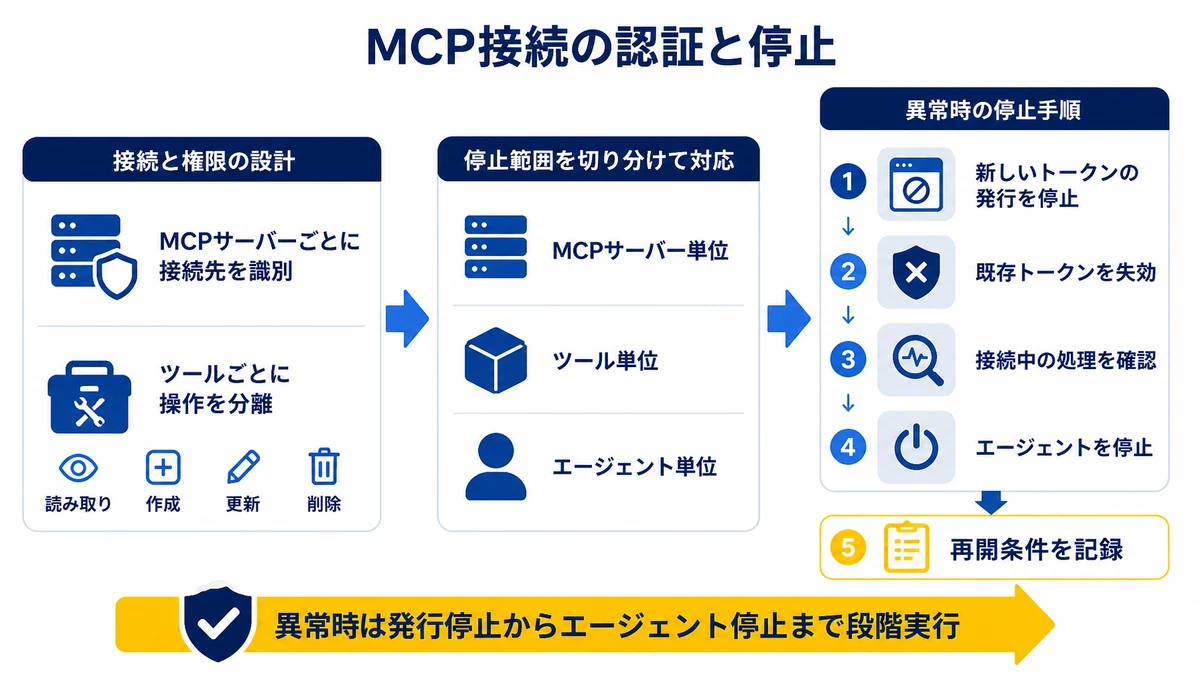
MCPは、AIアプリケーションと外部ツールやデータソースを接続するためのプロトコルです。MCP接続を採用する場合も、接続できることと、何を実行できるかは別々に制御します。
接続先が増えるほど、エージェントの権限を一括で広げる設計は危険になります。接続先ごとに認証情報、許可するツール、データ範囲、停止方法を定義してください。
- MCPサーバーごとに接続先を識別し、許可済みの接続先だけを登録する
- ツールごとに読み取り、作成、更新、削除の操作を分離する
- アクセストークンに有効期限と対象サービスを設定する
- ツール呼び出し前に、エージェントIDと人間の起動者を検証する
- 異常時はトークン失効、接続遮断、エージェント停止を順に実行できるようにする
停止手順は、運用担当者が迷わず実行できる粒度にします。まず新しいトークンの発行を止め、次に既存トークンを失効させ、接続中の処理を確認し、最後に再開条件を記録する流れです。
全社のAI基盤を止めずに、問題のあるエージェントだけを止められることも確認が必要です。MCPサーバー単位、ツール単位、エージェント単位の停止範囲を平時からテストしておくと、障害時の判断が速くなるでしょう。
停止テストで残す記録
- 停止を判断した人と判断理由
- 失効させたエージェントIDと認証情報
- 接続先と実行中だったツール呼び出し
- 停止後に確認したデータ変更や外部送信
- 再開を承認した人と、変更した設定

設計で陥りやすい4つの境界
AIエージェントの認証を導入すると、認証基盤だけ整えて安心しやすくなります。実際には、責任、権限、記録、停止の境界がつながっていなければ、統制は途中で切れます。
- 人間の責任とエージェントの実行主体を同じIDで表す
- 業務目的を記録せず、誰が起動したかだけを残す
- 最小権限をロール名で判断し、実際のAPI操作を確認しない
- ログを保存するが、改ざん検知や検証者の分離を決めていない
人間の責任とエージェントのIDは、代替関係ではなく関連付ける関係です。人間の指示を記録しながら、実際にAPIを呼び出したエージェントも別の主体として記録します。
業務目的も、自由記述だけでは監査に使いにくくなります。申請番号、処理種別、対象部門など、業務システム側で確認できる識別子と結び付ける設計が向いているでしょう。
リスク分類の作り方
リスク分類は、AIモデルの性能だけで決めません。操作が失敗した場合の影響、扱うデータ、外部への送信、取り消しの可否を組み合わせて判断します。
- 参照だけか、データを変更するか
- 社内だけで完結するか、外部へ送信するか
- 失敗した操作を自動で戻せるか
- 個人情報や機密情報を扱うか
- 異常を検知して人が止められるか
たとえば同じAIエージェントでも、社内文書の検索と顧客へのメール送信では、必要な監督の強度が異なります。用途ごとに権限、承認、ログ、停止の組み合わせを定義しておきたいところです。
導入を止めない実装手順
導入前にすべての業務を対象にすると、ID設計と権限設計の論点が混ざります。最初は1つの業務と1つのエージェントを選び、実行経路を最後まで追える状態を作るところからでしょう。
- 業務目的、起動者、接続先、実行操作を台帳へ記載する
- エージェント固有IDと人間のIDを発行し、監査上で関連付ける
- 読み取り、作成、更新、削除の権限を分ける
- 承認が必要な操作と、自動実行できる操作を定義する
- 通常時と異常時のログ、停止、再開をテストする
次に、実行前の設計レビューで権限を確定します。レビューでは、プロンプトの内容だけでなく、エージェントが呼び出せるツールと、そのツールが受け取る引数まで確認するのが基本です。
本番展開後は、権限の棚卸しをライフサイクルへ組み込みます。エージェントの担当業務が変わったとき、接続先が廃止されたとき、担当者が異動したときの変更手順をあらかじめ決めます。
運用では、成功した処理だけでなく拒否された操作も見ます。権限不足による拒否が増えた場合、権限を広げる前に業務目的とツールの分割が適切かを再確認してください。
BinxAI株式会社 | みっちゃくん
AIエージェントのID、権限、監査、停止を現場へ組み込むには、技術設定だけでなく業務の責任分界を整理する必要があります。BinxAI株式会社のみっちゃくんは、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固めます。見積は一式ではなく、要件を整理したうえで詳細を示す形です。
企画、課題整理、要件整理から開発までを同じ担当が一気通貫で受け持ちます。運用の引き継ぎや内製化まで見据え、担当者向けの研修も含めて進めるのが特徴です。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修

よくある質問
AIエージェントに社員IDを使ってはいけませんか?
原則として、エージェント固有のIDを用意し、人間のIDとは分けます。社員IDを使うと、実行したプログラムと指示した人間を監査記録で区別しにくくなるためです。
固有IDを発行すればID管理は完了しますか?
完了しません。固有IDに加えて、目的、起動者、接続先、権限、承認、操作記録、停止、廃止まで関連付けます。IDだけを発行しても、何を許可したかは決まりません。
最小権限はどの単位で設定しますか?
エージェント全体のロールだけでなく、接続先とツールの操作単位で確認します。読み取りと更新、社内処理と外部送信を分け、業務目的に必要な範囲だけを残します。
人間の承認はすべての操作に必要ですか?
すべての操作に置く必要はありません。データの変更、外部送信、取り消しにくい処理など、失敗時の影響が大きい操作へ承認を置き、参照などは事後確認とする設計も考えられます。
操作ログを保存すれば監査証跡になりますか?
保存だけでは不十分です。記録の改ざんを検知できる仕組み、署名鍵の管理、検証者と記録管理者の分離を決めます。エージェント、人間、目的、ツール、結果も関連付けてください。
MCP接続を緊急停止するときは何を止めますか?
対象に応じて、トークン発行、既存トークン、MCP接続、ツール呼び出し、エージェント実行を止めます。全社基盤を止めず、問題のあるエージェントや接続先だけを停止できるかを事前に試します。
あわせて読みたい
参考・出典
NISTの10原則を導入へ落とし込むとき、最初に決めるのはモデルではなく実行主体の境界です。固有ID、最小権限、人間の監督、暗号学的な証跡、停止手順を一つの業務フローで確認すれば、AIエージェントを企業の認証・認可基盤へ組み込みやすくなります。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
GPT-6 Cyberプレビュー報道で変わる企業の防御設計
GPT-6 Cyberのプレビュー報道を受け、企業のサイバーセキュリティでAIに任せる調査と人が承認する対応をどう分けるかを整理します。未確定情報の確認方法、検証環境、権限、停止条件まで導入前の判断材料を示します。
83%が期待しても3%しか進めないAIエージェント展開の分岐点
AIエージェントへの期待が高まる一方、本番環境で大規模展開できる企業は限られます。データ基盤、権限設計、人材育成、効果測定をどう整え、限定領域でROIを検証するかを日本企業の導入支援の視点で整理します。

AIガバナンスは、大企業の4層構造を1人・1会議・1文書・1フローに圧縮できる
NEC・NTTデータ・東芝が実装する4層ガバナンス構造を、「1人・1会議・1文書・1フロー」へ圧縮する方法を解説。令和7年AI推進法の施行を経営意思決定の締め切りとして活用し、専任組織なしでも着手できる具体的なステップを示します。