GPT-6 Cyberプレビュー報道で変わる企業の防御設計
要約
GPT-6 Cyberのプレビュー報道を受け、企業のサイバーセキュリティでAIに任せる調査と人が承認する対応をどう分けるかを整理します。未確定情報の確認方法、検証環境、権限、停止条件まで導入前の判断材料を示します。
サイバーセキュリティ向けのAIをめぐり、OpenAIの新モデルに関する報道が出ています。海外では用途特化型AIの開発競争が進む可能性があり、企業はモデル選びだけでなく、業務へ組み込む境界線を考える段階に入りました。
この記事の対象読者
- サイバーセキュリティ業務を自動化したい企業
- セキュリティ人材不足に悩む企業や組織
- SOCの調査時間を短縮したい企業
- AIの権限拡大による事故を防ぎたい企業
- OpenAIの新モデルを業務利用前に評価したい企業
GPT-6 Cyber報道の現在地
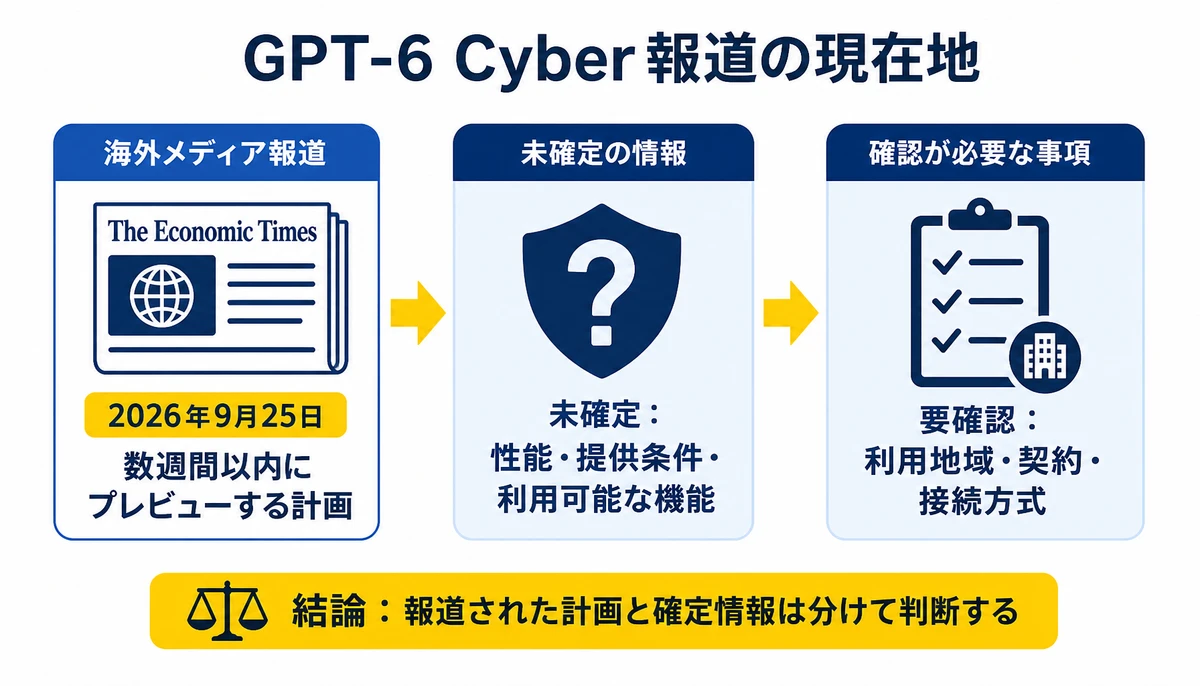
The Economic Timesは、2026年9月25日、OpenAIがサイバーセキュリティに特化したGPT-6 Cyberを数週間以内にプレビューする計画だと報じました。報道ベースの情報であり、正式リリースを意味する発表とは分けて確認する必要があります。
同記事では、今年に入って4番目のサイバー特化モデルになるとの見方も紹介されています。これは、サイバー領域で用途特化型AIの競争が進んでいる可能性を示す材料ですが、競合モデルの定義や比較条件まで確定した情報ではありません。
- 報じられた時期、2026年9月25日
- 報じられた内容、GPT-6 Cyberを数週間以内にプレビューする計画
- まだ不明な点、性能、提供条件、利用可能な機能
- 確認が必要な点、日本企業が利用できる地域、契約、接続方式

サイバー業務に広がる適用範囲
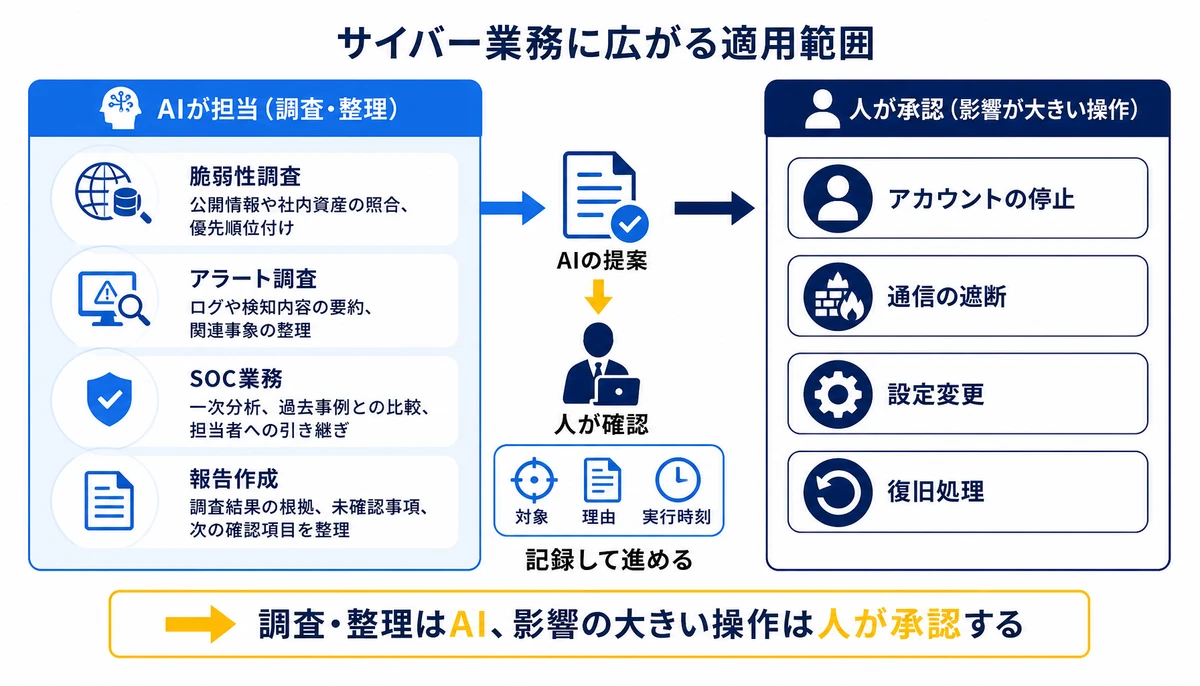
サイバーセキュリティでAIを評価するときは、モデルの賢さだけでなく、どの作業を安全に切り出せるかを見る必要があります。私たちが企業の業務設計を見てきた範囲では、最初から防御操作まで自動化するより、調査と整理から始める形が検討しやすい傾向です。
- 脆弱性調査、公開情報や社内資産の照合、優先順位付け
- アラート調査、ログや検知内容の要約、関連する事象の整理
- SOC業務、一次分析、過去事例との比較、担当者への引き継ぎ
- 報告作成、調査結果の根拠、未確認事項、次の確認項目の整理
一方で、アカウントの停止、通信の遮断、設定変更、復旧処理は影響範囲が大きくなります。AIが提案した内容を人が確認し、対象、理由、実行時刻を記録してから進める設計が現実的でしょう。
AIに任せる境界線
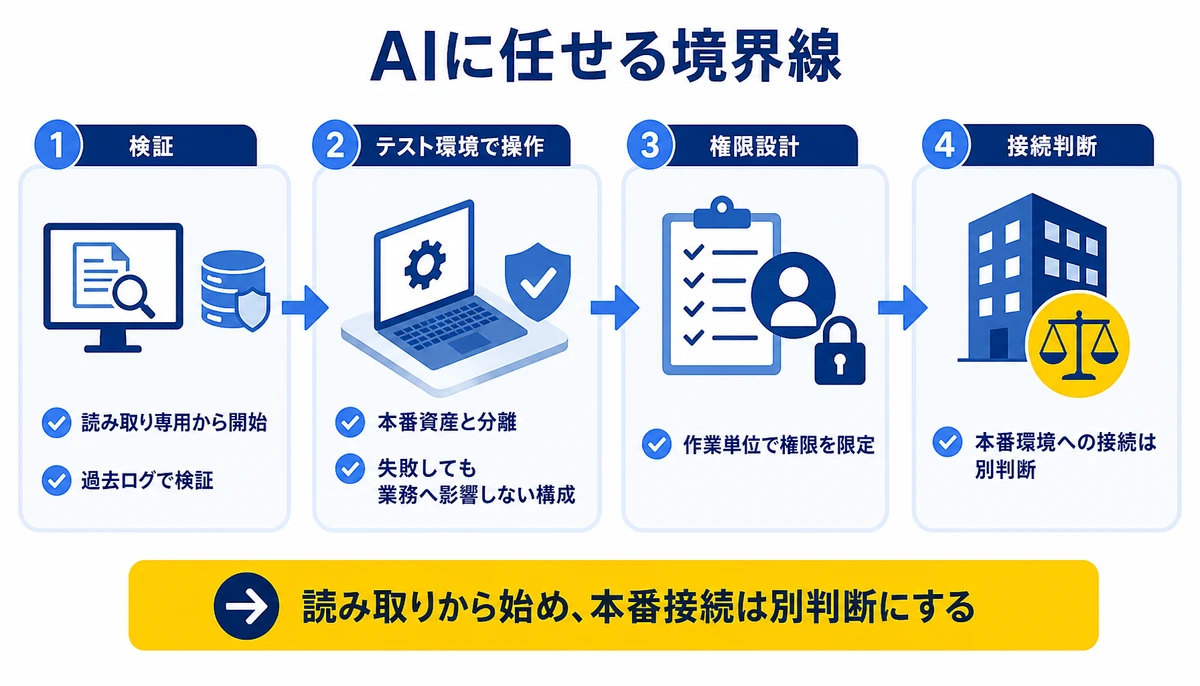
海外でサイバー特化モデルが議論されるほど、企業側の論点は「AIを使えるか」から「AIにどこまで任せるか」へ移ります。AIの導入単位をモデルではなく作業と権限に分けることが、評価の出発点です。
| 作業の区分 | AIに任せる範囲 | 人が確認する項目 |
|---|---|---|
| 提案 | 調査手順や対応案の作成 | 根拠、前提、見落とし |
| 分析 | ログの分類、関連情報の整理 | 誤検知、対象資産、調査漏れ |
| 実行 | 承認済み手順の準備 | 対象、影響範囲、実行時刻 |
| 対応 | 封じ込めや設定変更の候補提示 | 実行承認、停止条件、復旧方法 |
検証では、まず読み取り専用のデータや過去ログを使い、回答の正確さと根拠の追跡性を確かめます。その後は限定されたテスト環境で操作を試し、本番環境への接続は別の判断として扱うのが妥当でしょう。
- 検証環境、本番資産と分離し、失敗しても業務へ影響しない構成にする
- 権限設計、読み取りから始め、操作権限は作業単位で限定する
- 操作ログ、入力、参照データ、提案、承認、実行結果を残す
- 停止条件、誤判定、想定外の対象、連続失敗が起きたら止める
導入前に詰まる3つの壁
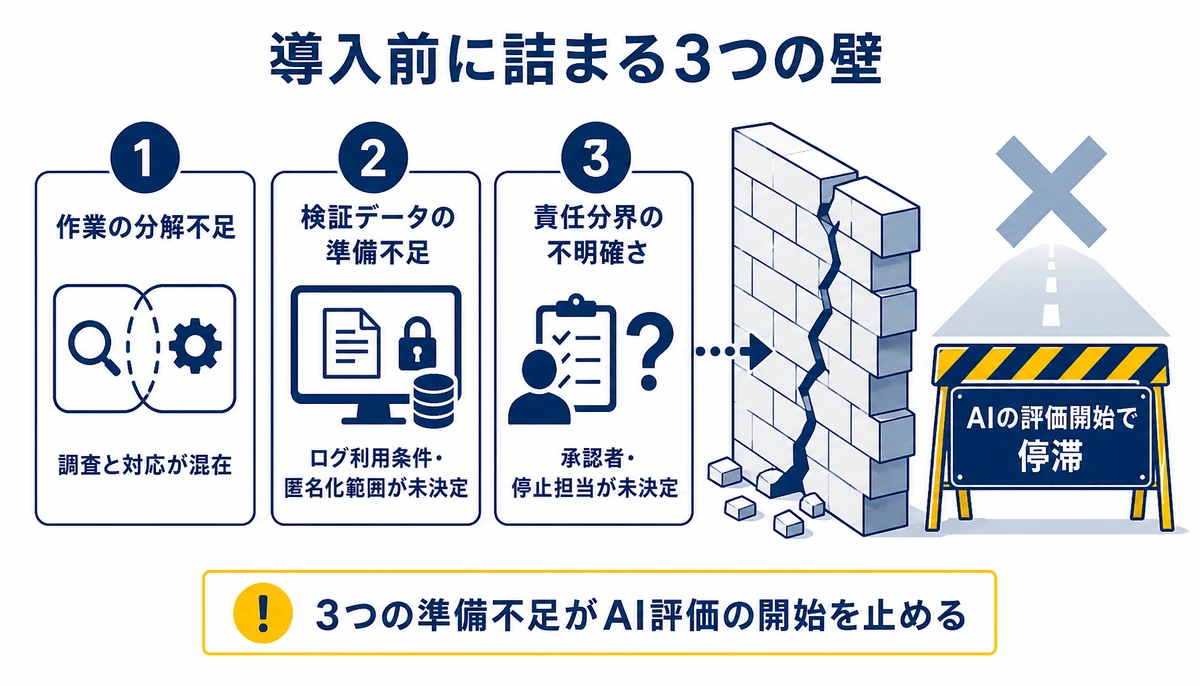
自社で評価を始めると、モデルを選ぶ前に作業の定義で止まることがあります。特に、次の3点はGPT-6 Cyberの正式情報が出た後も残る論点です。
- 作業の分解不足、調査と対応が1つの手順に混ざり、AIの権限を切り分けられない
- 検証データの準備不足、実際のログを使う条件や匿名化の範囲が決まっていない
- 責任分界の不明確さ、AIの提案を誰が承認し、失敗時に誰が止めるか決まっていない
外部の支援を使う場合は、モデルの紹介だけでなく、現場の手順、接続先、承認者、停止条件まで一緒に整理できるかを確認します。一式の導入ではなく、どこまでを検証し、どの条件で次へ進むかが見える依頼にすると判断しやすくなるでしょう。
BinxAI株式会社 | みっちゃくん
BinxAI株式会社のみっちゃくんは、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固めます。要件を整理したうえで詳細な見積を出し、契約後に要件が動いても、決めた範囲の中で優先順位を入れ替えて進む体制です。企画、課題整理、要件整理から開発までを同じ担当が受け持ち、運用の引き継ぎと内製化まで支援します。
GPT-6 Cyberのような新モデルを評価する場合も、業務のどこへ組み込み、どの権限を与えないかを先に整理します。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修

よくある質問
GPT-6 Cyberはもう利用できますか?
現時点では、正式な性能、提供条件、利用可能な機能が報道だけでは確定していません。プレビューの開始時期や対象企業を含め、OpenAIから示される情報を確認してください。
正式提供前に企業が準備できることは何ですか?
自社の業務を、AIが提案する作業、AIが実行できる作業、人の承認が必要な作業に分けます。対象データ、検証環境、操作ログ、停止条件も同時に決めておくと、モデルの評価に移りやすくなるでしょう。
AIに任せやすいサイバー業務は何ですか?
ログの要約、アラートの分類、脆弱性情報の整理、調査結果の報告作成などが候補。誤りが起きても本番環境へ直接影響しない範囲から始め、根拠を人が確認できる形にしておくのがおすすめです。
AIに防御対応まで任せてもよいですか?
通信遮断や設定変更などは、対象を誤ると業務停止につながる可能性があります。まずは対応案の提示までにとどめ、実行には人の承認、操作ログ、明確な停止条件を置く設計が適しているでしょう。
モデルの性能以外に何を比較しますか?
データの扱い、権限の細かさ、ログの取得、停止方法、既存ツールとの接続条件を比較します。回答の正確さだけでなく、誤った場合に安全に戻せるかを評価項目に含めてください。
GPT-6 Cyberの正式情報を待つ間も、企業はサイバー業務を作業単位に分け、AIの提案、実行、人の承認を整理できます。先に運用境界を決めておけば、新モデルの性能を過大評価せず、自社に必要な検証へ進めます。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事

OpenAI安全枠組み公開 企業がAI調達で確認すべきこと
OpenAIが公開したFrontier Governance Frameworkを手がかりに、企業が海外AIサービスを調達する際に確認したい安全評価、利用権限、監査ログ、監視、事故時の停止手順を具体的に整理します。

AIエージェントのID管理NISTが示した10原則を実装へ落とし込む
AIエージェントを社員IDの代わりに動かすだけでは、権限や責任を追跡できません。NISTの10原則をもとに、固有ID、最小権限、人の監督、暗号学的な操作記録、MCP接続の停止手順を実装へ落とし込む考え方を解説します。
Red Teaming Agentで変わる企業AIの評価方法
MicrosoftのResponsible AI Standard再設計を手がかりに、AIエージェントのツール呼び出しや権限利用まで評価する方法を整理します。レッドチームの発見を調達基準、監査証跡、リリース判断、運用監視へ接続する実装手順と落とし穴を解説します。