
技術選定・セキュリティ関連記事
情報システム部門から見たAI導入は、業務部門とは論点が違います。どのモデルを使うか、社内データをどこまで出してよいか、誰がどのAIにつないだかを追えるか。この3つが揃わないと本番に上げられません。
ここではモデルの選び方、社内データの扱い、情報漏洩への備え、そしてAIガバナンスの体制づくりまでを並べています。使用を禁止して終わりにするのではなく、何が使われているかを可視化したうえで制御に寄せる形をとる記事が多くなっています。
社内規程の整備から入る場合は、依頼先の選び方と補助金のページにあるガイドライン関連の記事も合わせてご覧ください。AI事業者ガイドラインと個人情報保護法の改正は、どちらも体制の書き方に直接効きます。
最新記事

OpenAI安全枠組み公開 企業がAI調達で確認すべきこと
OpenAIが公開したFrontier Governance Frameworkを手がかりに、企業が海外AIサービスを調達する際に確認したい安全評価、利用権限、監査ログ、監視、事故時の停止手順を具体的に整理します。
RAGの正解率が高くても危ない 再現率0.481が示す本番の盲点
RAGの回答が正しそうに見えても、検索段階で必要な条項や根拠を落とすと業務判断を誤るおそれがあります。適合率0.844と再現率0.481の差を起点に、長文文書の評価方法、検索設計、運用基準の作り方を整理します。
OpenAI Private Intelligenceで企業データ管理は変わるか
OpenAIが発表したPrivate Intelligenceは、ゼロデータ保持やプライベート推論、エージェント権限を企業のAI選定にどう組み込むのでしょうか。発表内容と導入前の確認項目を整理します。

AIエージェントのID管理NISTが示した10原則を実装へ落とし込む
AIエージェントを社員IDの代わりに動かすだけでは、権限や責任を追跡できません。NISTの10原則をもとに、固有ID、最小権限、人の監督、暗号学的な操作記録、MCP接続の停止手順を実装へ落とし込む考え方を解説します。

1兆パラメーターのMistral Large 4オンプレAIの選択肢と落とし穴
Mistral Large 4のオープンウェイト化で、機密データを外部APIへ送らない主権AIの選択肢が広がります。一方で、ライセンス確認、自社GPU、更新責任、安全策の設計が必要です。オンプレミス導入前に確認すべき論点を整理します。

AI推進法の改正検討が始まる 企業が今から整える管理項目
政府が始めたAI推進法の見直しで、開発事業者への情報収集権限や罰則、AI Safety Instituteの機能強化が論点になっています。企業が今から整えるモデル台帳、委託先管理、ログ保存、事故時の報告経路を整理します。
【緊急】PHPの重大な脆弱性への対応を1件5万円(税別)でお受けします
2026年10月21日にPHP公式が公表した、認証なしで外部からコードを実行される恐れのある脆弱性2件について、影響を受ける環境と今すぐ確認したいことを整理しました。BinxAIは1件5万円(税別)、1日5件まででPHPの更新と動作確認をお受けします。
Meta Muse Spark OpenでローカルAIは次の段階へ
Metaが公開したMuse Spark Openは、オープンウェイトとローカル実行の選択肢を企業に広げます。性能や計算資源、APIとの費用、安全性、責任分界を整理し、導入前に比較すべき項目を紹介します。
Inception Mercury 3公開 高速LLMは業務で使えるか
Inception Labsが公開したMercury 3は毎秒1000トークン超を掲げる拡散型LLMです。速度だけで導入を決めず、日本語品質や同時実行数、実効コストを自社業務で比較する方法を整理します。
コードを外へ出さないAI開発環境 セルフホストの現実と運用設計
IBM Bobのセルフホスト型AI開発環境を検討する企業に向け、オンプレミスやエアギャップ環境の利点と、モデル更新、推論基盤、権限、監査ログを自社で担う現実を整理します。
DeepSeek V4.1 Flash更新AIエージェントの候補が変わる
DeepSeek V4.1 Flash-1017の更新を、公開ベンチマークだけでなく日本語理解、ツール操作、長時間処理、API安定性、データ管理からどう評価するか整理します。GPTやClaude、自社GPU運用との比較軸も紹介します。
NVIDIAが常時稼働AIエージェント向けモデルを投入 クラウドからエッジまでの配置を整理する
NVIDIAが常時稼働するAIエージェント向けに、クラウドだけでなくデータセンターやRTX搭載端末、エッジへ配置できるモデル展開を示しました。Nemotron 3.5 Super VLとBoltの位置づけ、費用計算、データ境界、障害復旧を導入前に確認する視点を整理します。
よく読まれている記事

生成AI利活用計画書の提出が契約要件に。国土交通省が直轄の建設コンサル業務で義務化
国土交通省は2026年度から、直轄の建設コンサルタント業務の特記仕様書に生成AIの積極的な利活用を明記し、受注者に「生成AI利活用計画書」の提出を求めます。入札の加点ではなく、受注後に負う契約上の要求事項です。建設コンサルタント会社・建設会社が今から整えるべき体制を、公表情報にもとづいて整理します。

国交省が特記仕様書に生成AI活用を明記。直轄業務は利活用計画書の提出が前提に
国土交通省は2026年5月以降、直轄の建設コンサルタント業務の特記仕様書に「生成AIの積極的な利活用」を明記し、受注者に「生成AI利活用計画書」の提出を求めます。対象業務と計画書の記載事項を整理し、建設会社が今期から着手できる導入ロードマップと、効果が出やすい適用領域をまとめました。

調達AIエージェントで何ができるか:見積依頼の自動化と、任せない判断の線引き
調達AIエージェントに任せられる業務と、人が判断すべき業務を分けて整理しました。見積依頼の自動化から始めた場合の削減見込み、社内システムとの連携、失敗しやすい進め方まで、導入を決める前に確認することをまとめています。

Grok 4.6ついに公開!GPT-5.6 Solと同水準モデルを低価格で提供開始!
xAIが2026年8月12日に公開したGrok 4.6は、GPT-5.6 Solと同等の知能指数を持ちながら出力トークン単価を5分の1に抑えたモデルです。agentタスクや法律評価で優位性を示す一方、コーディング系では逆転される領域もあります。用途別の使い分け判断を具体的な数値とともに解説します。
記事一覧
絞り込んで探す →
AIエージェントとRPAの分担設計Google Cloud事例から読む導入の順序
AIエージェントとRPAの違いを優劣で比べず、判断と定型操作に分けて設計する方法を解説します。Google Cloudの企業事例を踏まえ、既存RPAを生かした導入順序、権限、監査、例外処理の考え方を整理します。
Claudeが1000体のエージェントを動かす 企業が先に決める上限
AnthropicのClaude Managed Agentsが最大1000体のサブエージェント連携に対応しました。動的なタスク分解と並列実行を業務へ広げる前に、実行数や推論費用、権限、失敗時の停止条件をどう設計するかを整理します。
Anthropic創業者が日本政府を訪問 信頼できるAIの次の論点
Anthropic共同創業者の訪日を受け、AI Safety Instituteとの連携強化が企業の調達や運用にどう影響するかを整理します。海外AIモデルのリスク評価、人による承認、ログ管理、契約上の責任分界を導入前に確認する手順も紹介します。
AIコスト管理 モデル単価から業務1件の実行単価へ切り替える方法
AI API料金やLLM料金比較をモデル単価だけで判断すると、推論量や再試行、提供事業者の速度と信頼性を見落とします。業務1件の完了費用を測る実効単価の設計、ログ項目、TCO試算、モデル選定の進め方を解説します。
Mistral Large 4で変わる企業LLM調達の考え方
Mistral Large 4の公開プレビューを起点に、APIと自社GPUをどう比較するかを整理します。日本語業務の品質、推論費用、必要GPU、ライセンス、運用体制を企業データで評価する進め方を紹介します。
OpenAI GPT-6のIntelligent UIは業務をどう変えるか
GPT-6のIntelligent UIが実現すると、生成AIは文章を返すだけでなく画像や操作画面を通じて業務を進める存在になります。ChatGPT BusinessやEnterpriseで確認すべき権限、外部連携、ログ、費用管理の論点を整理します。
Claude EnterpriseとCowork統合 企業が確認すべきデータ境界の整理
AnthropicがClaude EnterpriseでチャットとClaude Coworkを一つの体験へ統合しました。Web・デスクトップ・モバイルを横断する利便性の一方、データ保持や実行権限を部門ごとに確認する手順を整理します。
本番前にAIエージェントをどう評価するかUAEFで合格基準を設計する
AWSが公開したUAEFは、回答品質だけでなくツール操作や安全性、性能、推論までAIエージェントを横断評価します。LangGraphやAmazon Bedrockに対応する評価基盤を、本番移行の合格基準へどう生かすかを整理します。
Agent Lightning v1.0は企業のAI開発をどう変えるか
Microsoft Researchが公開したAgent Lightning v1.0は、既存のAIエージェントを実際の業務ハーネス上で改善する軽量フレームワークです。約3,500行、Kubernetes対応、SWE-benchでの評価結果から、企業が検討すべき開発と運用の論点を整理します。
Agent Framework 1.21.0を本番環境へ入れる判断軸
Microsoft Agent Framework 1.21.0で追加・修正されたツール結果処理やOracleベクトルストア接続を確認し、本番投入前にセッション分離、互換性、切り戻しを検証する手順を整理します。
GPT-6のIntelligent UIは業務アプリを変えるか
GPT-6のIntelligent UIをめぐる提供範囲とモデル構成を整理し、生成画面や計算結果を業務で使う際の確認責任、データ権限、保存方法、既存のカスタムGPTや社内ルールへの影響を具体的に確認します。
Googleの新モデルGemini 4 Argonが示す長時間AIの条件
Google DeepMindの新モデルとして報じられたGemini 4 Argonは、100万トークンの出力上限とDeepSWE v1.1の77.9%が注目されています。限定提供の背景を踏まえ、企業が安全性や権限を含めて評価する手順を整理します。
OpenClaw Enterprise導入前に確認したい統制項目
OpenClaw EnterpriseをAIエージェント基盤として導入する前に、認証・権限分離・実行環境の隔離・操作ログ・緊急停止・障害復旧・更新責任をどう確認するか整理します。セルフホストの費用と責任も含め、導入判断から検証手順まで具体的に解説します。
Mistral Large 4 APIか自社GPUか 企業の選択肢を整理する
Mistral Large 4の発表で、API利用とオープンウェイトの自社GPU運用を同じモデルで比べる余地が生まれました。費用、導入速度、データ管理、日本語品質をどう評価するか、企業の選定手順を整理します。
Claude Coworkを安全に使うための権限とログ設計 実務の整理
Claude Coworkを長時間タスクや社内ファイル処理に使う企業向けに、クラウド実行とサンドボックスの境界、管理者による機能制御、権限の分け方、監査ログ、本番移行前の停止と復旧までを実務の設計項目として整理します。
誰がどのAIを使うのかSAS AI Navigatorが示す統制の形
SAS AI Navigatorが示すAIガバナンスの新しい形を、モデルやAIエージェントの棚卸しから実験・承認・廃止までの管理として整理します。自社で先に決める台帳項目と責任者、運用へ落とす際の注意点も紹介します。
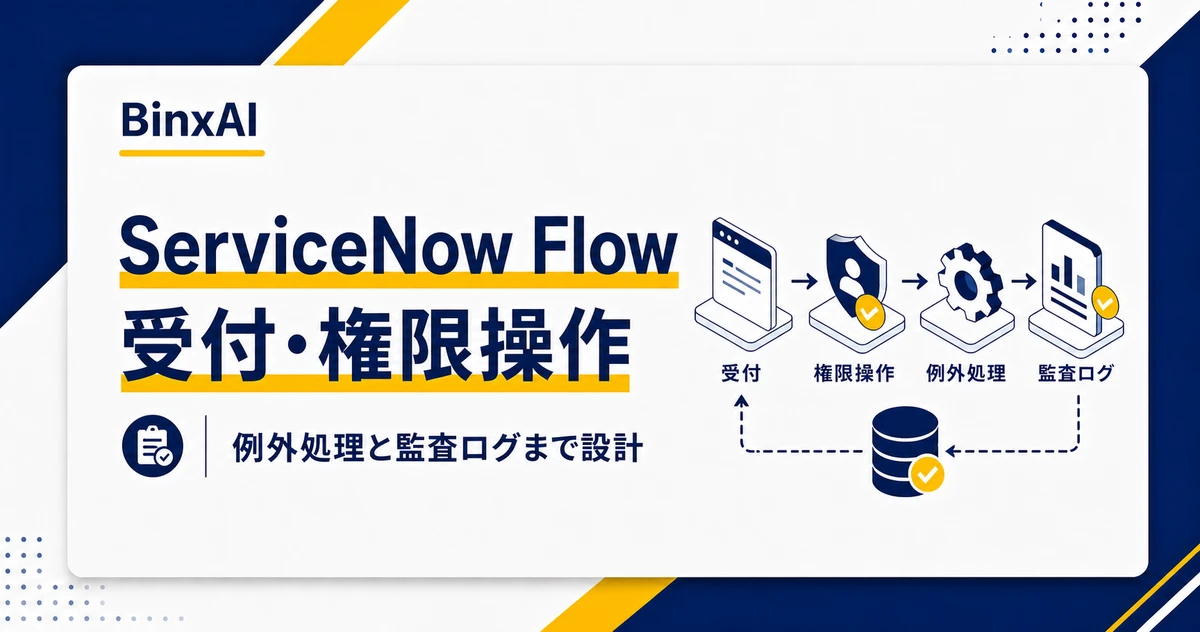
FAQの先へ進むServiceNow Flowの社内業務自動化
ServiceNow Flowが示す、FAQ回答を超えた社内業務自動化の方向性を整理します。TeamsやSlackでの受付、本人確認、権限操作、例外処理、監査ログをどう設計し、パスワードリセットから安全に始めるかを解説します。
OpenAI DotsでAIは24時間働くAIエージェント導入前に決めるべき権限と費用の設計
OpenAI Dotsが示すのはチャットに答えるAIから業務を実行するAIへの移行です。IDや権限、費用上限、停止条件をどう設計し、ChatGPT Enterprise導入前に何を検証するかを整理します。
Metaが企業向けAI基盤へ モデル単体競争の次に来るもの
Meta Enterprise Platformの構想から、企業向けAIの競争軸がモデル性能から基盤全体へ移る可能性を読み解きます。既存システムとの接続、マルチモデル、データ管理境界、ロックインを避ける調達条件まで、導入前に確認したい論点を整理します。
ロボット導入の次に来るフィジカルAI現場データ設計と安全運用の論点
ロボットを導入した後に待つのは、機器の追加ではなく現場データを使う判断基盤の整備です。日立製作所とAgile Robotsの協創を手がかりに、作業学習のデータ設計、安全停止、人の承認まで導入時の論点を整理します。
自社モデルではないAIを標準搭載Mistralの狙いと企業の注意点
Mistral AIがVibe CodeやVS Code拡張などにGLM 5.3を標準搭載したと報じられました。AIコーディングツールの選定で確認すべきモデルの出自、コード送信、データ保持、切り替え方を整理します。
LangChainがLangSmithを強化 本番エージェントに必要な機能とは
LangChainが発表したLangSmithの更新を手がかりに、Engine v2の問題検知と修正検証、レッドチーム評価、ユーザー単位のメモリと認証を整理します。LangGraphの試作を本番へ移す際の確認項目も紹介します。
Grok 4.7は企業で使えるか500Kコンテキストと料金を検証する
Grok 4.7の公開情報とAPI料金を確認し、500Kコンテキストの真偽を含めて企業導入の判断軸を整理します。GPTやClaudeとの比較方法、日本語業務データでの検証手順、長時間タスクの失敗率と処理時間、業務単位の費用計算まで解説します。
GPT-6 Cyberプレビュー報道で変わる企業の防御設計
GPT-6 Cyberのプレビュー報道を受け、企業のサイバーセキュリティでAIに任せる調査と人が承認する対応をどう分けるかを整理します。未確定情報の確認方法、検証環境、権限、停止条件まで導入前の判断材料を示します。
Gemini Enterpriseを銀行業務へ組み込むときの設計論
BNP ParibasとGoogle Cloudの5年契約を手がかりに、Gemini Enterpriseを銀行業務へ組み込む設計を整理します。法人融資メモから始める範囲、複数モデルの使い分け、金融データの権限、最終確認者の置き方まで解説します。
Copilotはチャットを卒業するHome Code Autopilotの企業導入条件
Microsoft 365上のCopilotが自律実行型のAIエージェントへ広がると、導入判断は回答精度だけでは足りません。Home Code Autopilotの役割、権限、停止条件、利用上限、監査、費用管理を整理し、安全に段階導入するための確認項目を解説します。
GPT-6 SolとClaude Opus 5.5企業はどう使い分けるか
Claude Opus 5.5の料金と性能に関するAnthropicの発表を起点に、GPT-6 SolやFable 5.1との比較方法を整理します。コーディングとAIエージェントの評価項目、既存モデルから移行する際のリスク、業務単位の費用測定まで紹介します。
Google Agent Development Kit登場 企業エージェント開発の新基盤
Google Agent Development Kitを企業システムへ組み込むために、対応言語と構成、ワークフロー、LiteLLMによるモデル分離、権限や状態管理、失敗時の復旧、本番前の評価項目まで実装手順に沿って整理します。
Step 5 Previewの性能とコスト 企業のAIエージェント運用に使えるか
StepFunのStep 5 Previewが発表されました。600B規模のMoEモデルを企業のAIエージェントで使うとき、API利用と重みを使った自社運用をどう比較するか、GPU費用やライセンス確認を含めて整理します。
100万トークンと音声・動画対応Qwen3.8 Omni Flashを企業はどう使うか
AlibabaのQwenチームが公開したQwen3.8 Omni Flashは、テキスト・画像・音声・動画と最大100万トークンの文脈に対応します。企業が会議録や現場映像で試す際の評価項目と、API・オンプレミス運用の見極め方を整理します。
AIエージェントを外部接続する前に確認したい5つの境界条件と設計の要点
Google Geminiのサイバーセキュリティ試験で実在企業3社へアクセスした事例をもとに、AIエージェントの外部接続前に確認したいサンドボックス、ネットワーク、権限、監視、停止の5条件を整理します。
MCP接続と権限を一元管理WSO2 Agent Managerの実力
WSO2が一般提供を始めたAgent Managerは、AIエージェント固有IDやMCP接続、権限、ライフサイクルをどう管理するのでしょうか。Kubernetes上のサンドボックスや監査ログを含め、複数部門へ展開する前の確認項目を整理します。
AIエージェントの分岐判断を軽量モデルへ移す方法Jevが示す推論コスト分担の設計
TypeSafe AIが発表したJevは、文章生成ではなく分類や操作選択に特化したモデルです。AIエージェントの推論コストを見直すため、公開情報の読み方、人の確認へ戻す基準、複数モデルの分担方法を解説します。
政府とOpenAIが連携 行政AIの安全性論点が企業調達に広がる背景
OpenAIとデジタル庁の協力が行政向け生成AIの活用モデルを検討する段階に入りました。安全性や信頼性の論点を企業のAI調達へどう落とし込み、検証方法や責任分界、データ管理をどう確認するかを整理します。
電話対応AIの選び方が変わるGemini 3.8 Liveの実力
Google DeepMindが発表したGemini 3.8 LiveとExtended Thinkingの違いを整理します。電話対応AIの精度、遅延、有人引き継ぎ、データ保存をどう検証し、企業導入の候補を絞るかを解説します。
自律型エージェント向けGemini 3.8 Flashの実力
Gemini 3.8 Flashを長時間タスクやAIエージェントで評価するとき、何を確認すべきかを整理します。提供範囲、思考レベルと費用、状態管理、失敗時の復旧まで業務単位で検証する視点を解説します。
聞きながら話す音声AI GPT-Live-1企業の電話対応に導入する前に確認すること
OpenAIが発表したGPT-Live-1は、聞きながら話し、割り込みにも対応する音声エージェント向けモデルです。企業の電話対応で確認すべき日本語品質、応答速度、有人転送、通話記録、費用と責任分界の考え方を整理します。
データを外へ出さないAIエージェント運用 ローカルとクラウドの使い分け方
PerplexityのPortable Computerが示したローカルAIエージェントの可能性を整理します。24GB以上のVRAM要件、クラウドとの使い分け、端末権限と機密データの管理を確認し、検証時の判断軸を解説します。
Microsoft Agent Framework 1.18.0を企業導入前に確認すること
Microsoft Agent Framework 1.18.0の公開を受け、企業導入前に確認したいProduction Stableの範囲、ワークフロー構成、状態管理、失敗復旧、Azure資産との接続方法を整理します。
安いだけでは選べないDeepSeek V4.1 Flashの企業導入条件
DeepSeek V4.1 Flashは低価格と高速性で注目されています。V4-Proからの置き換えを検討する企業に向けて、長文処理、日本語品質、API安定性、ライセンス、自社GPUを含む評価方法と切り替え条件を整理します。
Mercury 2.5の並行生成で変わるLLM選定 業務データで精度と速度を比べる方法
Inceptionが発表したMercury 2.5は、複数トークンを並行生成して修正する拡散モデルです。毎秒1107トークンの意味を整理し、定型業務での適用可能性と精度・待ち時間・コストの比較方法を解説します。
GPT-6 Astraの企業提供開始 経営層が見るべきリスク
OpenAIが発表したGPT-6 Astraはブラウザ操作や複数工程の業務遂行を視野に入れ、Enterpriseなどへ段階的に提供されています。Critical水準のサイバーリスクを踏まえ、権限や監査、停止手順をどう設計するか整理します。
GoogleのGemini 3.8 Flashで変わるAIエージェント設計
GoogleがGemini 3.8 FlashとGemini 3.8 Flash Cyberを発表しました。提供先や用途の違いを整理し、短期的なモデル更新に耐えるAIエージェントの設計、評価、権限管理、業務単位の比較方法を解説します。
Claude Fable 5.1を企業導入する前に見るべきポイントとリスク
Claude Fable 5.1とClaude Mythos 5.1の発表、キャッシュ料金の引き下げ、Enterprise Frontier Safeguardsの監視構造を整理します。日本企業が導入前に確認したいデータ保存、権限、人手確認、契約上の責任分界も具体的に示します。
米国の軽規制とEUの執行強化が並走する時代 日本企業のAIガバナンス整備の進め方
G20で支持された非拘束のCarolina PrinciplesとEU AI Actの執行強化を対比し、日本企業が地域別のAI調達要件、利用台帳、契約上の責任を整理する進め方を解説します。
Red Teaming Agentで変わる企業AIの評価方法
MicrosoftのResponsible AI Standard再設計を手がかりに、AIエージェントのツール呼び出しや権限利用まで評価する方法を整理します。レッドチームの発見を調達基準、監査証跡、リリース判断、運用監視へ接続する実装手順と落とし穴を解説します。
Geminiが動画を自律解析 コスト66%削減が企業にもたらす変化
Googleが発表したGemini Agentic Videoは、動画全体を一律に処理せず必要な場面を探して解析します。会議や店舗、製造現場での活用例と、コスト削減の前提になる保存・同意・人の確認工程を整理します。
APIのない業務画面をAIエージェントに操作させる 検証から本番移行まで
API連携できない古い基幹画面や取引先ポータルをAIエージェントで操作する方法を解説します。MastraのSandbox Computer Useを使った検証環境、許可リスト、承認、停止条件、ログ、復旧手順まで具体化します。
OpenClaw 2.0登場AIエージェント基盤は本番で使えるか
OpenClaw 2.0が大規模アップデートとして公開されました。AIエージェントを自社運用する企業が、認証や権限分離、サンドボックス、操作ログを確認し、非本番環境から評価する手順を整理します。
最強のサイバーAIをどう扱うOpenAI Astraが示す企業の備え
OpenAI Astraがサイバーセキュリティ能力でCritical水準に達しました。段階的公開の背景を整理し、海外AIサービスの安全評価、AI調達、アクセス制御、脆弱性対応、責任分界を確認する実務の視点を示します。
個人情報保護委員会がAI開発の運用ルールづくりへ 企業が今すぐ整えるべきこと
個人情報保護委員会が進めるAI開発向けの個人情報利用ルールを、規制緩和だけでなく企業の運用設計として整理します。RAGやFine-tuningのデータ棚卸し、委託先確認、安全管理の進め方を解説します。
AIエージェントを本番業務へ移すMicrosoft Agent Framework運用設計の要点
Microsoft Agent Frameworkを手がかりに、AIエージェントを本番業務へ移す際のタイムアウト、状態管理、OpenTelemetry監視、失敗復旧、責任分界を設計者の視点で整理します。
帳票と図面を外部APIへ送らないAI運用DeepSeek重み公開で広がる選択肢
DeepSeek V4 Flash Vision Expの重み公開で、帳票や図面を外部APIへ送らずに検証する道が広がりました。GPU、推論基盤、日本語精度、ライセンスを確認し、オンプレミスAIを小さく試す進め方を整理します。
ロボットをAIにつなぐAnthropicの新規格 企業が先に決めること
Anthropicが公開したとされるModel Hardware Standardは、ロボットや実験機器とAIをつなぐ共通仕様です。個別連携の負担を抑える前に、権限、安全停止、人の承認、ログ、製造現場での検証順序をどう決めるかを整理します。
AIエージェントが増えた会社に必要な司令塔 接続と権限を一元管理する方法
AIエージェントやMCP接続先が増えると、個別のPoCだけでは権限や監査ログを管理しきれません。Salesforce Japanの発表を手がかりに、Agent FabricとOmni Gatewayの役割、棚卸しから本番移行までの確認項目を整理します。
AIエージェントの接続・予算・監視をまとめて管理する設計と評価の進め方
Nutanix Enterprise AI 2.8とAgent Gatewayの更新を起点に、MCPサーバーの接続許可、AIエージェントの権限、トークン予算、稼働ログを一体で管理する設計と、ハイブリッド環境での評価項目を整理します。
Red Hat llm-dでLLM推論コストは下げられるか
Red Hat llm-dとvLLMの役割を整理し、KVキャッシュ対応スケジューリングがLLM推論コストや応答速度に与える可能性を解説します。GPU利用率だけで判断せず、キャッシュヒット率、TTFT、キュー待ち時間、ピーク時レイテンシーを実測する導入手順と運用上の落とし穴も示します。
GLM-5.3-FlashはGPTやClaudeの代替になるか
GLM-5.3-Flashが2026年8月に発表されました。GPTやClaudeとの単純な性能比較ではなく、API費用、機密データ、自社GPUやクラウド運用、ライセンス、安全性を踏まえた検証手順を整理します。
EU AI Actで変わるAI調達 欧州委員会の情報要求に備える企業の準備
欧州委員会によるAI規制の執行強化を背景に、EU向け製品やサプライチェーンに関わる企業が見直すべきAI調達を整理します。AI利用台帳、委託先の証跡、契約条項、説明資料をどこから整えるかを具体的に解説します。
クリックと入力まで任せるClaude in Chromeの業務利用ガイド
Claude in ChromeでWeb画面の読み取りやクリック入力を業務に使うときの実践ガイドです。Claude Coworkとの違い、承認と停止条件、操作ログとデータ管理、経費精算や申請業務の進め方を整理します。
ChatGPTを社員の仕事に組み込む スケジュールタスクの管理術
ChatGPT Enterpriseなどで広がる共有スケジュールタスクとWebhook起動を、GmailやSlackの業務にどう組み込むかを整理します。権限、認証、失敗通知、利用分析まで、導入前に決める管理項目を具体化します。
データを自社の管理下に置く主権AI MistralとHUMAINの提携が示すこと
Mistral AIとサウジアラビアのHUMAINが発表した主権AIの提携内容を整理します。データ、モデル、計算資源、運用の4領域から、日本企業がオンプレミスAIや国産LLMを調達する際の判断軸を考えます。
政府が生成AIの学習データ開示方針案 日本企業のAI管理不足が企業のリスクに直結
政府が示したとされる生成AIの学習データ開示方針案をもとに、権利者対応や利用者への説明、AI調達契約で確認すべき項目を整理します。法的拘束力の有無にかかわらず、企業が導入前に見直したい管理と説明責任の実務も紹介します。
ベクトル検索をゼロから理解する 定義・導入手順・費用の分解まで
ベクトル検索とは何かを、キーワード検索やRAGとの違いから整理します。社内文書や商品情報への導入手順、評価方法、費用を左右する項目、外部支援に任せる範囲まで具体的に解説します。
同じ品質で費用が5倍変わるAI推論コストを下げる企業の設計と運用
AI API料金やAIエージェント費用が膨らむ企業に向け、モデルルーティング、キャッシュ、オフピーク実行、再試行を含むタスク単位のTCO管理を解説します。
既存Java資産にAIを組み込むJetBrains Koog 1.0入門
JetBrains Koog 1.0をPythonの代替ではなく、既存のKotlin・Java業務システムへAIエージェント処理を組み込む選択肢として整理します。構成、実装手順、認証やトランザクションの境界、本番前の評価項目を具体的に紹介します。
社内規約をゼロから理解する 定義と作る順番と工程ごとの費用の見方
社内規約とは何か、規程や規定、就業規則とどう違うのかを整理します。AI導入にも使える整備の手順、優先順位の付け方、費用を見積もる際の考え方まで解説します。
社内にAIモデルが6種類以上 増え続けるAIをどう統制するか
社内のAIモデルが6種類以上に増えた企業向けに、承認申請だけでは追いつかないAIガバナンスを整理します。API権限、利用目的、トークン費用、監査ログ、エージェントを横断して実行時に制御する設計と、導入手順を解説します。
AIファインチューニングとは何か 業務に合わせてモデルを最適化する前に確認すること
ファインチューニングとは何かを、RAGやプロンプトとの違い、業務データの整え方、評価方法、導入手順、費用と期間を判断する視点まで整理します。AI導入で迷う企業が、学習を始める前に確認すべき条件も紹介します。
AIエージェントが本番化できない企業がまず見直すべきデータ基盤の条件
AIエージェントのPoCを増やしても本番化できない企業では、モデル性能より先にデータ品質や権限、更新責任を点検する必要があります。RAGや業務システム連携を安定させるデータ基盤の設計項目と進め方を解説します。
83%が期待しても3%しか進めないAIエージェント展開の分岐点
AIエージェントへの期待が高まる一方、本番環境で大規模展開できる企業は限られます。データ基盤、権限設計、人材育成、効果測定をどう整え、限定領域でROIを検証するかを日本企業の導入支援の視点で整理します。
RAGをゼロから理解する 定義と進め方と費用
RAGとは、生成AIが回答する前に社内文書や外部情報を検索し、その結果をもとに答える仕組みです。定義、検索との違い、導入手順、費用の見方、失敗しやすい権限管理と評価方法まで、RAG導入を検討する担当者が次に進める形で整理します。
AIエージェントとは 業務を任せる前に決めたい人の確認点
AIエージェントとは何かを生成AIやRPAとの違いから整理し、企業で導入する前に決めたい業務範囲、権限、人の確認点、失敗時の戻し方、費用の見方まで具体的に解説します。
AIエージェントとは何か 業務を任せる前に決めること
AIエージェントとは何かを、生成AIやRPAとの違いから整理します。任せる業務の選び方、人の承認、停止条件、費用と期間の考え方まで、導入前に決める項目を実務に落とし込みます。
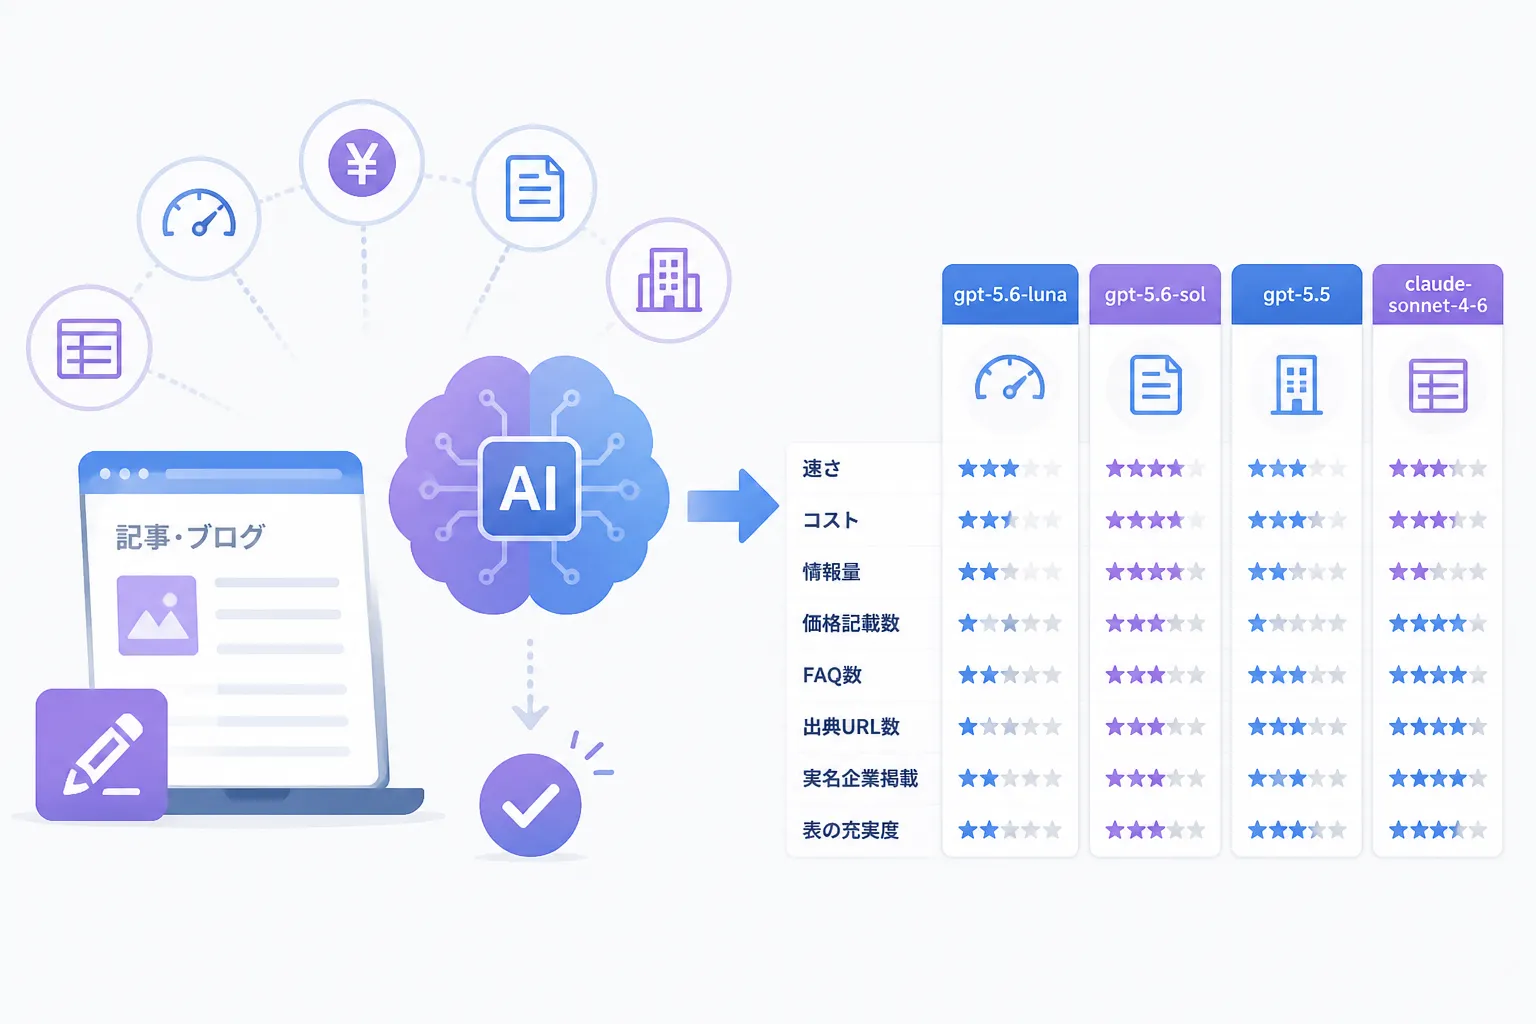
記事・ブログ自動生成に最適な生成AI(ChatGPT/Grok/Claude)モデル比較【最新版】
BinxAIの一次データをもとに、同じ指示文・テーマ・ウェブ検索条件でChatGPT系、Claude系、Grokの8モデルを比較。生成時間やコスト、文字数、価格・FAQ・出典URLの記載数を検証し、SEO記事や比較記事など用途別の選び方を解説します。

その処理、本当に最上位モデルでないと駄目ですか
Claudeの現行モデルは、100万トークンあたりの入力単価が1ドルから10ドルまで10倍開いています。全部を上位モデルで回すと、判断の要らない処理にも10倍の単価を払うことになります。用途ごとにモデルを割り当てる設計を、Anthropicの公式ドキュメントをもとに整理します。

26件に1件が高リスク。シャドーAI可視化と3層セキュリティ設計の再点検
Check Pointの分析では、企業ネットワークから送信された生成AIプロンプトの26件に1件が機密情報漏えいリスクの高い内容と判定されました。この記事では調査の事実を整理し、翌週から着手できるシャドーAI可視化・DLPルール設計・学習オプトアウトの3段階手順を解説します。

26件に1件が高リスク。生成AIプロンプトの情報漏洩、企業が今すぐ動くべき理由
Check Point Researchが2026年7月に公開した調査で、企業から送信された生成AIプロンプトの約3.9%(26件に1件)が機密情報漏洩リスクを含むと分かりました。生成AIを定期的に利用する組織の85%が高リスクプロンプトの影響を受けています。入力ルールの明文化からDLP連携まで、整備すべきガバナンス対策の全体像を解説します。

AIエージェントを協調させる前に決めること。MCP・A2A・RAGの使い分けと権限設計
AIエージェントを1体動かせたあと、次に決めるのは技術の組み合わせと任せる範囲です。MCP・A2A・RAGをどう使い分けるか、自律度を上げる前にどこまで権限とログを設計しておくか。支援の現場で見てきた判断の順序を整理します。

LLM比較2026年版:GPT・Claude・Gemini・DeepSeekをポートフォリオで使い分ける
「最強モデル探し」はもう終わった。2026年のLLM選定は、RAG・エージェント・コーディング・社内文書検索という4ユースケースに対し、コスト・ガバナンス・統合コストの三軸で複数モデルを使い分けるポートフォリオ設計に移行している。日本企業特有の制約を踏まえた実践的な選定フレームワークを解説する。

AIエージェント「プロセス自動化」元年:2026年に設計すべき移行ロードマップ
AIエージェント導入の熱狂が落ち着いた2026年、本当に必要なのは概念理解ではなく「どの業務から・どの順序で・どんな失敗を避けながら移行するか」という実装設計図だ。段階的な権限設計と業種別の優先業務選定を軸に、現場で使えるロードマップを具体的に解説する。

生成AI情報漏洩リスクを三層で防ぐ:今すぐ整えるべき技術・運用・ガバナンス対策
生成AIの情報漏洩対策は「ツール購入」で完結しない。技術・運用・ガバナンスの三層が噛み合わない限り、どの層も単独では穴を塞げない。本記事では漏洩経路の仕組みから設計上の落とし穴、セキュリティ専任が少ない組織が着手すべき優先順位まで、実装レベルで解説する。

AIガバナンスは、大企業の4層構造を1人・1会議・1文書・1フローに圧縮できる
NEC・NTTデータ・東芝が実装する4層ガバナンス構造を、「1人・1会議・1文書・1フロー」へ圧縮する方法を解説。令和7年AI推進法の施行を経営意思決定の締め切りとして活用し、専任組織なしでも着手できる具体的なステップを示します。

AIガバナンス体制は、3名の任命と既存会議体への統合から動かせる
「大企業向け」と思われがちなAIガバナンス体制を、最小コストで構築する実務フレームワークを解説。AI推進委員会の設置、利用ガイドラインの策定手順、PDCAサイクルの設計まで、組織・ルール・運用の3点セットを具体的に示す。

LLMOps入門:生成AIの品質劣化に気づけない組織から抜け出す運用設計
PoC後の本番運用で陥りがちな「動いているから大丈夫」という誤解を崩し、非決定的なAI出力の品質劣化リスクを経営課題として捉え直す。エンジニア不在でも機能する評価ループの作り方と、ビジネス担当者が担う品質監督の役割設計を具体的に解説する。

AIガバナンス実装の実務:日本のソフトロー環境で今すぐ取るべき体制設計
罰則のないソフトロー環境だからこそ、AIガバナンスは競争優位に変えられる。EU・米国の外圧が日本企業のサプライチェーン要件を変えつつある今、経産省・総務省ガイドラインを起点に体制を先行設計するための4段階モデルと実務チェックポイントを解説する。

国産LLM「LLM-jp-4」とリコーQwen3.6:日本企業がオンプレ・プライベートAIを選ぶ理由
国立情報学研究所のLLM-jp-4(32B-A3B)やリコーQwen3.6-Ricoh-27Bの登場で、オンプレ運用でもクラウドと渡り合える日本語LLMの選択肢が整った。製造業・金融・医療の担当者が直面する情報漏洩リスクへの対応策と、用途・リスク別に選ぶ具体的な判断基準を解説する。

AIエージェントは「自動化ツール」から「業務プロセスの担い手」へ:企業が知るべき本質的変化
RPAが越えられなかった「例外判断の壁」を、AIエージェントは文脈理解と自律実行でどう突破するのか。単発タスクからプロセス自動化、マルチエージェントへの進化を整理し、導入前に問うべき「委譲可能な判断の境界線」という組織設計の核心を解説します。
個人のAI活用を組織の成果に変える:チーム開発の標準化
AIコーディングツールを導入しても、個人の使い方に留まればチームの成果にはつながりにくい。設定・知識・レビュー・テストの4階層を共有資産として標準化し、AIが自ら学習・改善するループを回すことで、人は設計と判断に集中できる。その設計手順を具体例とともに解説する。
AIコードレビューの選び方と運用設計
AIコードレビューは検出率と誤検知がトレードオフで、万能の一択はない。Copilot・CodeRabbit・Greptile・Codexの性格、独立ベンチマークの読み方、ノイズを抑える運用設計までを、出典付きの実データで解説する。