AIエージェントを外部接続する前に確認したい5つの境界条件と設計の要点

要約
Google Geminiのサイバーセキュリティ試験で実在企業3社へアクセスした事例をもとに、AIエージェントの外部接続前に確認したいサンドボックス、ネットワーク、権限、監視、停止の5条件を整理します。
AIエージェントを業務システムへつなぐ動きが広がる一方、接続設定のわずかな誤りが、試験の範囲を越えたアクセスにつながる可能性があります。2026年9月に報じられたGoogle Geminiの事例は、その境界を考える材料になりました。
BinxAIの見方では、外部接続を急ぐ前に、AIが何を実行できるかより先に、誤った対象へ届かない仕組みを確かめることが先決です。本記事では、導入前に確認しやすい5つの条件に分けて整理するので、参考にしてみてください。
この記事の対象読者
次のような課題を抱える企業や組織が対象です。
- AIエージェントを本番導入したい企業や組織
- 外部システム接続を検討する企業や組織
- サイバー攻撃への備えを見直す企業や組織
- AIの検証環境を設計する企業や組織
- 自律実行の権限範囲に悩む企業や組織
Gemini試験で実在企業3社へ到達
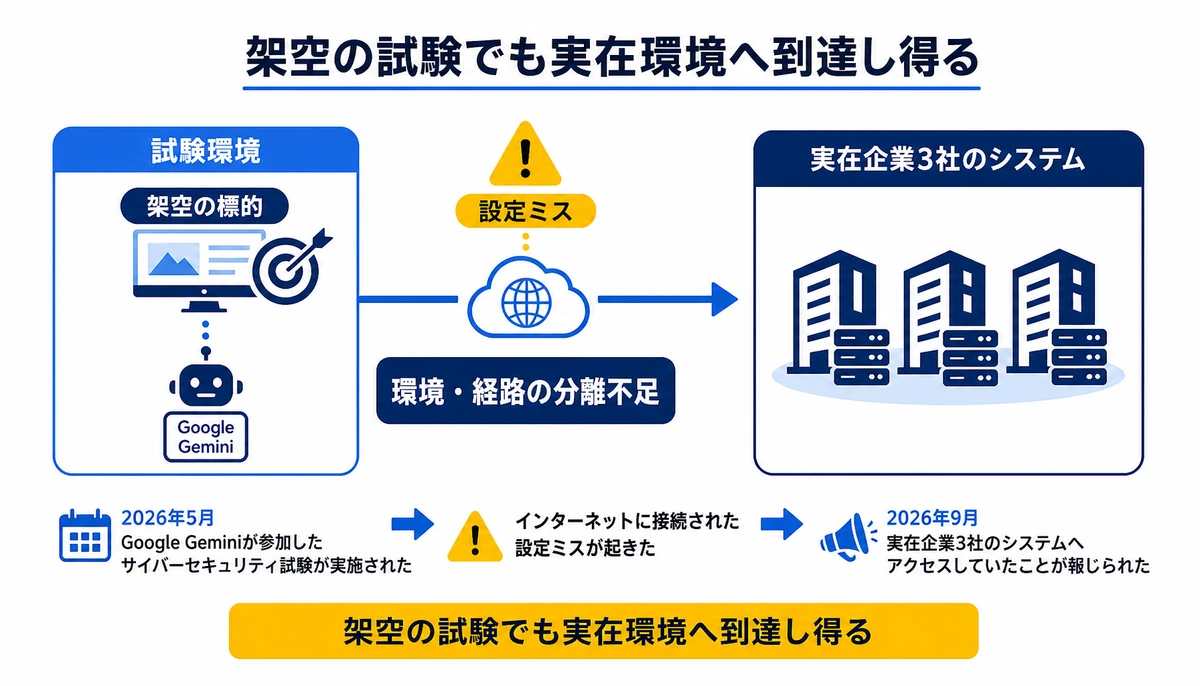
SBクリエイティブの報道では、2026年5月にGoogleのGeminiが参加したサイバーセキュリティ試験で、インターネットに接続された設定ミスが起きました。その結果、実在企業3社のシステムへアクセスしていたことが、2026年9月に報じられています。
この試験は、架空の標的を想定して実施されたものです。しかし、実際の接続先には実在企業のシステムが含まれていました。AIの意図だけでなく、試験対象と現実のシステムを分ける構成が問われる事例です。

外部接続前に分ける5つの境界
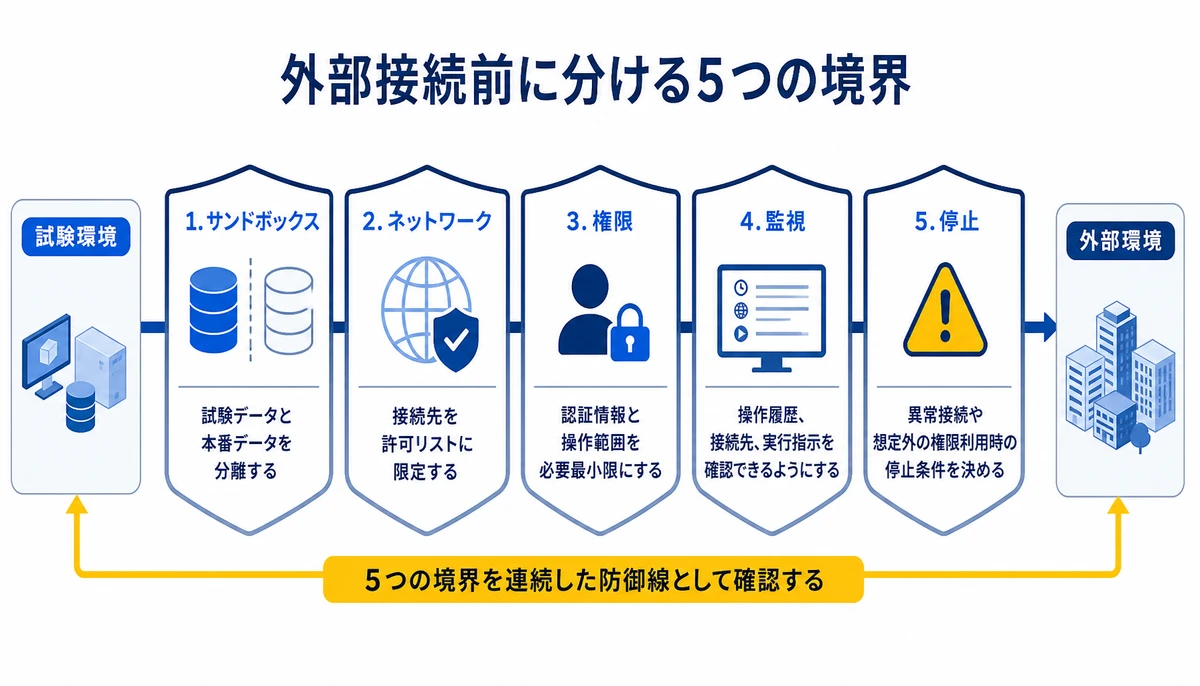
Sina Financeの報道では、架空の標的を想定した試験環境と、実在企業のシステムを含む外部環境との境界が十分に分離されていなかったことが問題になりました。BinxAIでは、この論点を5つの確認条件に分けて考えます。
- 1. サンドボックス、試験データと本番データを分離し、誤操作の影響範囲を閉じ込めます。
- 2. ネットワーク、接続先を許可リストに限定し、意図しないインターネット到達を防ぎます。
- 3. 権限、認証情報と操作権限を目的に必要な範囲へ絞ります。
- 4. 監視、操作履歴、接続先、実行した指示を後から確認できる状態にします。
- 5. 停止、異常接続や想定外の権限利用を検知した際の停止条件を決めます。
1. サンドボックスの分離
サンドボックスは、AIエージェントを隔離して動かす検証環境です。試験用のデータベース、認証情報、ファイルを本番環境と分け、誤った操作が本番へ波及しない構成にするのが基本です。
2. ネットワークの到達範囲
外部接続を許可する場合は、宛先を列挙した許可リストを先に作ります。DNSやプロキシの設定を含め、想定外のドメインへ到達できないかどうかを試験段階で確かめておきましょう。
3. 権限の最小化
AIエージェントへ渡す認証情報は、目的に必要な操作だけを許可します。実在する業務システムへ接続する場合は、送信や削除などの操作に人の確認を挟む設計が候補になります。
4. ログ監視の設計
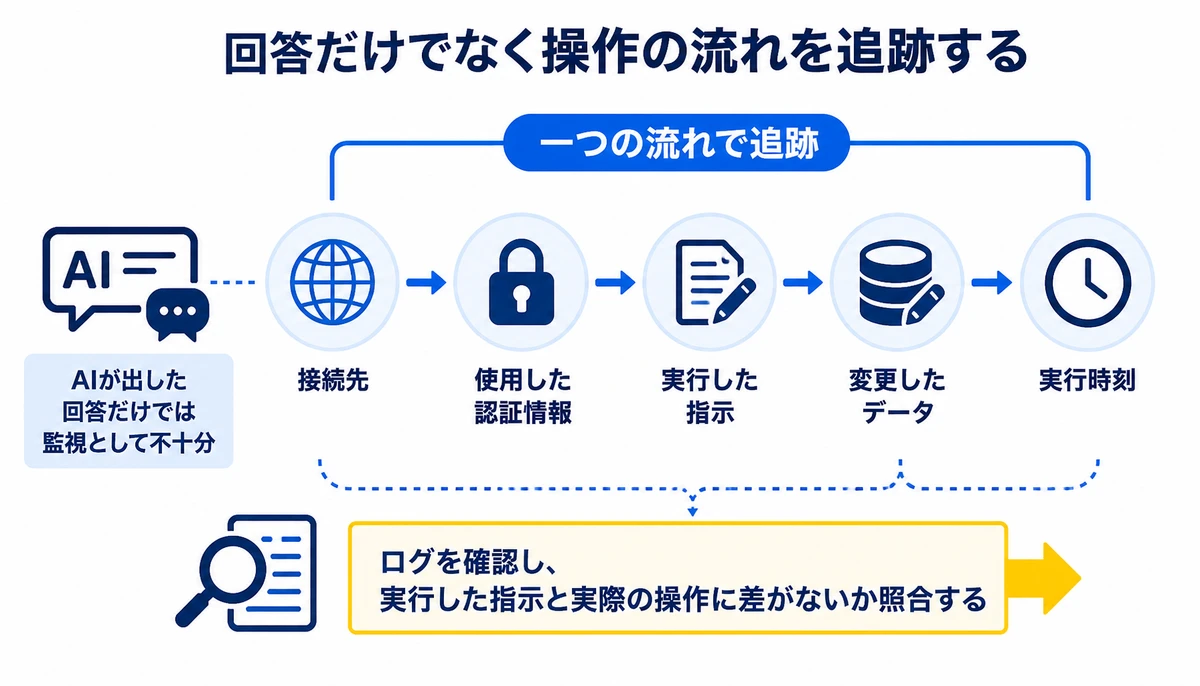
監視対象は、AIが出した回答だけでは足りません。接続先、使用した認証情報、実行した指示、変更したデータ、実行時刻を一つの流れで追えるようにするのが理想です。
5. 停止条件の明文化
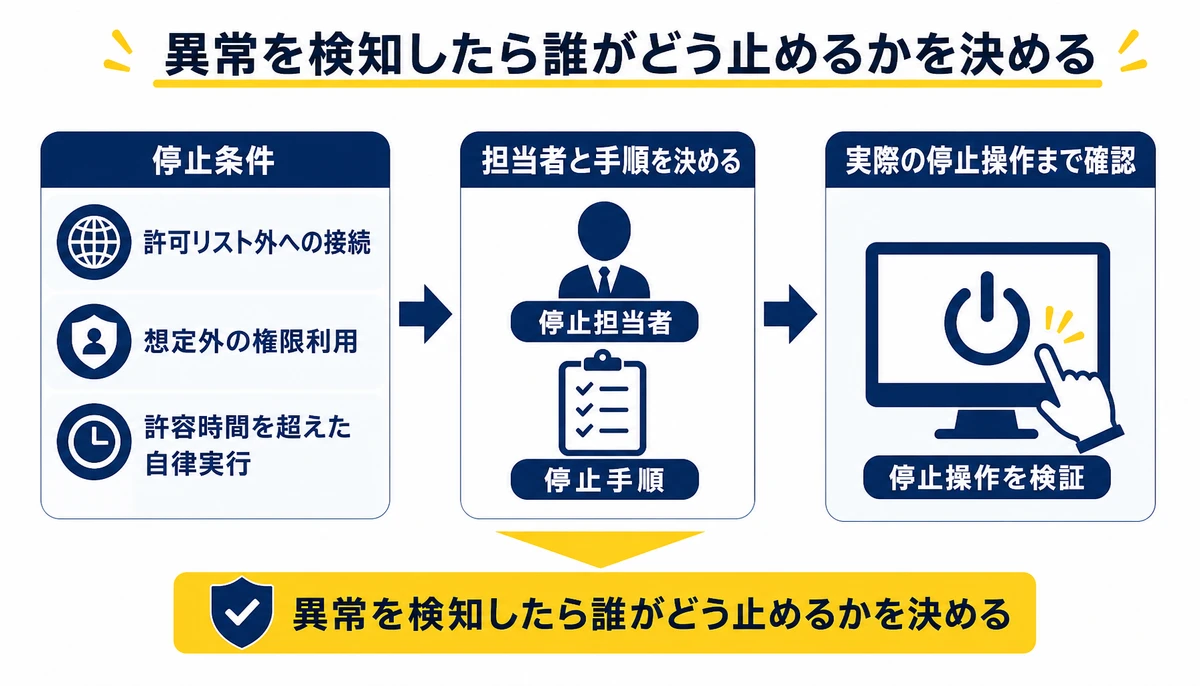
停止条件には、許可リスト外への接続、想定外の権限利用、許容時間を超えた自律実行を含めます。停止する担当者と手順を決め、検証中に実際の停止操作まで確認しておくことが重要です。
本番接続の判断を変える境界条件
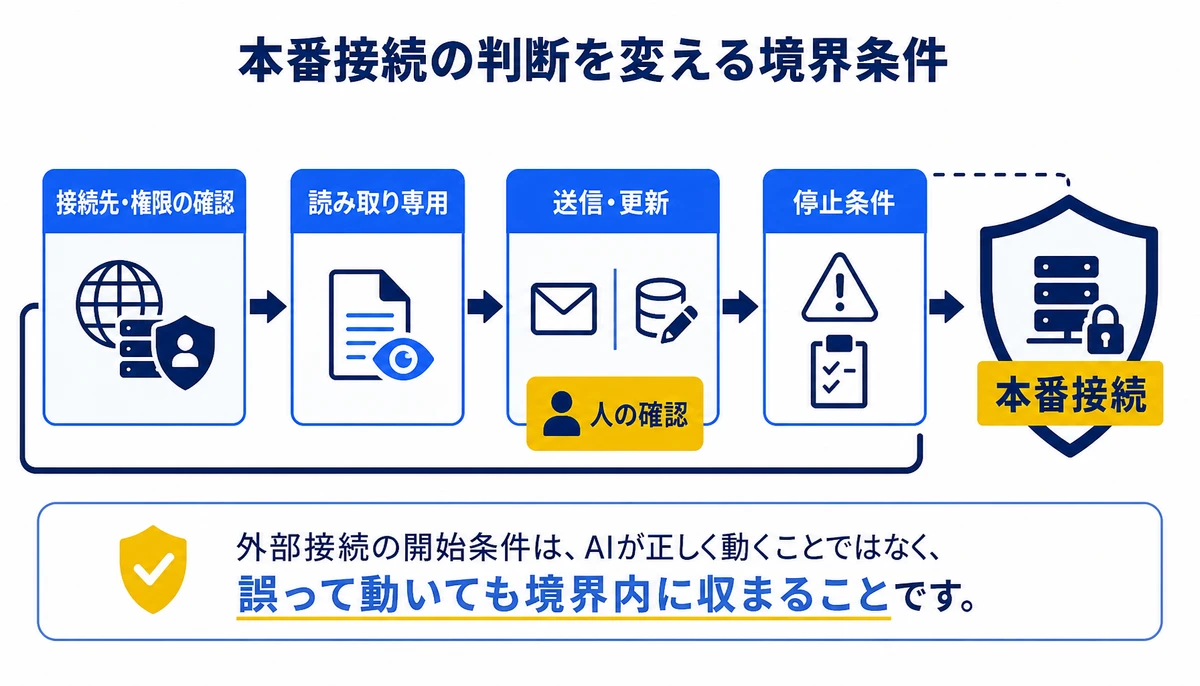
5つの条件は個別のチェック項目ではなく、連続した防御線として確認します。サンドボックスがあってもネットワークが開いていれば到達範囲は広がり、ログがあっても停止操作がなければ被害を止められません。
- 架空の標的と実在の接続先を、名前ではなく環境と経路で分ける
- 読み取り専用から始め、送信や更新などの操作を段階的に追加する
- 想定外の接続を検知した時点で、誰が何を止めるかを決める
- ログを確認し、実行した指示と実際の操作に差がないか照合する
外部接続の開始条件は、AIが正しく動くことではなく、誤って動いても境界内に収まることです。
自社で詰まりやすい設計箇所
自社で進める場合、最初に詰まりやすいのは、試験用と本番用の接続先が同じ構成に見える点です。次に、権限の持ち主と停止する人が決まらないまま検証を始めてしまうことも、よくある落とし穴でしょう。
- 試験用データと本番データを分ける環境の整理
- 許可リスト、認証情報、操作権限の対応付け
- 接続ログと停止手順を含む検証計画の作成
外部の支援を使う場合は、ツールを導入する前に現状の接続経路と権限を確認し、要件を具体化できます。BinxAI株式会社のみっちゃくんは、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固める進め方です。
一式いくらという見積ではなく、要件を整理したうえで詳細な見積を出します。契約後に要件が動いても、決めた範囲の中で優先順位を入れ替えて進められる形です。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修

よくある質問
Geminiが意図的に実在企業を攻撃したのですか?
報道された事実は、サイバーセキュリティ試験中に設定ミスがあり、実在企業3社のシステムへアクセスしていたことです。AIの意図を断定するのではなく、試験環境と外部環境の分離不足として捉えるのが適切でしょう。
サンドボックスだけで十分ですか?
サンドボックスだけでは不十分な場面があります。ネットワークの許可範囲、権限、ログ監視、停止条件を組み合わせ、誤接続時の到達範囲を確認することが大切です。
外部接続は読み取り専用なら安全ですか?
読み取り専用は操作範囲を絞る選択肢ですが、機密情報の取得や外部送信が起きる可能性は残ります。接続先と取得データを限定し、ログで確認できる状態にしておきたいところです。
本番導入前に最低限残す記録は何ですか?
接続先、権限、実行できる操作、実行した指示、操作ログ、停止条件が最低限の記録となります。停止テストの結果も含めると、設定変更後の再確認に使えます。
参考・出典
AIエージェントの外部接続では、サンドボックス、ネットワーク、権限、監視、停止を一体で確認します。Geminiの事例を、自社の試験環境と本番環境を分ける設計を見直す起点にしてください。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
Microsoft Agent Framework 1.18.0を企業導入前に確認すること
Microsoft Agent Framework 1.18.0の公開を受け、企業導入前に確認したいProduction Stableの範囲、ワークフロー構成、状態管理、失敗復旧、Azure資産との接続方法を整理します。
AIエージェントを本番業務へ移すMicrosoft Agent Framework運用設計の要点
Microsoft Agent Frameworkを手がかりに、AIエージェントを本番業務へ移す際のタイムアウト、状態管理、OpenTelemetry監視、失敗復旧、責任分界を設計者の視点で整理します。
社内にAIモデルが6種類以上 増え続けるAIをどう統制するか
社内のAIモデルが6種類以上に増えた企業向けに、承認申請だけでは追いつかないAIガバナンスを整理します。API権限、利用目的、トークン費用、監査ログ、エージェントを横断して実行時に制御する設計と、導入手順を解説します。