
社内にAIモデルが6種類以上 増え続けるAIをどう統制するか
要約
社内のAIモデルが6種類以上に増えた企業向けに、承認申請だけでは追いつかないAIガバナンスを整理します。API権限、利用目的、トークン費用、監査ログ、エージェントを横断して実行時に制御する設計と、導入手順を解説します。
「気づいたら部署ごとに違うAIを使っていて、誰が何に使っているのか分かりません」。AIの利用が広がった企業から、この相談が増えています。
この記事の対象読者
AI導入が進み、LLMのコスト管理やAPI管理ガイドラインが追いついていない企業を想定しています。特定の担当者ではなく、経営と技術の両面で判断する読者に向けた内容です。
- 生成AIを社内で進めたい企業や組織
- 部門ごとに増えるAI利用を、止めずに把握したい企業
- 複数のAIを使いはじめたが、権限や記録の管理が追いついていない組織
6モデルを超えると申請台帳だけでは利用実態を説明できない
調査が示す「制御なし」の現状
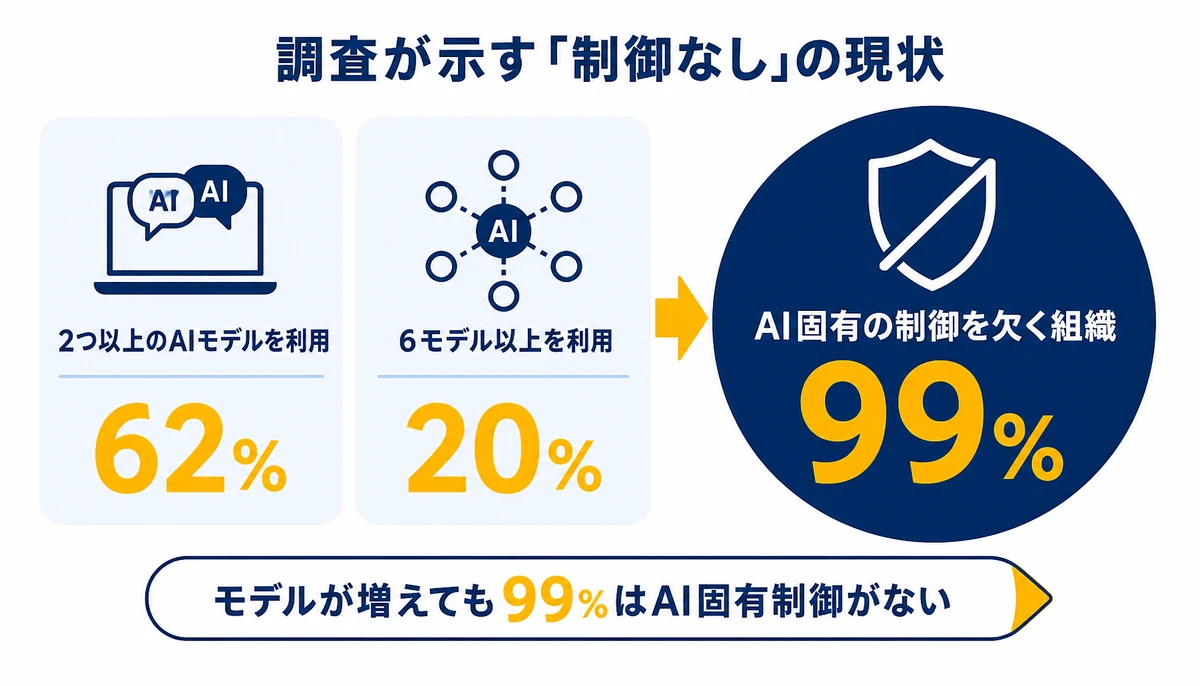
海外では、AIを単一のチャットツールとして扱う限界が議論されています。Kong Enterprise AI Governance Gap Reportは、本番環境の数百万件のAPI呼び出しを分析したレポートです。
同レポートでは、99%の組織がAI固有のガバナンス制御を欠くと報告されています。モデルの導入が進んでも、実行時に何を許可するかが整っていない組織が多いという見方でしょう。
| 利用状況 | 割合 | 読み取れる論点 |
|---|---|---|
| 2つ以上のAIモデルを利用 | 62% | 単一モデル前提の規程から移行する必要があります |
| 6モデル以上を利用 | 20% | モデル横断の権限と費用管理が必要になります |
| AI固有の制御を欠く組織 | 99% | 申請後の実行を監視する仕組みが不足しています |
BinxAIが見てきた範囲では、問題はモデル数の多さだけではありません。部署ごとに異なるAPIキー、契約、ログ形式、利用目的が増え、同じ利用者や同じデータが別の経路で処理されていくでしょう。
Kongのレポートも、利用量とトークン消費が広がると、モデル単位の権限・目的・ログ・費用だけでは全体像を説明しにくいと指摘しています。統制の対象はモデル単体から、モデルが実行される経路へ移ります。

AIガバナンスはモデル台帳から実行時の制御面へ広げる
実行時の制御が起点になる理由
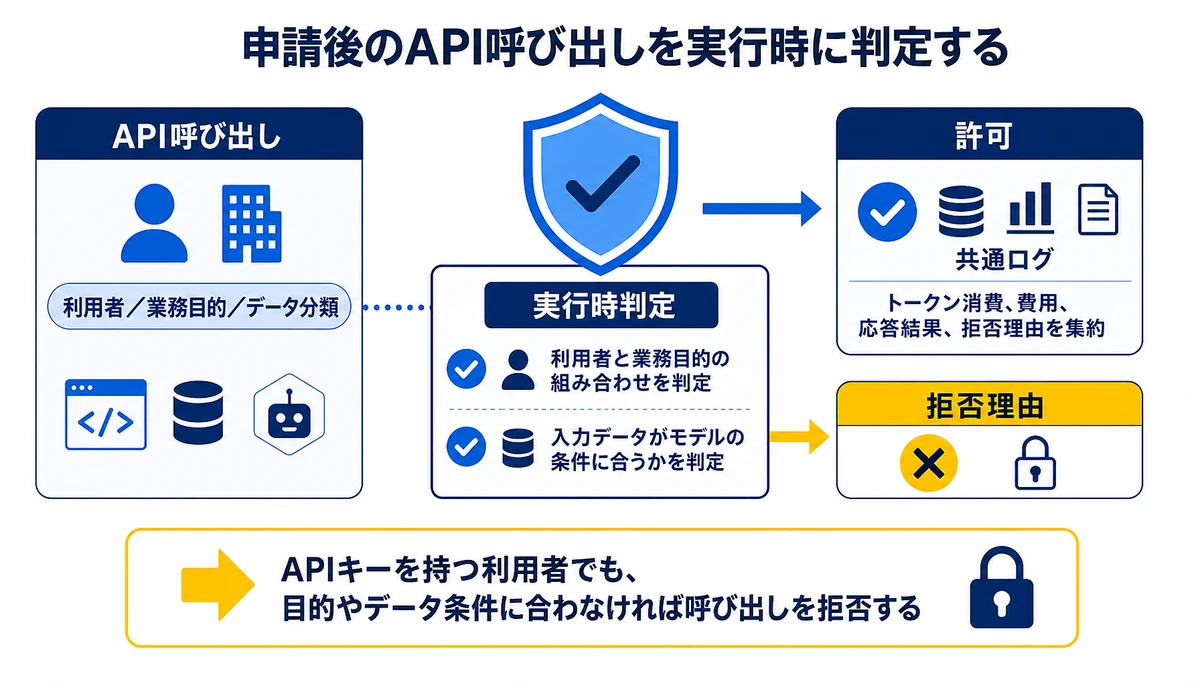
モデルを登録台帳に載せるだけでは、利用中の判断を制御できません。技術判断では、モデル・API・トークン・エージェントを同じ識別体系で扱う設計が起点です。
この構造では、申請は入口の確認にとどまります。実行時には、利用者と業務目的の組み合わせが許可されているか、入力データがモデルの条件に合うかを判定しましょう。
- モデル、バージョン、提供元、データの保管先を登録します
- APIキー、呼び出し元、利用者、部門を関連付けます
- 業務目的、入力データの分類、出力の利用範囲を記録します
- トークン消費、費用、応答結果、拒否理由を共通ログに集約します
- エージェントが呼び出せるモデルと外部APIの範囲を制限します
たとえば営業部門が顧客情報を要約する場合、承認済みモデルでも、個人情報を外部APIへ送る経路は別に判定します。モデルの許可とデータ経路の許可を同じものにしない設計です。
AI API管理では、認証できることと、利用を許可することを分けます。APIキーを持つ利用者でも、目的やデータ条件に合わなければ呼び出しを拒否できる状態が必要です。
マルチモデル運用で先に設計すべき4つの境界
境界の定義がモデル選定より先になる
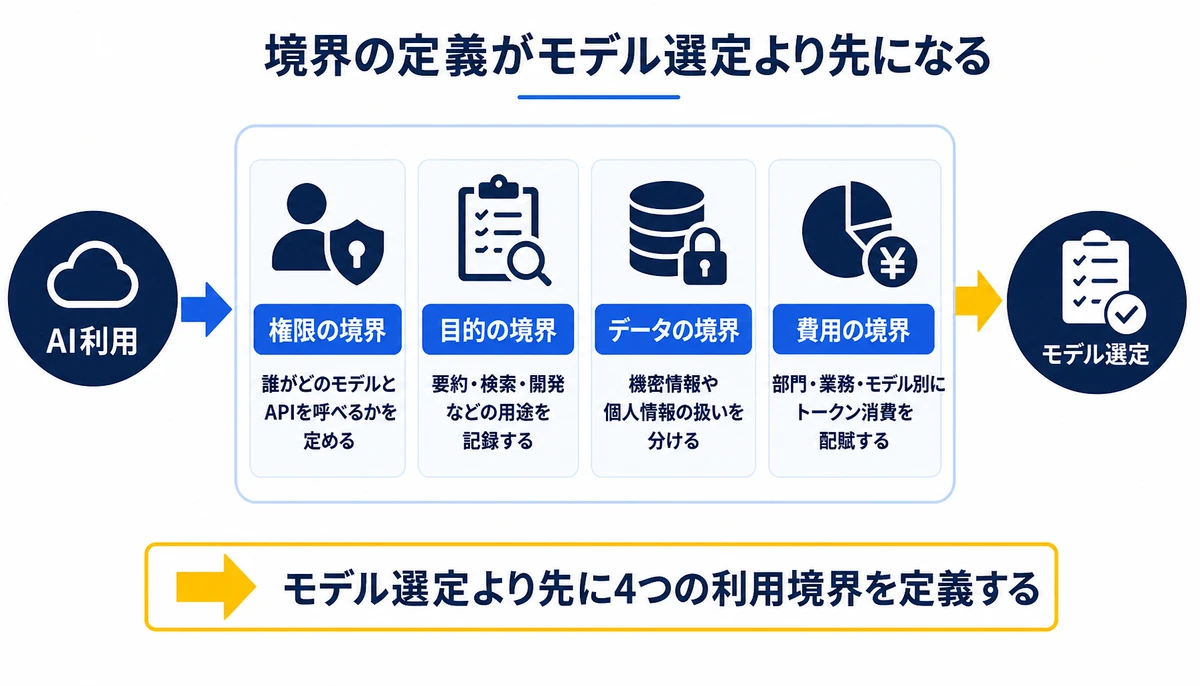
複数モデルを使うと、性能比較だけに目が向きがちです。BinxAIでは、モデル選定より先に、利用の境界を定義する場面が多くあります。
- 権限の境界、誰がどのモデルとAPIを呼べるかを定めます
- 目的の境界、要約、検索、開発などの用途を記録します
- データの境界、機密情報や個人情報の扱いを分けます
- 費用の境界、部門、業務、モデル別にトークン消費を配賦します
利用者・目的・費用・ログの4軸を整える
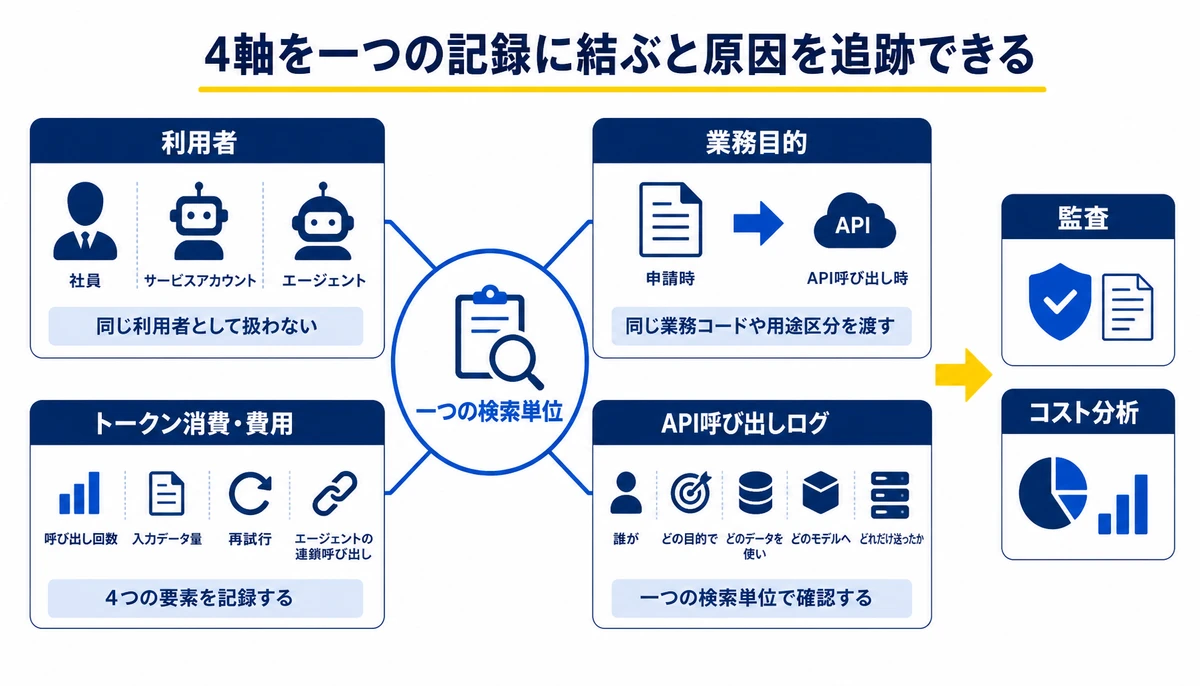
権限管理では、社員・サービスアカウント・エージェントを同じ利用者として扱わないことが出発点です。エージェントには人の権限をそのまま渡さず、呼び出し先と実行操作を限定します。
利用目的は自由記述だけにすると、後から集計できません。業務コードや用途区分を用意し、申請時とAPI呼び出し時に同じ値を渡すと、利用実態と承認内容を照合できます。
監査ログは保存するだけでは不十分です。誰が、どの目的で、どのデータを使い、どのモデルへどれだけ送ったかを一つの検索単位で確認できるようにします。
ログ、費用、権限を分けて管理すると、異常の原因に届くまで時間がかかります。
導入時に起きやすい統制の分断をどう避けるか
自社で始める場合、最初に詰まりやすいのは、モデルの一覧ではなく呼び出し経路の把握です。部門契約のAPIや個別のクラウド環境があると、台帳と実トラフィックが一致しないことがあります。
- モデル台帳にないAPI呼び出しが残り、利用者を特定できません
- 業務目的が申請時と実行時で異なり、監査ログを比較できません
- エージェント経由の外部API呼び出しが、元の利用者から分離されます
外部の支援を使うと、既存のAPI経路、データ基盤、業務アプリを前提に、統制対象の切り分けを進めやすくなります。規程だけでなく、要件整理、プロトタイプ、運用定着まで同じ設計でつなげられる点が判断材料です。
BinxAIのみっちゃくんは、課題の整理と現状の診断から本番環境への展開までを同じ担当が受け持ちます。提案の前に現場へ入って要件を固めます。そのうえで詳細なお見積りをお出しするため、一式いくらの発注にはなりません。
- 課題の整理と現状の診断。提案の前に現場へ入って行います
- 要件定義と設計。何を作るかを決めるところから受け持ちます
- 開発と本番環境への展開。動くだけでなく、使われる状態まで進めます
- 運用の引き継ぎと内製化の支援。社内で回せる形にします
- 担当者向けの研修。定着するまで一緒に進めます

よくある質問
モデルを6種類未満に制限すれば解決しますか?
モデル数だけを制限しても、統制の分断は解消しません。Kongの調査では、2つ以上のモデルを使う組織が62%に達しています。数を抑えるより、承認済みモデルでも用途、データ、権限を実行時に確認する設計が必要です。
最初に整備するログは何ですか?
最初はAPI呼び出しを一意に追えるログを整えます。利用者・呼び出し元・モデル・業務目的・データ分類・トークン量・費用・結果・拒否理由を一つの記録にまとめます。監査とコスト分析を同じ基盤で始められるでしょう。
APIキーを部署別に発行すれば十分ですか?
部署別キーだけでは、個人やエージェント単位の責任範囲を確認できません。キーに加えて、利用者・サービスアカウント・エージェント・業務目的を識別し、目的外の呼び出しを拒否できる状態にしておきましょう。
エージェントの監査では何を残しますか?
開始した利用者だけでなく、エージェントが呼び出したモデル・外部API・参照データ・実行操作も残しましょう。複数の呼び出しが連鎖する場合は親子関係を記録し、最初の依頼から最終処理まで追跡できるようにします。
AIガバナンスの初期範囲はどこまでにしますか?
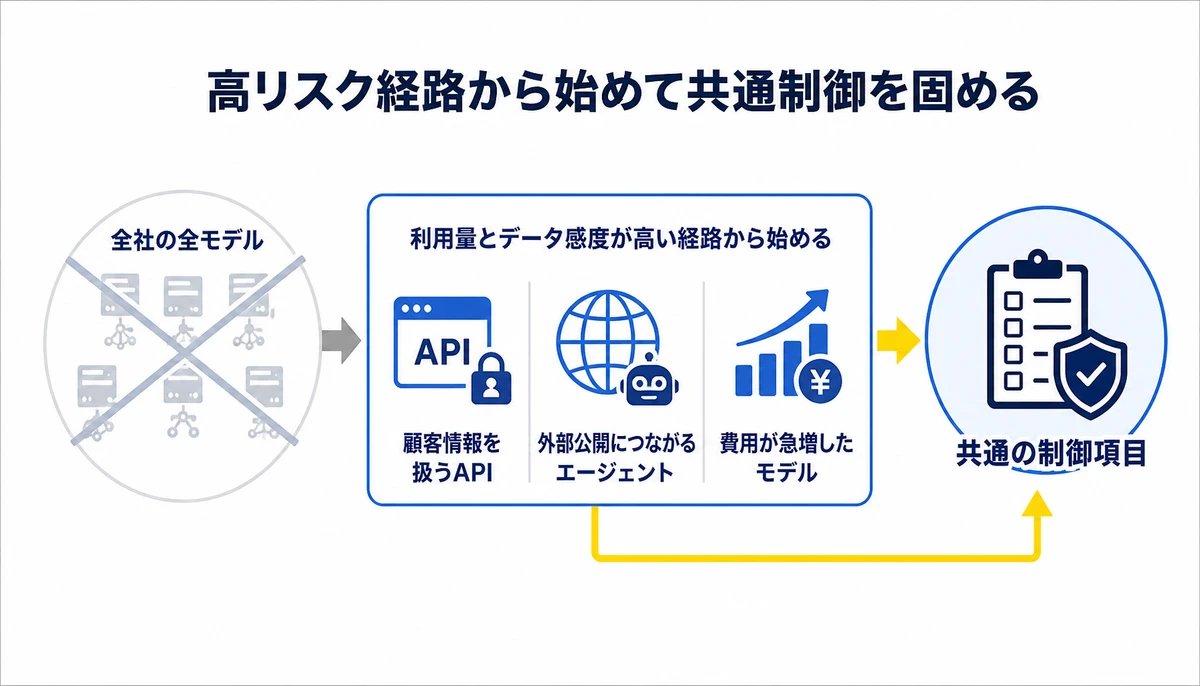
全社の全モデルを一度に対象にせず、利用量とデータ感度が高い経路から始めます。顧客情報を扱うAPI・外部公開につながるエージェント・費用が急増したモデルを先に可視化します。そこで共通の制御項目を固めるのがおすすめです。
AIガバナンスを申請書の承認で終わらせると、モデルが増えるほど管理対象が分かれます。モデル・API・トークン・利用者・データ・エージェントを一つの実行記録で結び、許可と監査を同じ経路に置く。それが次の設計判断です。
まず、現在社内で動いているAPI呼び出しをリストアップし、台帳にないものが何件あるかを確認してみてください。そこが統制整備の実質的な出発点になります。
本記事の内容は2026年8月20日時点の情報に基づきます。サービスの料金、提供内容、各種APIやツールの仕様は変更される場合があるため、契約前に各社へご確認ください。本記事および掲載サービスは、特定の成果を保証するものではありません。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
AIエージェントを外部接続する前に確認したい5つの境界条件と設計の要点
Google Geminiのサイバーセキュリティ試験で実在企業3社へアクセスした事例をもとに、AIエージェントの外部接続前に確認したいサンドボックス、ネットワーク、権限、監視、停止の5条件を整理します。

LLMOps入門:生成AIの品質劣化に気づけない組織から抜け出す運用設計
PoC後の本番運用で陥りがちな「動いているから大丈夫」という誤解を崩し、非決定的なAI出力の品質劣化リスクを経営課題として捉え直す。エンジニア不在でも機能する評価ループの作り方と、ビジネス担当者が担う品質監督の役割設計を具体的に解説する。
本番前にAIエージェントをどう評価するかUAEFで合格基準を設計する
AWSが公開したUAEFは、回答品質だけでなくツール操作や安全性、性能、推論までAIエージェントを横断評価します。LangGraphやAmazon Bedrockに対応する評価基盤を、本番移行の合格基準へどう生かすかを整理します。















