GPT-6 Astraの企業提供開始 経営層が見るべきリスク
要約
OpenAIが発表したGPT-6 Astraはブラウザ操作や複数工程の業務遂行を視野に入れ、Enterpriseなどへ段階的に提供されています。Critical水準のサイバーリスクを踏まえ、権限や監査、停止手順をどう設計するか整理します。
GPT-6 Astraの企業提供が始まりました。今回の発表は、文章を返す生成AIから、画面を操作し複数の作業を進めるAIエージェントへの移行を示す動きとして注目されるでしょう。
一方で、OpenAIのPreparedness Frameworkに関する報道があります。サイバーセキュリティ能力がCritical水準に達したとされている点です。
業務を任せる範囲が広がるほど、便利さと同時に、誤操作や不正利用の影響も確認が必要になります。
この記事の対象読者
GPT-6 AstraやChatGPT Enterpriseの導入を検討する際に、性能だけでなく利用範囲と責任分界を確認したい方向けの内容です。
- 生成AIを業務システムへ組み込みたい企業や組織
- AIエージェントの導入リスクを評価したい企業や組織
- ChatGPT Enterpriseの導入を検討する企業や組織
- 機密情報を扱う業務を自動化したい企業や組織
- AIの利用範囲と責任分界を決めたい企業や組織
GPT-6 Astraの提供先と段階展開
発表とモデルの位置づけ
OpenAIは2026年9月3日、GPT-6 Astraを発表しました。コーディングや研究を強化するモデルとして位置づけられています。
ブラウザ操作、コンピューター利用、複数工程の業務遂行の強化も、同時に紹介されました。
提供開始の時期と対象プラン
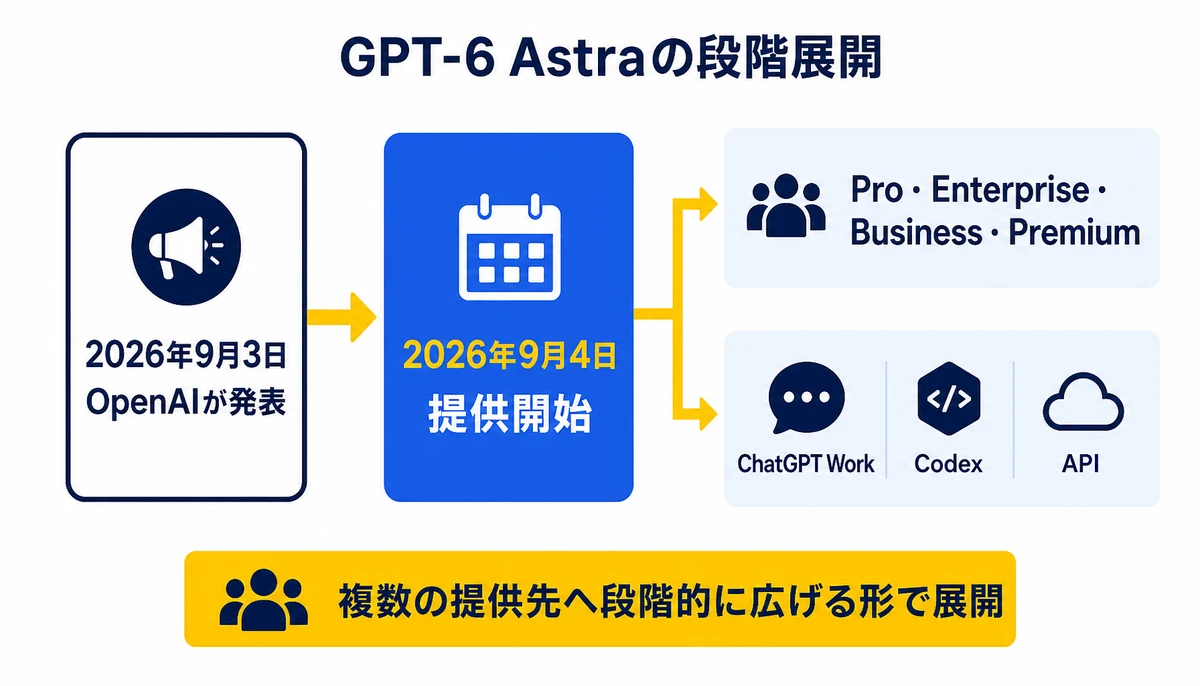
報道によると、2026年9月4日にはPro、Enterprise、Business、Premium向けに提供が始まりました。ChatGPT Work、Codex、APIの3経路です。
すべての利用者へ一斉に開放するのではなく、複数の提供先へ段階的に広げる形です。
- 提供開始の発表、2026年9月3日にOpenAIが発表
- 提供開始時期、2026年9月4日と報じられている
- 提供先、Pro、Enterprise、Business、Premium
- 利用経路、ChatGPT Work、Codex、API
- 想定される能力、ブラウザ操作、コンピューター利用、複数工程の業務遂行
企業側が見るべき点は、契約プランの名称だけではありません。どの機能が自社の環境で有効になるのか、管理者が利用者や接続先を制御できるのかを、提供条件と合わせて確認する必要があります。

ブラウザ操作で変わるAIセキュリティ
チャット利用との違い
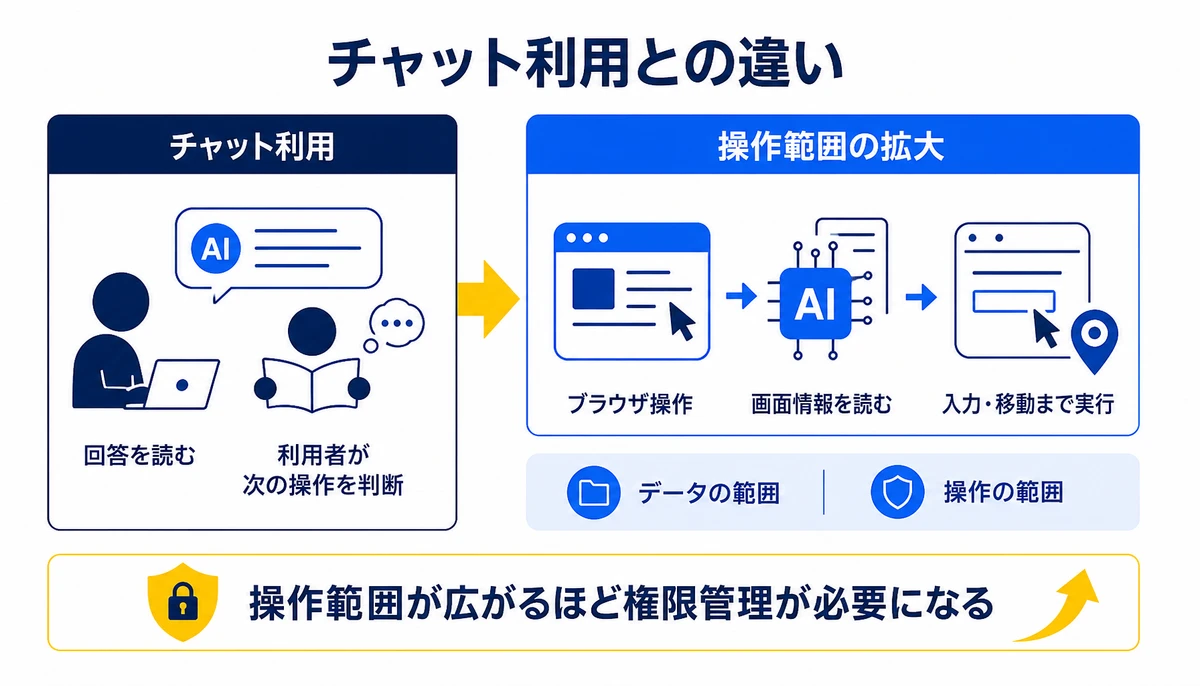
従来のチャット利用では、利用者が回答を読み、次の操作を判断する場面が多くありました。ブラウザ操作や複数工程の実行が加わると、AIが画面上の情報を読み、入力や移動まで担う場面が生まれます。
この変化では、回答の正確性だけで安全性を評価できません。AIがアクセスできるデータ、実行できる操作、接続するAPIを、業務単位で切り分ける必要があります。
- データの範囲、参照できる文書や顧客情報を業務ごとに限定する
- 操作の範囲、閲覧と登録、送信、削除を同じ権限にしない
- APIの範囲、外部システムへの接続先と実行操作を分ける
- 承認の要否、送信や契約変更などを人の確認後に実行する
- 監査の方法、指示、参照情報、実行結果を追跡できるようにする
Critical水準の読み方と導入判断
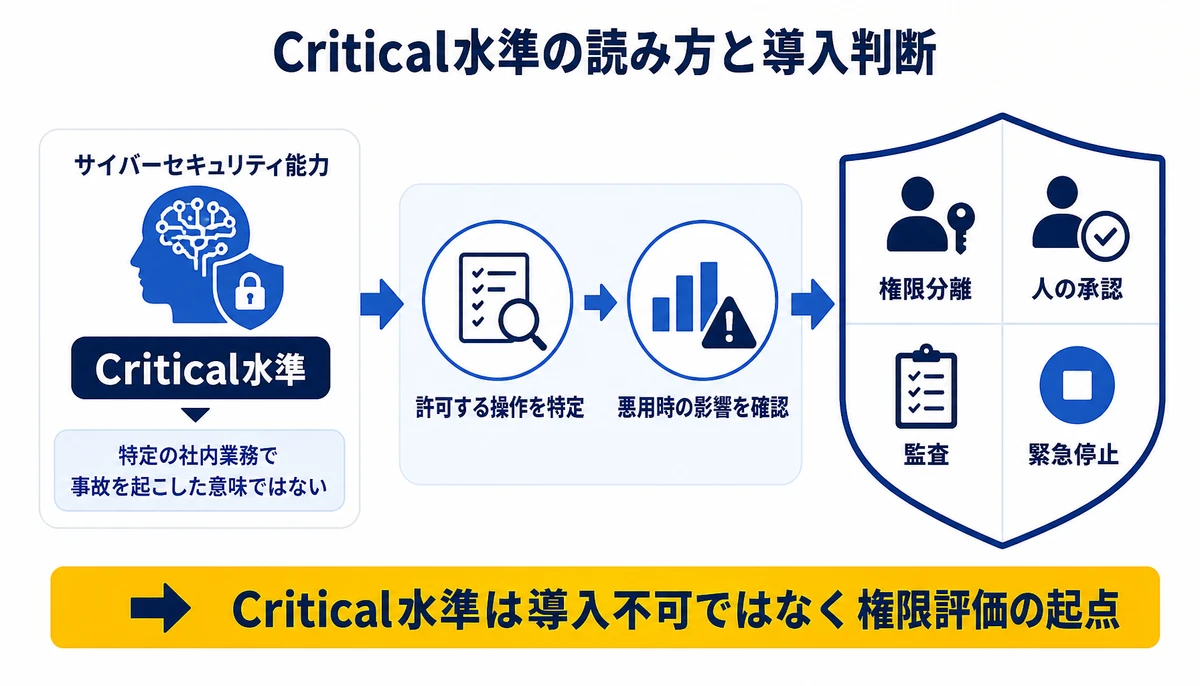
OpenAIのPreparedness Frameworkでは、GPT-6 Astraのサイバーセキュリティ能力が初めてCritical水準に達したと報じられています。能力が高いこと自体を導入不可と結びつけるのではなく、許可した操作が悪用された場合の影響を業務ごとに洗い出す段階でしょう。
企業が先に決めるべきなのは、AIを使うかどうかより、AIにどこまで実行を許すかです。
特に機密情報や外部APIを扱う業務では、権限分離と緊急停止を導入条件に置くことをおすすめしたいところでしょう。
Enterpriseの有効化と権限設計
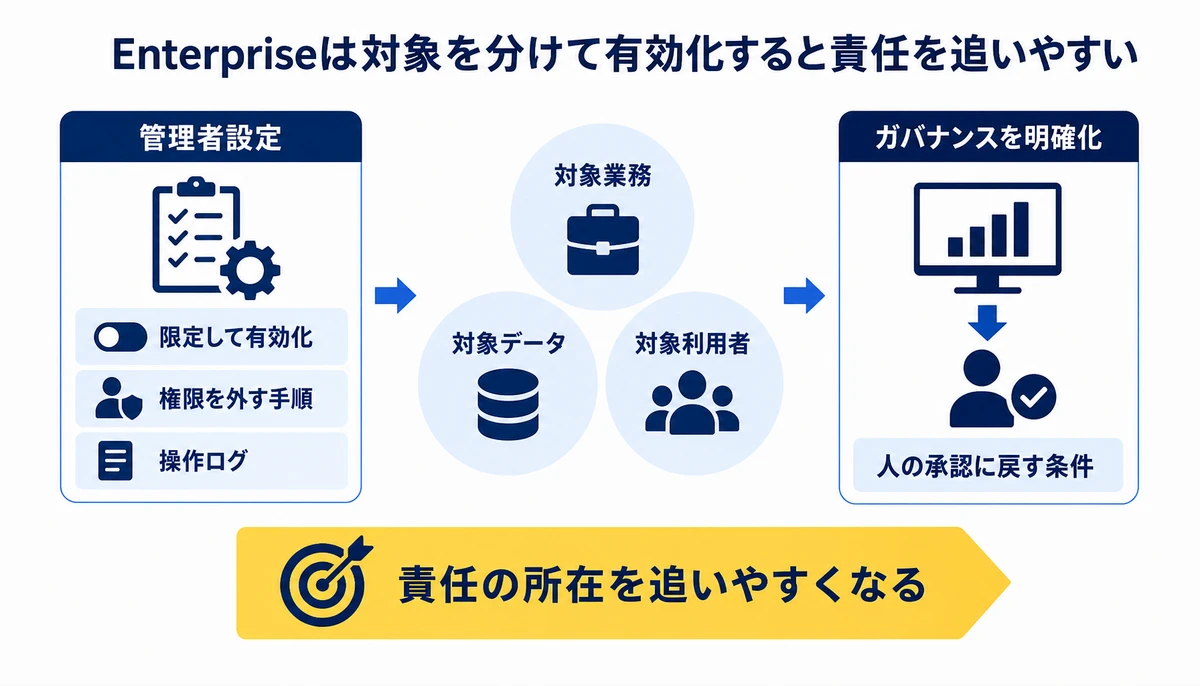
ChatGPT Enterpriseを検討する企業では、利用者へ機能を配る前に管理者設定の確認が先決。全社で一律に有効化するより、対象業務、対象データ、対象利用者を分けて試す方が、責任の所在を追いやすくなるでしょう。
| 確認対象 | 決める内容 | 確認できない場合の懸念 |
|---|---|---|
| 利用者 | 誰が機能を使えるか | 不要な利用者まで操作権限を持つ |
| 業務 | どの工程をAIに任せるか | 承認前の処理まで自動実行する |
| データ | 何を参照・入力できるか | 機密情報が想定外の処理へ流れる |
| API | どのシステムを操作できるか | 外部サービスへの誤操作が広がる |
| 停止 | 誰がどの手順で止めるか | 事故発生後も処理が続く |
管理者設定では、機能の有効化だけでなく、権限を外す手順も確認します。操作ログを誰が見て、どの条件で人の承認に戻すのかまで決めておくと、導入後の判断が止まりにくくなります。
導入前に分ける業務と権限
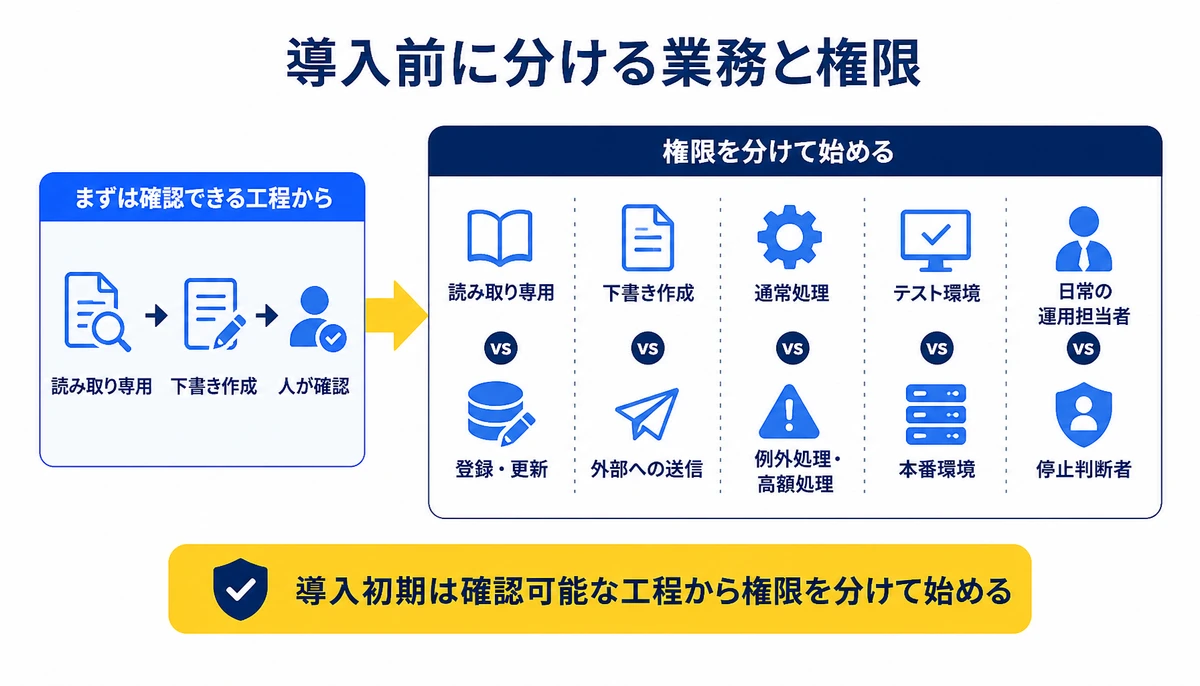
GPT-6 Astraを業務へ組み込む場合は、最初から複数工程を丸ごと任せない進め方が現実的です。まずは読み取りや下書きなど、失敗時に人が確認できる工程から始めるとよいでしょう。
実行権限は分けて検証するのが基本です。BinxAIが見てきた範囲では、AI導入の検討ではモデルの比較が先に進み、業務の境界や停止条件が後回しになる場面があります。
GPT-6 Astraのように操作範囲が広いモデルでは、導入前の業務分解がそのままリスク評価になります。
- 読み取り専用の業務と、登録・更新を行う業務を分ける
- 下書きの作成と、外部への送信を分ける
- 通常処理と、例外処理や高額処理を分ける
- テスト環境と本番環境の接続先を分ける
- 停止判断者と、日常の運用担当者を分ける

自社で進める際に詰まりやすい箇所
自社で検討を始めると、GPT-6 Astraに任せる工程と、人が承認する工程の境界が曖昧になりがちです。APIの接続先、監査ログの保管者、緊急停止の判断者も、複数の担当にまたがると決定が遅れがちでしょう。
- 業務フロー上で、AIの実行権限を置く場所が決まらない
- 既存システムのAPI権限と、AIの利用権限を分離できない
- 事故時に止める対象と、復旧前に確認するログが定まらない
外部の支援を使う場合は、モデル選定だけでなく、現場の業務整理から権限設計、運用引き継ぎまでを同じ計画で進められます。
BinxAI株式会社のみっちゃくんは、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固めるのが特徴です。
一式の見積ではなく、要件を整理したうえで詳細な見積を出します。契約後に要件が動いても、決めた範囲の中で優先順位を入れ替えて進められます。企画、課題整理、要件整理から開発までを同じ担当が受け持ち、内製化と社内定着まで支援します。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修

よくある質問
GPT-6 Astraはいつから企業が使えますか?
報道によると、2026年9月4日からPro、Enterprise、Business、Premium向けに提供が始まりました。ChatGPT Work、Codex、APIの3経路で利用できます。
利用できる機能や条件は契約プランと管理者設定で確認してください。
Critical水準なら企業は導入を止めるべきですか?
Critical判定だけで導入可否を決めるのではなく、自社が許可するデータと操作を評価することが先です。
人の承認、権限分離、監査、停止手順を設けられるかが判断材料になるでしょう。
ブラウザ操作を業務に使うとき最初に決めることは何ですか?
AIが閲覧できる情報と、実行できる操作を分けて決めることが出発点です。送信、削除、契約変更などの処理は、人の確認後に実行する設計から始めると境界を確認しやすいでしょう。
ChatGPT Enterpriseの導入で全社展開を先に進めてもよいですか?
最初から全社展開するより、対象業務と利用者を限定して有効化する方が、ログや事故対応を確認しやすくなります。検証後に権限と対象範囲を見直し、段階的に広げる進め方が現実的です。
GPT-6 Astraの性能比較だけで導入判断できますか?
性能比較だけでは、API接続後の責任分界や停止方法まで判断できません。提供範囲、管理者設定、データ権限、監査方法を同じ確認表に並べる必要があります。
あわせて読みたい
参考・出典
GPT-6 Astraの企業提供開始で、AIエージェントは回答を返すだけでなく、業務を進める段階へ近づいています。導入を検討する企業は、モデル性能と同時に、権限、データ、API、監査、停止手順を業務単位で確認してください。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
最強のサイバーAIをどう扱うOpenAI Astraが示す企業の備え
OpenAI Astraがサイバーセキュリティ能力でCritical水準に達しました。段階的公開の背景を整理し、海外AIサービスの安全評価、AI調達、アクセス制御、脆弱性対応、責任分界を確認する実務の視点を示します。
AIエージェントが増えた会社に必要な司令塔 接続と権限を一元管理する方法
AIエージェントやMCP接続先が増えると、個別のPoCだけでは権限や監査ログを管理しきれません。Salesforce Japanの発表を手がかりに、Agent FabricとOmni Gatewayの役割、棚卸しから本番移行までの確認項目を整理します。

MCP接続と権限を一元管理WSO2 Agent Managerの実力
WSO2が一般提供を始めたAgent Managerは、AIエージェント固有IDやMCP接続、権限、ライフサイクルをどう管理するのでしょうか。Kubernetes上のサンドボックスや監査ログを含め、複数部門へ展開する前の確認項目を整理します。