
最強のサイバーAIをどう扱うOpenAI Astraが示す企業の備え
要約
OpenAI Astraがサイバーセキュリティ能力でCritical水準に達しました。段階的公開の背景を整理し、海外AIサービスの安全評価、AI調達、アクセス制御、脆弱性対応、責任分界を確認する実務の視点を示します。
サイバーセキュリティにAIを使う動きが広がる一方、能力が高いモデルほど扱い方が問われます。OpenAI Astraをめぐる今回の発表は、強力なAIを広く配布する前に、安全対策と提供範囲を組み合わせる判断を示しました。
この記事の対象読者
次の課題を抱える企業や組織に向けた内容です。Astraの導入可否だけでなく、海外AIサービスを業務基盤へ組み込む際の確認項目を整理します。
- サイバーセキュリティにAIを使いたい企業
- 海外AIサービスを業務利用する企業
- AI調達時のリスク評価に悩む企業
- 自社システムの脆弱性対応を強化したい企業
- AI利用の責任分界を整理したい企業
AstraがCritical水準に達した発表
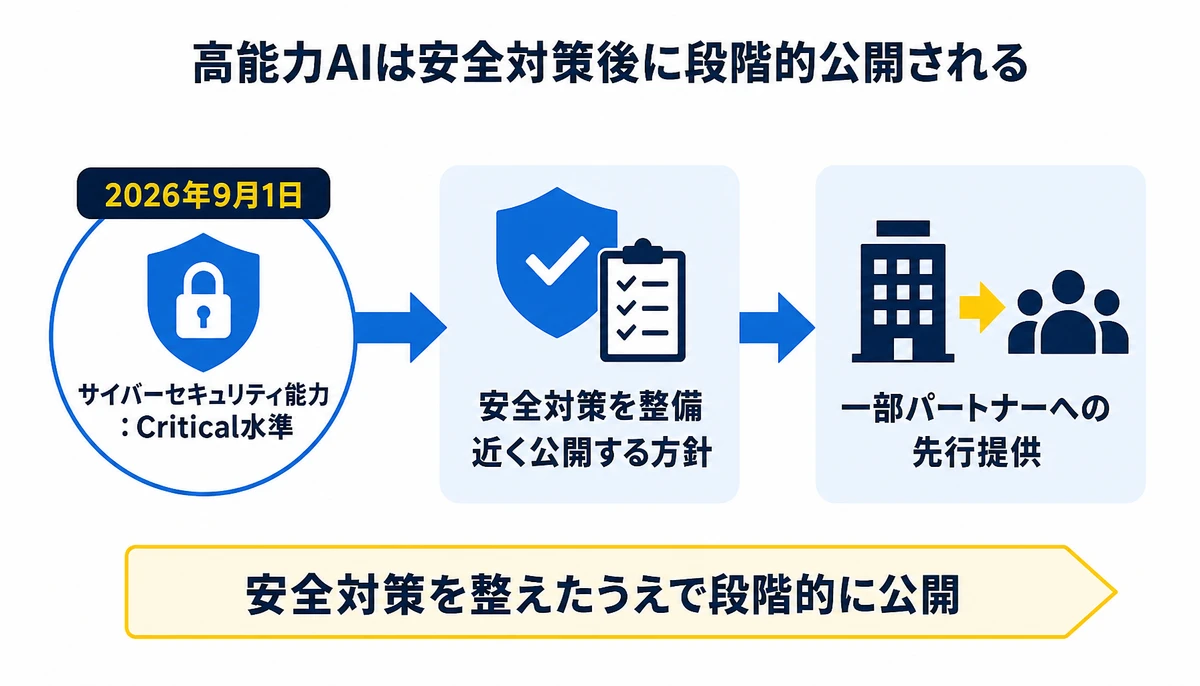
OpenAIは2026年9月1日、次期モデルAstraのサイバーセキュリティ能力が、同社のPreparedness FrameworkでCritical水準に達したと説明しました。これは、Astraの能力評価に関するOpenAIの公開説明です。
同社は、安全対策を整えたうえでAstraを近く公開する方針も示しました。発表では、能力の高さだけでなく、公開前に安全対策を用意する順序が示されています。
Fortuneは、Astraの最先端のサイバー能力が一律公開ではなく、一部パートナーへの先行提供を含む段階的な扱いになる見通しだと報じています。公開範囲を絞る選択肢が、今回のニュースに含まれる論点です。
- 能力評価、サイバーセキュリティ能力がCritical水準に到達
- 安全対策、対策を整えたうえで近く公開する方針
- 提供範囲、一部パートナーへの先行提供を含む段階的な扱い
- 企業側の確認、利用条件と責任分界を導入前に確認

段階的公開が示すAIガバナンス
海外では、サイバー能力の高いAIをどこまで公開するかが議論されています。Astraの発表は、モデルを完成させたら同じ条件で全利用者へ提供するのではなく、評価と安全対策を公開判断に結びつける方向を示しました。
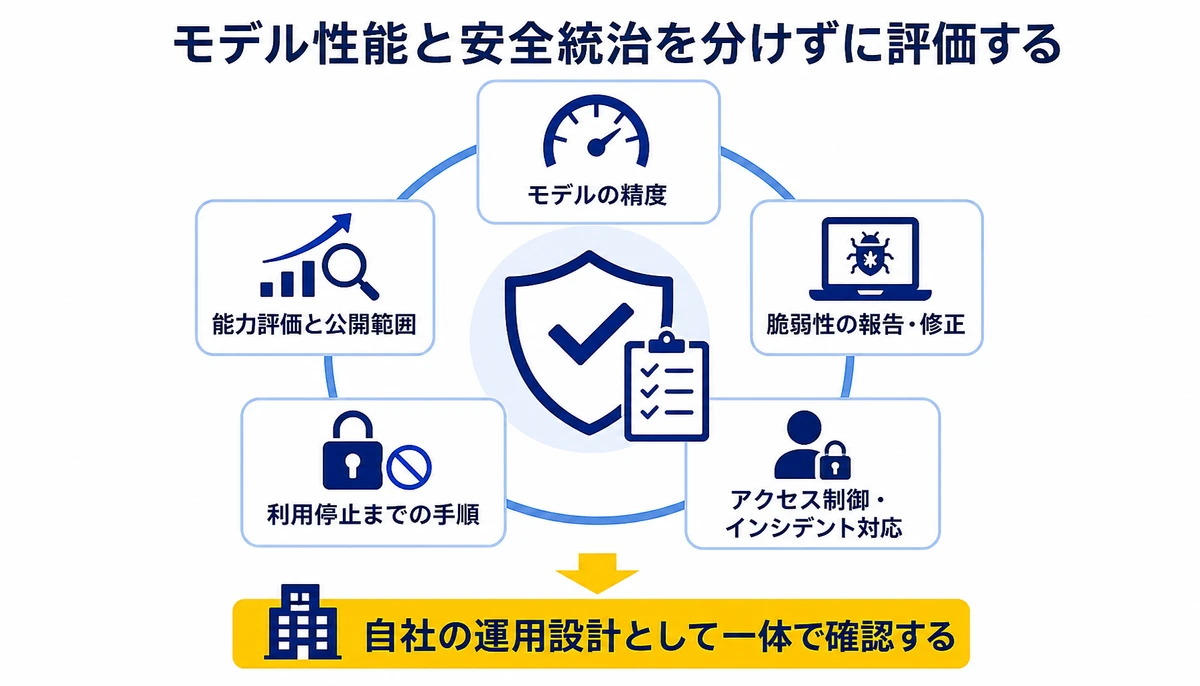
BinxAIが現場で見る限り、企業が確認すべき対象はモデルの精度だけではありません。能力が上がったときに提供者が公開範囲を見直せるか、悪用や脆弱性の報告を受け付けるか、利用停止までの手順を説明できるか。これらはすべて、運用の前提となる問いでしょう。
AIサービスの調達では、モデル選びと提供者の安全統治を分けて評価しないことが判断の起点になります。 自社のアクセス制御やインシデント対応も含めて、1つの運用設計として確認を。
提供者に確認する安全評価項目
調達時は、公開されている説明を読むだけでなく、契約や問い合わせで確認できる項目へ落とし込みます。次の質問に答えがあるかを見ます。
- 能力評価の基準と、評価結果を更新する条件
- 利用者や用途を分けるアクセス制御と提供範囲
- 脆弱性の報告窓口、修正方針、利用者への通知方法
- 障害や悪用の疑いが出た場合の停止と復旧の手順
- ログの保存範囲、保管期間、利用者が確認できる情報
自社側に残る責任
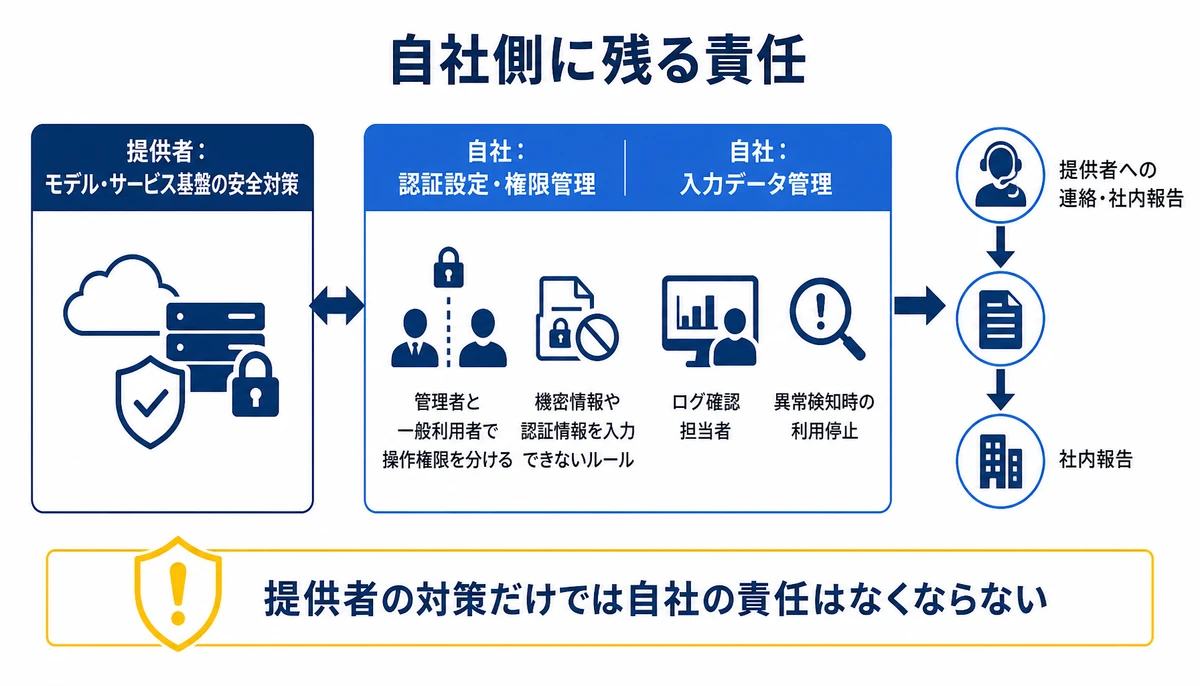
提供者が安全対策を用意していても、自社の認証設定や権限管理まで代わるわけではありません。Astraのような能力の高いAIを使うなら、誰がどのデータを入力できるかを先に決めておきたいところです。
- 管理者と一般利用者で操作権限を分ける
- 機密情報や認証情報を入力できないルールを設ける
- 利用ログを確認する担当者と確認頻度を決める
- 異常な出力や不審な操作を検知したら利用を止める
- 提供者への連絡と社内報告の順番を文書化する
企業のAI調達と事故対応
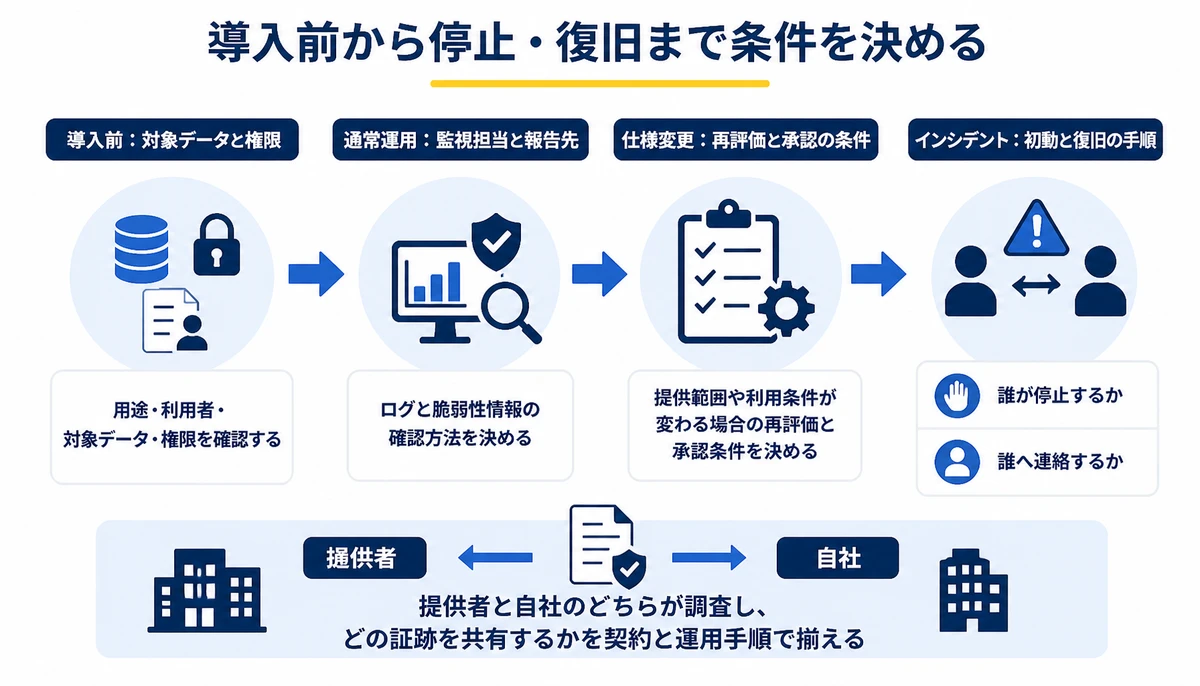
Astraを導入するかどうかにかかわらず、企業はAIサービス提供者の公開判断を調達条件へ反映させる必要があります。利用開始前に確認しておきたいのは、提供範囲が変わった場合の通知と、契約を見直す条件です。
| 確認場面 | 確認する問い | 自社で決める内容 |
|---|---|---|
| 導入前 | どの用途と利用者に提供されるか | 対象データと権限 |
| 通常運用 | ログと脆弱性情報をどう確認するか | 監視担当と報告先 |
| 仕様変更 | 提供範囲や利用条件が変わるか | 再評価と承認の条件 |
| インシデント | 誰が停止し、誰へ連絡するか | 初動と復旧の手順 |
インシデント対応では、AIの出力が原因なのか、利用者の設定が原因なのかをすぐに切り分けられない場面もあるでしょう。提供者と自社のどちらが調査し、どの証跡を共有するかは、契約と運用手順の両方で揃えておく必要があります。
AI調達の稟議では、採用理由だけでなく、採用を止める条件まで説明できる状態を目指します。 たとえば、ログを取得できない場合や、重大な脆弱性の通知を受けられない場合が、再評価の条件として考えられるでしょう。
自社運用で詰まりやすい判断
自社で進める場合、Astraのような高能力モデルの評価と、社内の利用ルール作成を同時に進める必要があります。モデルの資料を読めても、自社データの分類や停止権限まで決める段階で止まるケースがあるでしょう。
外部の支援を使うと、提供者の評価、自社の権限設計、インシデント対応を別々に進めず、要件として整理できます。
- 提供者の安全説明を自社の評価表へ変換できない
- AIの出力と自社システムの脆弱性を同じ手順で扱えない
- 事故時の停止権限や、提供者への連絡担当が決まらない
外部の支援を使うと、提供者の評価、自社の権限設計、インシデント対応を別々に進めず、要件として整理できます。BinxAI株式会社のみっちゃくんは、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固めます。
見積は一式ではなく、要件を整理した詳細な形で提示します。契約後に要件が動いても、決めた範囲の中で優先順位を入れ替えて進められます。企画から開発まで同じ担当が受け持ち、内製化と社内定着まで支援します。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修

よくある質問
OpenAI Astraはいつ一般公開されますか?
OpenAIは2026年9月1日、Astraを安全対策の整備後に近く公開する方針を示しました。具体的な公開日や提供条件は、同社の最新発表を確認してください。
Critical水準は何を意味しますか?
今回の文脈では、OpenAIのPreparedness Frameworkにおけるサイバーセキュリティ能力の評価水準です。外部の全企業に共通する安全認証や、導入安全性の保証を意味するとは限りません。
段階的公開なら企業は何を確認すべきですか?
自社が利用できる機能、利用者、データ、地域、ログの範囲を確認します。提供範囲が変わった場合の通知と、利用を停止する条件も契約前に整理してください。
AIの脆弱性対応は誰が担当しますか?
モデルやサービス基盤の脆弱性は提供者、自社の認証設定や入力データ管理は利用企業が担う形になる場合があります。契約、運用手順、連絡窓口を照合し、空白が残らないようにしましょう。
サイバーセキュリティAIの導入をすぐ始めるには?
まず対象業務を1つに絞り、扱うデータ、利用者の権限、ログ、停止条件を一覧にするところから始めるのがおすすめです。その後に複数のAIサービスを同じ評価表で比べると、性能以外の差も確認できます。
Astraが示したのは、サイバー能力の高いAIを使うかどうかだけではありません。企業はAIモデルの性能比較から一歩進み、提供者の安全統治、自社のアクセス制御、脆弱性対応、責任分界をまとめて評価する段階に入っています。
本記事の情報は2026年9月2日時点の公開情報に基づきます。OpenAI Astraの提供条件や各社の契約内容は変更される可能性があるため、契約前に各社へ確認してください。本記事の内容は特定の導入成果や安全性を保証するものではありません。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
OpenAI GPT-6のIntelligent UIは業務をどう変えるか
GPT-6のIntelligent UIが実現すると、生成AIは文章を返すだけでなく画像や操作画面を通じて業務を進める存在になります。ChatGPT BusinessやEnterpriseで確認すべき権限、外部連携、ログ、費用管理の論点を整理します。
GPT-6 Astraの企業提供開始 経営層が見るべきリスク
OpenAIが発表したGPT-6 Astraはブラウザ操作や複数工程の業務遂行を視野に入れ、Enterpriseなどへ段階的に提供されています。Critical水準のサイバーリスクを踏まえ、権限や監査、停止手順をどう設計するか整理します。
Googleの新モデルGemini 4 Argonが示す長時間AIの条件
Google DeepMindの新モデルとして報じられたGemini 4 Argonは、100万トークンの出力上限とDeepSWE v1.1の77.9%が注目されています。限定提供の背景を踏まえ、企業が安全性や権限を含めて評価する手順を整理します。















