
OpenClaw 2.0登場AIエージェント基盤は本番で使えるか
要約
OpenClaw 2.0が大規模アップデートとして公開されました。AIエージェントを自社運用する企業が、認証や権限分離、サンドボックス、操作ログを確認し、非本番環境から評価する手順を整理します。
オープンソースのAIエージェント基盤であるOpenClawに、2.0の大規模アップデートが登場しました。AIエージェントを業務システムや開発環境につなぐ選択肢として、企業からの関心が集まりやすい動きです。
一方、更新規模やコミュニティの活発さだけで、本番環境に置けるとは判断できません。自社運用を考える場合は、機能の確認と同じタイミングで、権限や更新経路の責任範囲を見ていく必要があります。
この記事の対象読者
自社環境でAIエージェントを動かす前に、技術と運用の境界を確かめたい人へ向けた内容です。
- 自社環境でAIエージェントを動かしたい企業
- オープンソースのAI基盤を比較する企業
- 開発業務へAIエージェントを導入したい企業
- クラウドAPI依存を減らしたい企業
- AIエージェントの権限管理に悩む企業
OpenClaw 2.0の発表内容
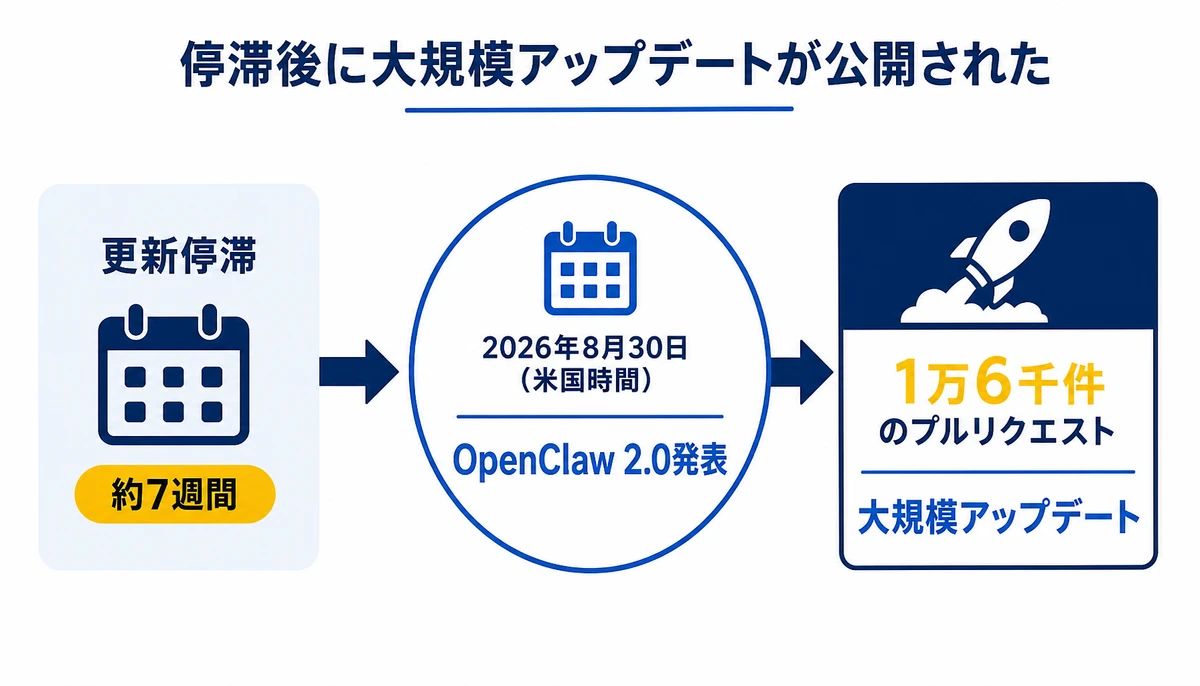
PC Watchの報道によると、OpenClawは2026年8月30日、米国時間にOpenClaw 2.0を発表しました。今回の公開は、約7週間の更新停滞後に行われたものです。
同じ報道では、OpenClaw 2.0は1万6千件のプルリクエストを掲げる大規模アップデートとされています。プルリクエストは、ソースコードの変更を提案して取り込む開発単位です。
海外では、オープンなAIエージェント基盤を業務システムや開発環境へ接続する動きが活発に議論されています。今回の更新も、その接続を支える開発基盤が進化していることを示す動きとみられるでしょう。

大規模更新が変える開発基盤
導入判断を左右するのは「何を操作できるか」
BinxAIが現場で見てきた範囲では、AIエージェントの導入ではモデルの回答品質だけでなく、どのシステムを操作できるかが判断を左右します。開発環境に接続すれば、コードやチケットだけでなく、実行環境への操作も論点になるでしょう。
オープンソースのAI基盤は、構成やデータの扱いを自社で検討しやすい一方、環境構築や脆弱性対応の責任が利用企業側に広がる可能性があります。クラウド型サービスと比べると、自由度だけでなく管理対象も増えるかもしれません。
本番可否の基準となる5つの確認軸
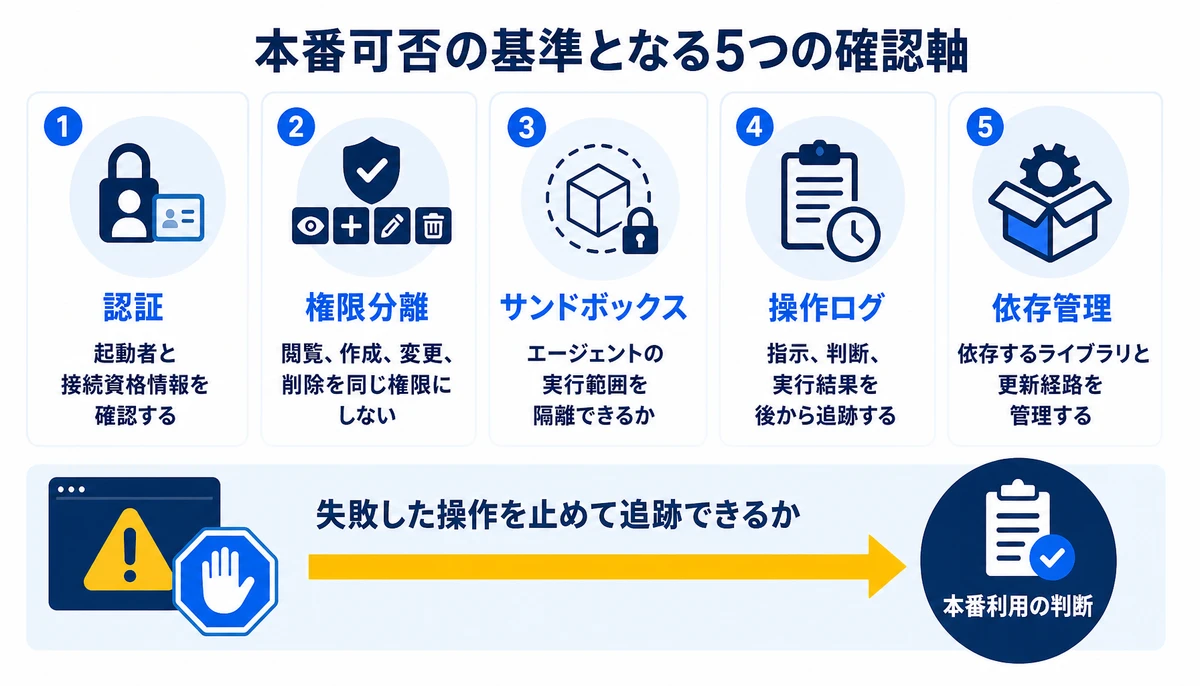
- 認証: 誰がエージェントを起動し、どの資格情報で接続するか
- 権限分離: 閲覧、作成、変更、削除を同じ権限にしないか
- サンドボックス: エージェントの実行範囲を隔離できるか
- 操作ログ: 指示、判断、実行結果を後から追跡できるか
- 依存管理: 使用するライブラリと更新経路を管理できるか
本番で使えるかを決めるのは、機能の多さではなく、失敗した操作を止めて追跡できる設計です。
本番前に見る運用条件
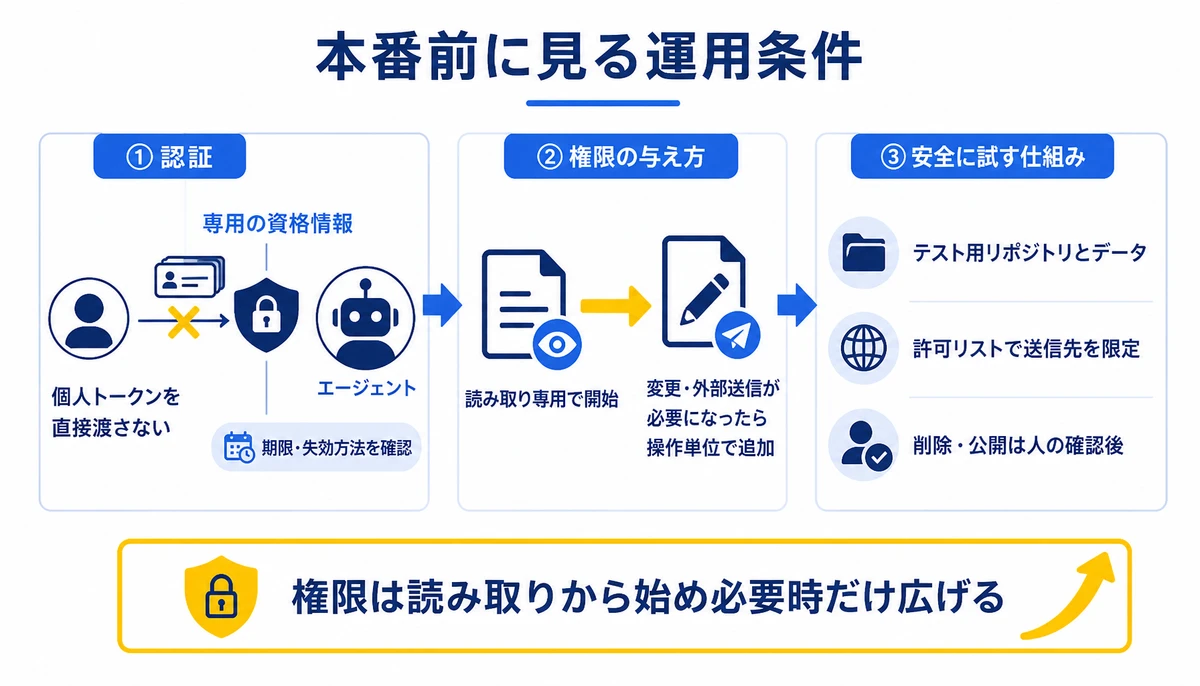
認証では、個人のアクセストークンをエージェントに直接渡さない構成を検討します。接続先ごとに専用の資格情報を分け、期限や失効方法も確認してください。
権限分離では、読み取り専用の作業から始めます。ファイル変更や外部送信が必要になった段階で、操作単位ごとに追加権限を与えます。
サンドボックスは、エージェントが触れるファイル、ネットワーク、コマンドを限定する仕組みです。隔離できない場合は、本番データと同じ環境で試さない判断も必要になります。
- テスト用のリポジトリとデータだけを接続する
- 外部サービスへの送信先を許可リストで限定する
- 削除や公開を伴う操作は人の確認後に実行する
- 操作履歴に入力、実行内容、結果、失敗理由を残す
- 依存ソフトウェアの更新担当と緊急停止手順を決める
非本番で始める評価手順
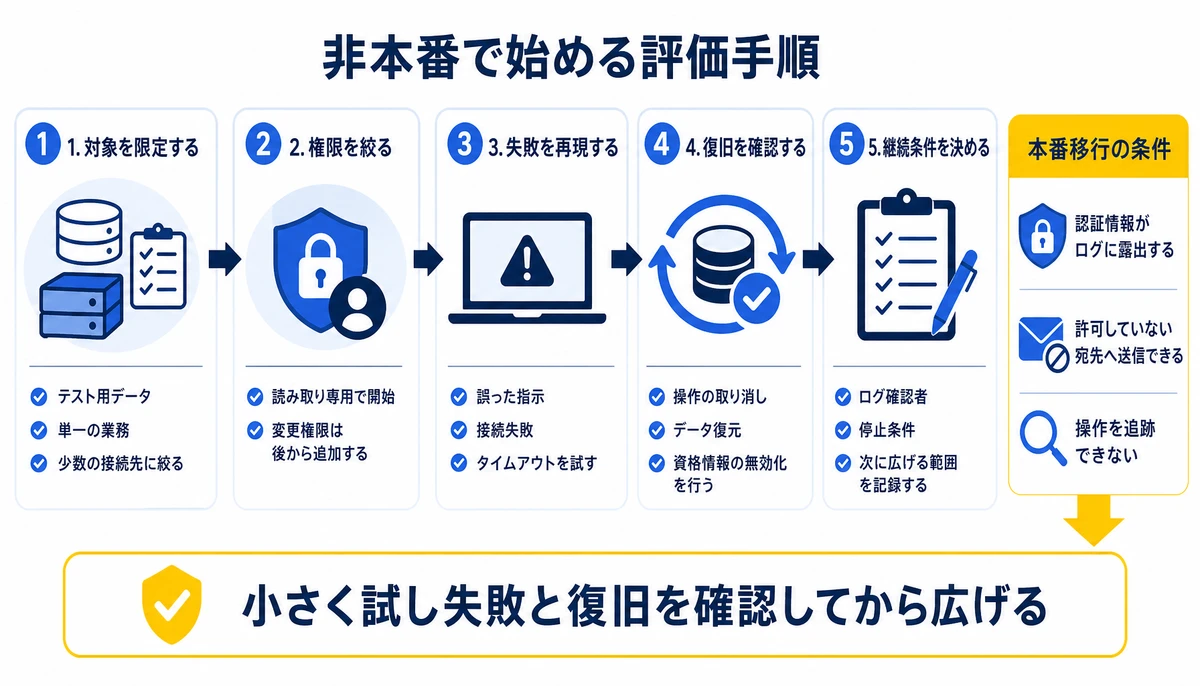
最初から本番業務を任せるのではなく、影響範囲を限定した非本番の小さな業務を選びます。例えば、テスト用リポジトリのissue整理や、定型的なログの分類から始める方法です。
- 1. 対象を限定する: テスト用データ、単一の業務、少数の接続先に絞る
- 2. 権限を絞る: 読み取り専用で開始し、変更権限は後から追加する
- 3. 失敗を再現する: 誤った指示、接続失敗、タイムアウトを試す
- 4. 復旧を確認する: 操作の取り消し、データ復元、資格情報の無効化を行う
- 5. 継続条件を決める: ログ確認者、停止条件、次に広げる範囲を記録する
評価結果は、回答の良し悪しだけでまとめません。外部サービスへの接続範囲、操作履歴の欠落、失敗時の復旧時間を並べると、本番移行の条件を決めやすくなります。

自社検証で詰まりやすい箇所
権限整理とログ保管で止まりやすい
自社で検証すると、基盤の導入そのものより、既存システムの権限整理やログの保管場所で止まるケースがあります。開発環境だけで試しても、本番接続時の責任者や停止手順が決まっていなければ、評価結果を運用へ移せません。
- 既存のアカウントを共用しており、操作主体を分けられない
- サンドボックスの外へ出られる接続やコマンドが残っている
- 依存ソフトウェアの更新と脆弱性確認の担当が決まっていない
外部の支援を使う場合は、基盤の設定だけでなく、対象業務、権限、ログ、復旧手順を同じ検証計画に置けます。自社で判断すべき範囲と、専門知識を借りる範囲を分けやすくなるでしょう。
みっちゃくんが担う範囲
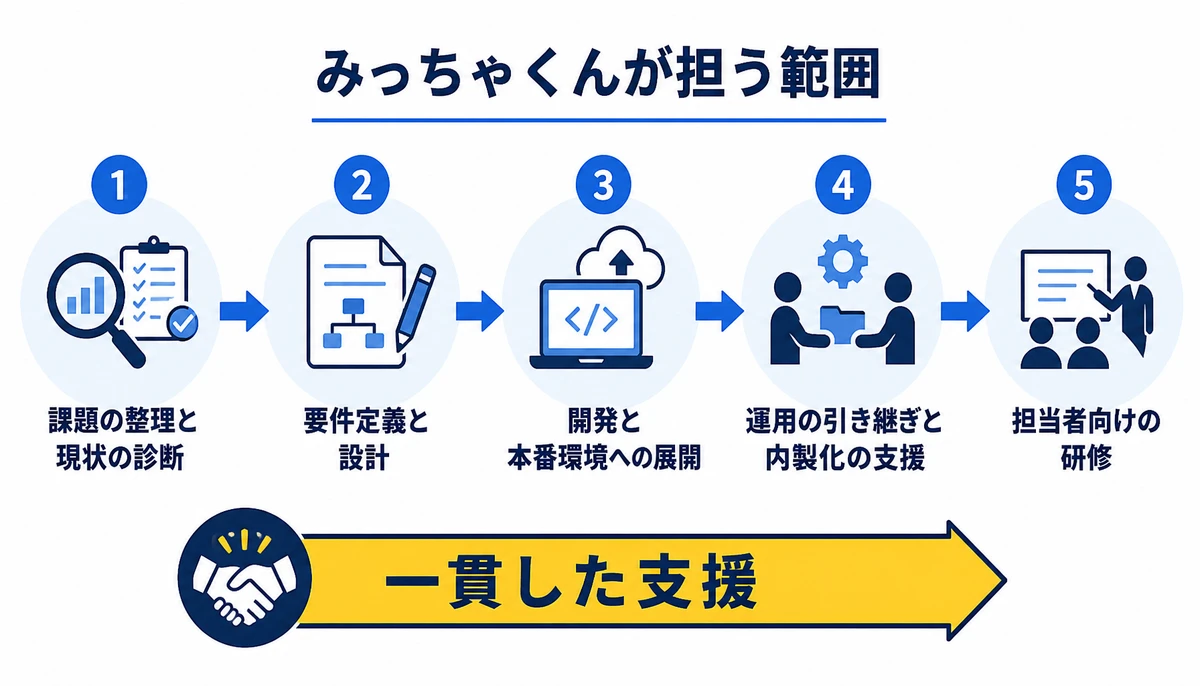
BinxAI株式会社のみっちゃくんは、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固めます。一式の見積ではなく詳細を示し、契約後に要件が動いても、決めた範囲で優先順位を入れ替えて対応。
企画や課題整理、要件整理から開発までを同じ担当が受け持ちます。開発と本番環境への展開に加え、運用の引き継ぎ、内製化、担当者向け研修まで対応範囲に含めています。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修

よくある質問
OpenClaw 2.0は本番利用できますか?
公開日や更新規模だけでは判断できません。認証、権限分離、サンドボックス、操作ログ、依存ソフトウェアの管理を確認し、非本番で失敗時の復旧まで試すことが前提になります。
OpenClaw 2.0の発表日はいつですか?
PC Watchの報道では、2026年8月30日、米国時間に発表されています。約7週間の更新停滞後に、大規模アップデートとして公開されたとされているのが背景です。
最初に試す業務は何が向いていますか?
テスト用データを使う読み取り中心の業務が候補でしょう。テスト用リポジトリのissue整理やログ分類など、失敗しても本番データへ影響しない作業からスタートするのがおすすめです。
認証で最初に確認する項目は何ですか?
誰が起動したか、どの資格情報で接続したか、資格情報をどう失効させるかの3点が出発点。個人のトークンを共用せず、接続先ごとの権限と期限を分けて管理します。
クラウド型サービスより自社運用が有利ですか?
一概には決められません。自社運用は構成やデータ管理を細かく設計できる可能性がある一方、環境構築や脆弱性対応の責任も自社側に広がる可能性があります。
OpenClaw 2.0の登場は、オープンなAIエージェント基盤が業務システムや開発環境へ近づいていることを示す動きです。本番導入を急がず、まずは非本番で権限、接続範囲、操作ログ、復旧手順を確認してください。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
83%が期待しても3%しか進めないAIエージェント展開の分岐点
AIエージェントへの期待が高まる一方、本番環境で大規模展開できる企業は限られます。データ基盤、権限設計、人材育成、効果測定をどう整え、限定領域でROIを検証するかを日本企業の導入支援の視点で整理します。
既存Java資産にAIを組み込むJetBrains Koog 1.0入門
JetBrains Koog 1.0をPythonの代替ではなく、既存のKotlin・Java業務システムへAIエージェント処理を組み込む選択肢として整理します。構成、実装手順、認証やトランザクションの境界、本番前の評価項目を具体的に紹介します。
Microsoft Agent Framework 1.18.0を企業導入前に確認すること
Microsoft Agent Framework 1.18.0の公開を受け、企業導入前に確認したいProduction Stableの範囲、ワークフロー構成、状態管理、失敗復旧、Azure資産との接続方法を整理します。















