
米国の軽規制とEUの執行強化が並走する時代 日本企業のAIガバナンス整備の進め方
要約
G20で支持された非拘束のCarolina PrinciplesとEU AI Actの執行強化を対比し、日本企業が地域別のAI調達要件、利用台帳、契約上の責任を整理する進め方を解説します。
米国が重視する軽い規制と、EUが進める執行強化が並行しています。G20で支持されたとされる非拘束の原則と、EU AI Actに基づく実際の執行は、企業に異なる対応を求める構図です。
海外向け製品やAIサービスを扱う企業では、同じモデルやクラウドを使っていても、提供地域や用途によって確認事項が変わります。AI調達を価格や機能だけで決めると、後から契約や説明責任の見直しが発生するかもしれません。
この記事の対象読者
- 海外向け製品を扱う企業
- 海外AIサービスを調達する企業
- EU企業と取引する企業
- AIの規制対応を整理したい企業
- サプライチェーンのAI要件を確認したい企業
G20とEUで異なるAI規制
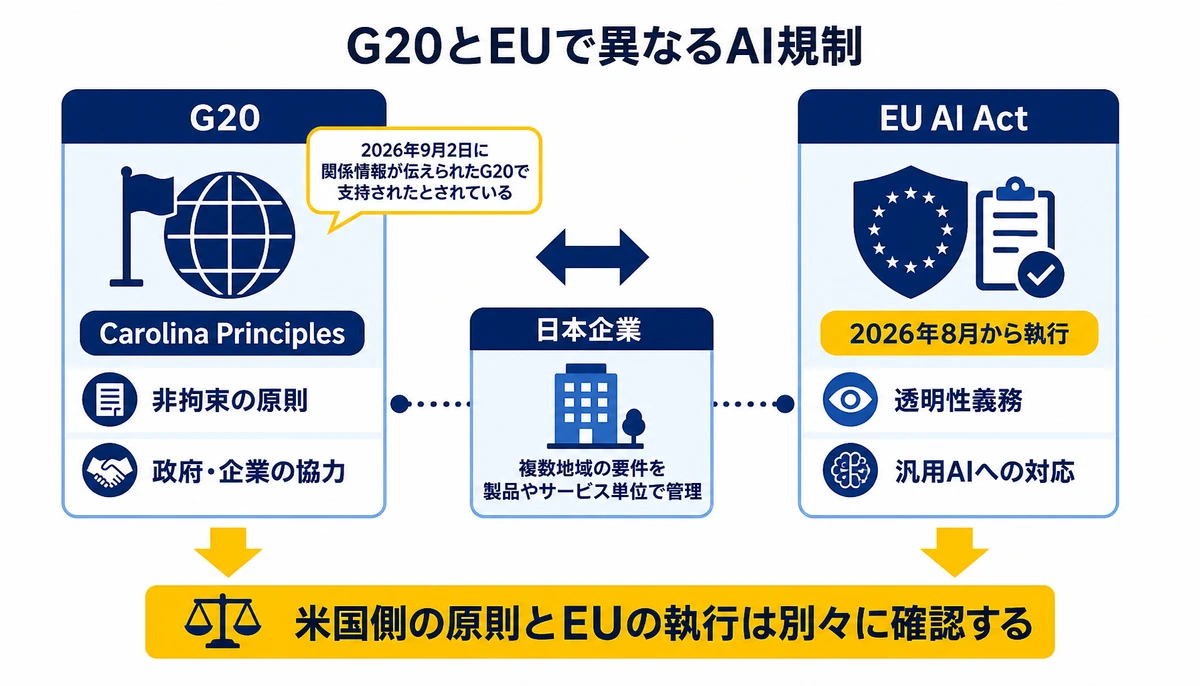
2026年9月2日に関係情報が伝えられたG20では、AIを含む新興技術について、業界別の軽い規制と政府・企業の協力を重視するCarolina Principlesが支持されたとされています。これは、企業活動を一律に縛る法令というより、参加国や企業が共有する方向性に近い位置づけです。
一方、EUでは2026年8月から、AI Actに基づく透明性義務や汎用AIに関する執行が進んでいます。Yahoo!ファイナンスが報じた内容では、EU AI Actの要求を前提に、提供者などへ対応を求める動きが示されました。
米国側の原則とEUの執行は、AIをめぐる政策の重心が同じ方向には向いていないことを示す対比でしょう。
- Carolina Principles、政府と企業の協力を重視する非拘束の原則
- EU AI Act、透明性や汎用AIに関する義務を執行する法的枠組み
- 日本企業、複数地域の要件を製品やサービス単位で管理する立場

単一ルールを待てない調達
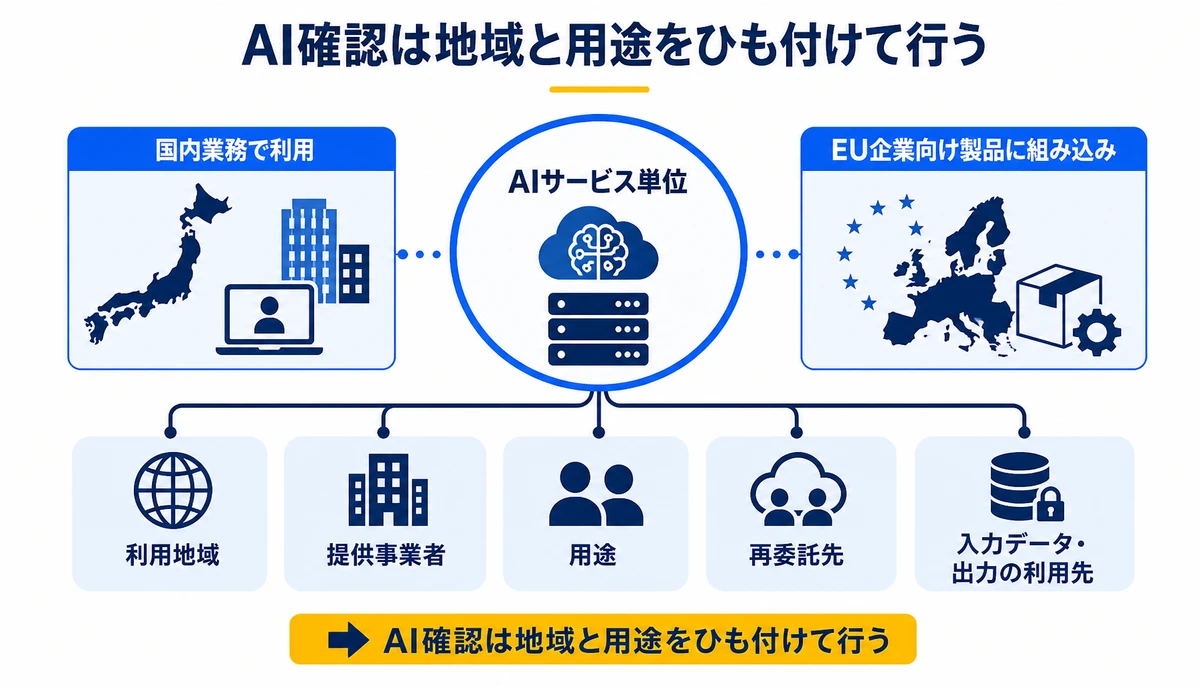
企業が確認すべき単位は、AI全体ではなく、地域と用途をひも付けた個別のサービスです。
たとえば、海外クラウド上の生成AIを国内業務で使う場合と、EU企業へ提供する製品に組み込む場合では、検討すべき透明性や契約責任が異なります。モデルの提供者、再委託先、データの扱いも、調達時に確認する対象です。
- 利用地域、国内利用かEU向け提供か
- 提供事業者、モデル開発者とクラウド事業者の関係
- 用途、社内補助か顧客向け製品への組み込みか
- 契約責任、障害や規制対応を誰が担うか
- 透明性、生成物やモデルの説明資料を取得できるか
確認結果は、サービス名だけの一覧では足りません。利用地域、用途、入力データ、出力の利用先、提供者、契約上の責任者を一つの台帳に記録すると、地域別の差分を追いやすくなります。
海外展開に必要な台帳と契約
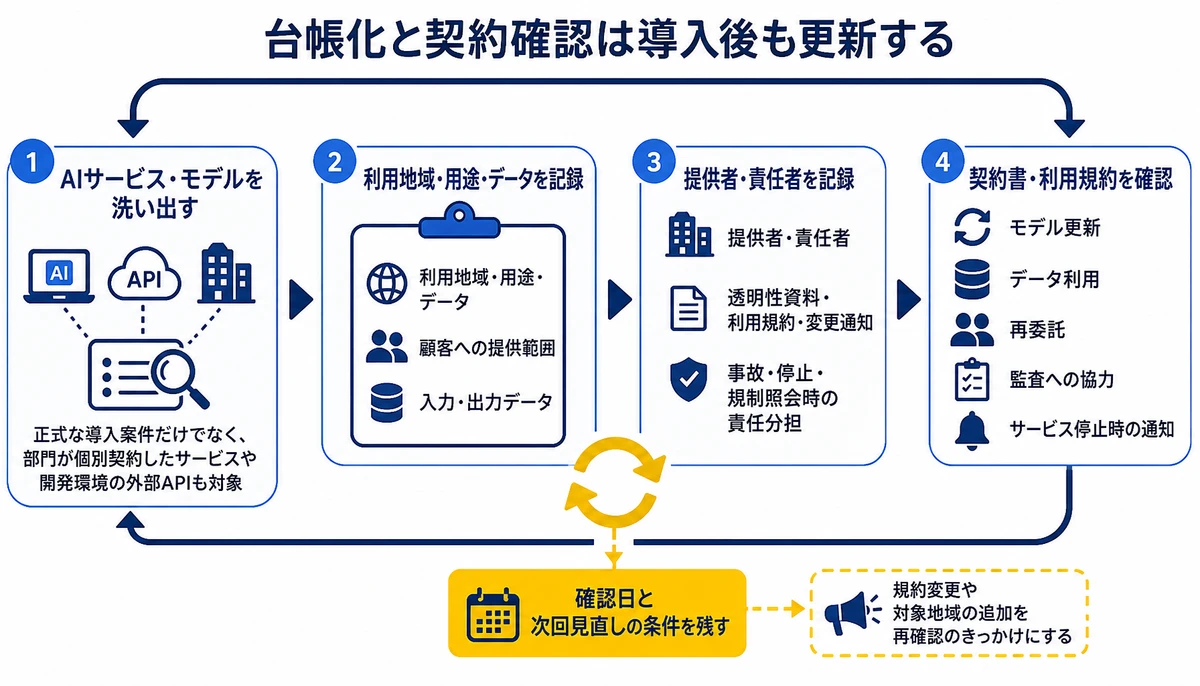
まず、社内や製品で使っているAIを洗い出すところから始めましょう。正式な導入案件だけでなく、部門が個別に契約したサービスや、開発環境に組み込まれた外部APIも対象です。
- AIサービスとモデルの名称、提供事業者
- 利用する国や地域、顧客への提供範囲
- 入力データと出力データの種類
- 透明性資料、利用規約、変更通知の有無
- 事故・停止・規制照会時の責任分担
次に、契約書と利用規約を台帳の項目に沿って確認します。モデル更新、データ利用、再委託、監査への協力、サービス停止時の通知などは、機能比較だけでは見えにくい論点です。
EU向けの製品やサービスでは、透明性に関する情報を誰が準備するかを先に決めておくことが重要です。提供事業者から資料を受け取るだけでなく、自社の製品説明や顧客への通知に反映できるかも確認しておきましょう。
社内対応で詰まりやすい境界
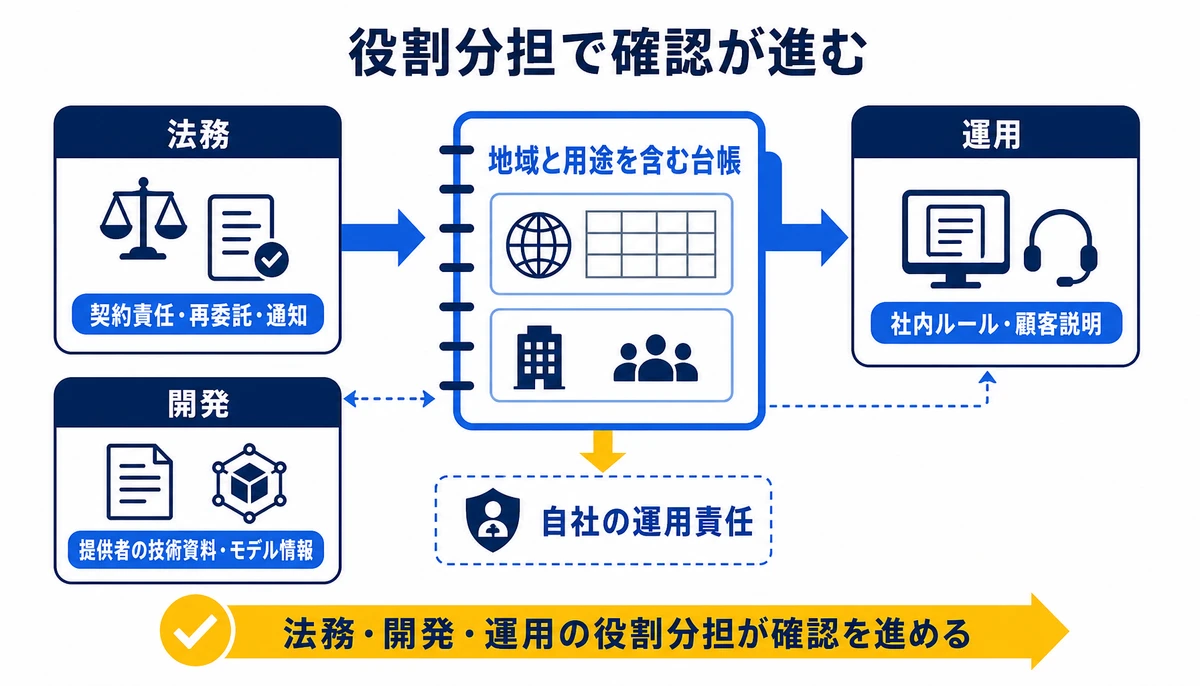
地域別のAI規制に対応しようとすると、最初に台帳の粒度で迷いやすくなります。サービス名だけを管理すると、同じサービスの国内利用とEU向け利用を区別できません。
契約確認でも、法務だけでは提供者の技術資料を読み切れず、開発側だけでは責任分担の判断が止まる場合があります。社内ルールも、全社一律の禁止事項だけでは用途別の判断に使いにくいでしょう。
- サービス単位ではなく、地域と用途を含めて台帳化する
- 提供者の資料と自社の顧客説明を対応づける
- 契約責任と社内の運用責任を別々に確認する
- 地域別の例外を社内ルールに反映する
BinxAI株式会社 | みっちゃくん
BinxAI株式会社のみっちゃくんでは、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固めます。AIサービスの利用地域や契約責任を整理し、台帳や社内ルールに落とし込む順序も、個別の状況に合わせて確認します。
見積は一式にせず、要件を整理したうえで詳細をお示しするスタイルです。契約後に要件が動いても、決めた範囲の中で優先順位を入れ替えて進められます。企画、課題整理、要件整理から開発までを同じ担当が受け持ち、内製化と社内定着まで支援します。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修

よくある質問
Carolina Principlesは企業に法的義務を課しますか?
示されているのは、AIを含む新興技術についての非拘束の原則です。個別企業への法的義務は、利用地域や適用される法令、契約条件を分けて確認する必要があります。
EU AI ActはEU域内の企業だけが対象ですか?
EU向けの製品やサービスにAIを組み込む企業は、域外企業でも関係する可能性があります。自社の役割や提供形態によって確認内容が変わるため、対象地域と取引関係を先に整理してください。
AI調達の台帳には何を記録すべきですか?
サービス名だけでなく、提供者、モデル、利用地域、用途、入力データ、出力の利用先を記録します。透明性資料、契約上の責任者、規約変更時の確認日も残すと、後から説明しやすくなるでしょう。
契約確認ではどの条項を見ればよいですか?
データ利用、再委託、モデル更新、監査への協力、事故時の通知、サービス停止時の対応が主な確認対象です。規制対応に必要な資料を、提供事業者から取得できるかも契約前に確かめます。
社内ルールは地域ごとに分けるべきですか?
全社共通の基本ルールを置いたうえで、地域、用途、提供者ごとの追加条件を分ける方法が考えられます。国内の補助利用とEU向け製品への組み込みを同じ手続きにすると、確認漏れや過剰対応が起きやすくなります。
あわせて読みたい
米国側の非拘束の原則とEUの執行強化を同じルールとして扱うことはできません。まずAI利用台帳を作り、地域、提供者、用途、契約責任を分けて確認すると、海外展開とAI調達の次の判断に進みやすくなります。
本記事の内容は2026年9月3日時点の情報です。規制や契約条件は変更される可能性があるため、契約前に各社や専門家へ確認してください。個別の対応結果や成果を保証するものではありません。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
EU AI Actで変わるAI調達 欧州委員会の情報要求に備える企業の準備
欧州委員会によるAI規制の執行強化を背景に、EU向け製品やサプライチェーンに関わる企業が見直すべきAI調達を整理します。AI利用台帳、委託先の証跡、契約条項、説明資料をどこから整えるかを具体的に解説します。
政府とOpenAIが連携 行政AIの安全性論点が企業調達に広がる背景
OpenAIとデジタル庁の協力が行政向け生成AIの活用モデルを検討する段階に入りました。安全性や信頼性の論点を企業のAI調達へどう落とし込み、検証方法や責任分界、データ管理をどう確認するかを整理します。
個人情報保護委員会がAI開発の運用ルールづくりへ 企業が今すぐ整えるべきこと
個人情報保護委員会が進めるAI開発向けの個人情報利用ルールを、規制緩和だけでなく企業の運用設計として整理します。RAGやFine-tuningのデータ棚卸し、委託先確認、安全管理の進め方を解説します。















