
政府が生成AIの学習データ開示方針案 日本企業のAI管理不足が企業のリスクに直結
要約
政府が示したとされる生成AIの学習データ開示方針案をもとに、権利者対応や利用者への説明、AI調達契約で確認すべき項目を整理します。法的拘束力の有無にかかわらず、企業が導入前に見直したい管理と説明責任の実務も紹介します。
政府が生成AIの学習データ開示方針案を示したとされています。生成AI事業者に対し、知的財産権を守るための対応を促す内容です。
海外の生成AI事業者を含むデータ開示や権利保護の議論が進むなか、企業の選定基準も変わりつつあります。性能や料金だけでは、導入後の説明責任を支えにくい場面が増えているのが現状でしょう。
この記事の対象読者
- 生成AIサービスを利用する企業
- AIを組み込んだ製品を提供する企業
- 著作物を業務で扱う企業
- AIベンダーとの契約を見直す組織
- 顧客へAI利用を説明する企業
政府が示した学習データ開示案
プリンシプル・コード案の概要
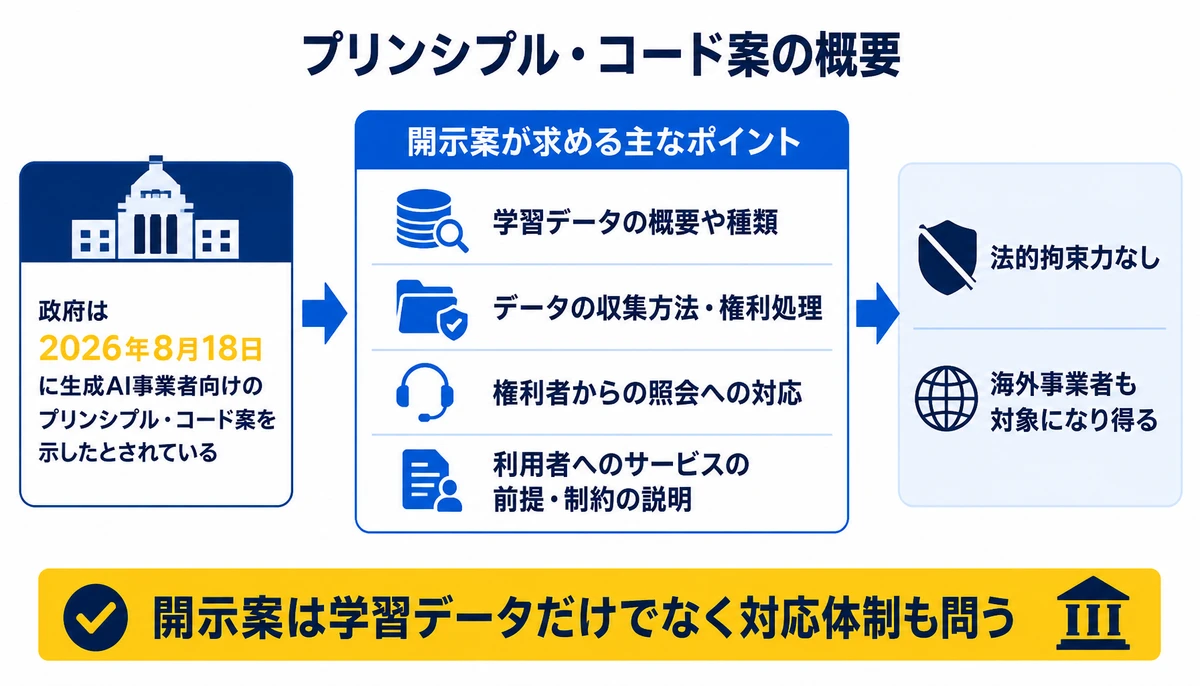
公開情報として伝えられている範囲では、政府は2026年8月18日、生成AI事業者向けのプリンシプル・コード案を示したとされています。これは、生成AIの開発や提供に関わる知的財産権の保護を意識した方針案です。
方針案では、学習に使ったデータについて、概要や収集方法を開示する考え方が示されています。すべてのデータを個別に列挙する趣旨ではなく、利用者や権利者が判断できる情報を示すことが軸になります。
- 学習データの概要や種類を説明すること
- データの収集方法や権利処理の考え方を示すこと
- 権利者からの照会に対応する窓口や手順を整えること
- 生成AIの利用者に、サービスの前提や制約を説明すること
このコード案には法的拘束力がないとされています。海外事業者も対象になり得るため、日本企業が海外サービスを利用する場合も無関係とは言い切れません。

学習データ開示が問う権利者対応
ベンダー説明の抽象度という落とし穴
生成AIの著作権をめぐる議論では、出力だけでなく学習段階のデータ利用も確認対象になります。企業がサービスを選ぶ際は、モデルの回答品質だけで判断しない視点が必要です。
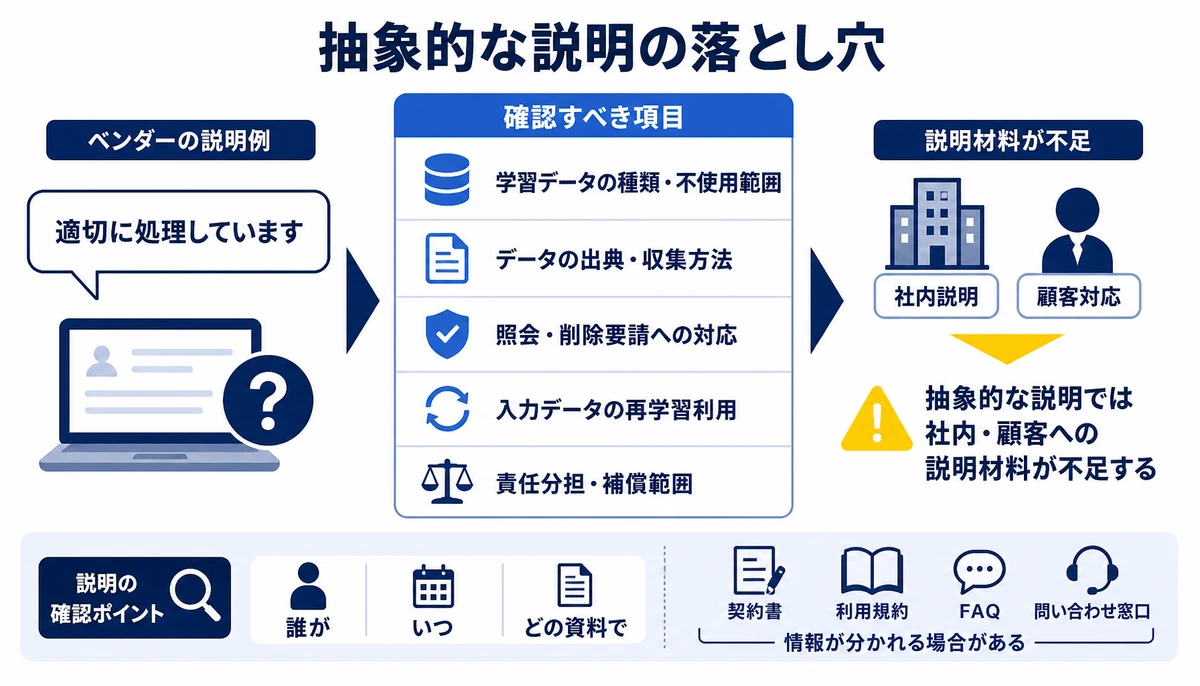
BinxAIが現場で見てきた範囲では、ベンダーの説明が「適切に処理しています」といった抽象的な表現にとどまることがあります。その場合、社内説明や顧客対応で使える情報が足りなくなるかもしれません。
- 学習に使うデータの種類と、使わないデータの範囲
- データの出典や収集方法をどの粒度で説明できるか
- 権利者から照会や削除要請を受けた場合の対応
- 自社が入力したデータを再学習に使うかどうか
- 権利侵害が疑われた場合の責任分担と補償範囲
開示の有無だけでなく、誰が、いつ、どの資料で説明するかも確認項目です。契約書、利用規約、FAQ、問い合わせ窓口の役割が分かれている場合は、情報の食い違いにも注意が必要でしょう。
AI調達契約で確認する項目
候補サービスを同じ基準で比べる方法
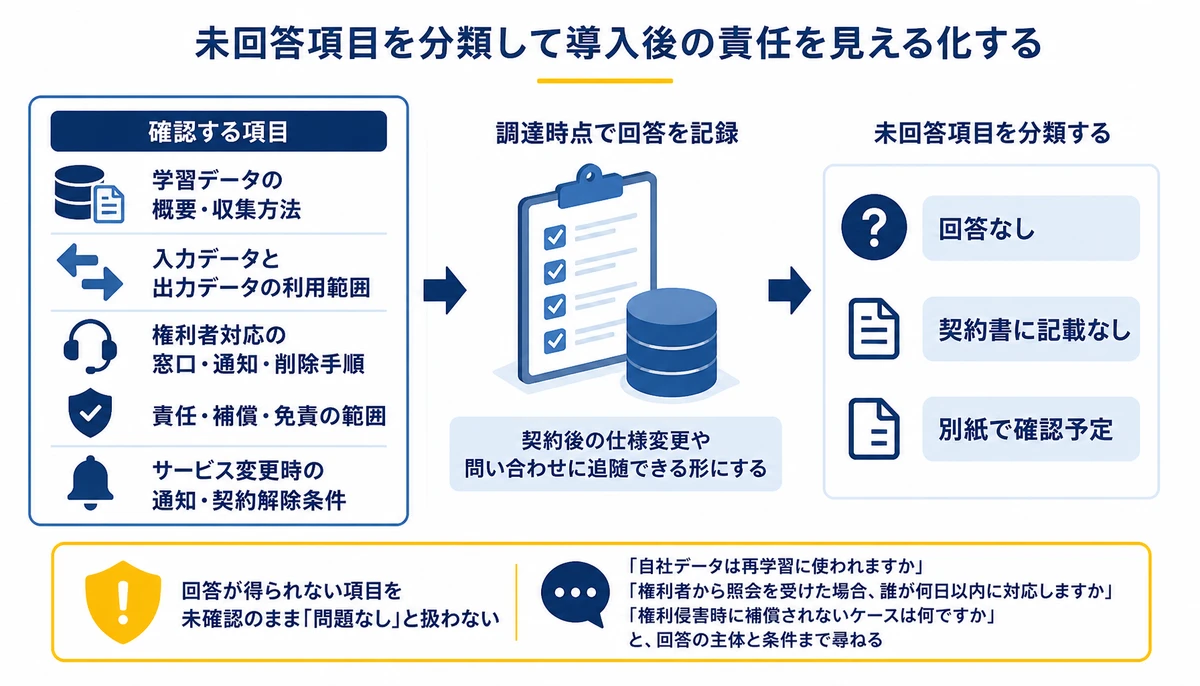
生成AI調達では、候補サービスを同じ質問で比べるだけでは不十分です。調達時点で回答を記録し、契約後の仕様変更や問い合わせに追随できる形にします。
- 学習データの概要と収集方法を文書で確認する
- 入力データと出力データの利用範囲を分けて確認する
- 権利者対応の窓口、通知、削除などの手順を確認する
- 著作権侵害時の責任、補償、免責の範囲を確認する
- サービス変更時の通知方法と契約解除の条件を確認する
回答が得られない項目は、未確認のまま「問題なし」と扱わないことです。「回答なし」「契約書に記載なし」「別紙で確認予定」と分けるだけでも、導入後の責任の所在が見えやすくなります。
自社サービスの説明責任
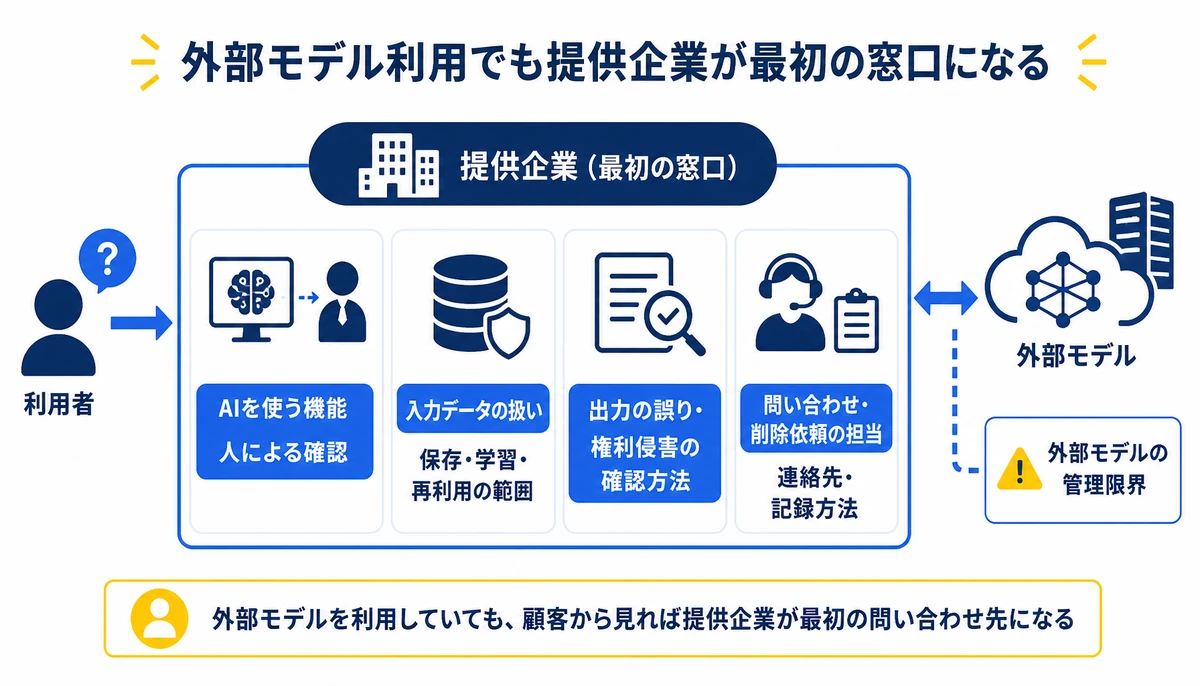
AIを組み込んだ製品や業務サービスを提供する企業は、利用者に対して自社の管理範囲を説明する必要があります。外部モデルを使っていても、顧客から見れば提供企業が最初の問い合わせ先です。
説明に含める内容は、利用目的、入力データの扱い、出力の確認方法、問題発生時の連絡先です。モデルの学習データを直接管理していない場合は、その限界も明示しておくと説明がぶれにくくなります。
- AIを使う機能と、人が確認する工程
- 顧客データを保存・学習・再利用する範囲
- 出力の誤りや権利侵害を確認する方法
- 問い合わせや削除依頼を受ける担当と記録方法

自社で進める際の確認負荷
- ベンダーごとに学習データの説明資料の粒度が異なる
- 契約書と利用規約で責任分担の書き方が異なる
- 顧客向け説明と社内の利用ルールが別々に作られやすい
自社だけで進める場合は、サービスの回答を契約条件や運用手順に落とし込む作業で詰まりやすくなります。未回答の項目を残したまま、利用部門へ展開してしまうケースにも注意が必要です。
みっちゃくんが対応できる範囲
BinxAI株式会社のみっちゃくんでは、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固めます。一式の見積ではなく、要件を整理した詳細な見積を示し、契約後に要件が動いても決めた範囲で優先順位を入れ替えて対応可能です。
企画、課題整理、要件整理から開発までを同じ担当が一気通貫で受け持ちます。AIの利用方針を作って終わりにせず、運用の引き継ぎや内製化まで見据えて進めます。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修

よくある質問
方針案に法的拘束力がなくても対応は必要ですか?
直ちに一律の対応義務が生じるとは限りません。ただし、取引先や顧客への説明、社内のAIガバナンスを見直す材料にはなります。
学習データをすべて開示できないベンダーは避けるべきですか?
一律に判断するのではなく、開示できない理由と代替情報を確認してください。データの種類、収集方法、権利者対応、責任分担を説明できるかで比較します。
自社の入力データが学習に使われるかはどこで確認しますか?
利用規約だけでなく、契約書や管理者設定も確認します。プランや設定によって扱いが変わる場合は、利用開始前の条件を文書で残してください。
顧客にAI利用を説明するときの最低限の項目は何ですか?
AIを使う機能、入力データの扱い、人による確認、誤りや権利問題が起きた場合の連絡先を説明します。説明できない項目は、提供前にベンダーへ確認します。
まず何から見直せばよいですか?
現在使っている生成AIサービスを一覧にし、学習利用、データの出典、権利者対応、補償範囲の4項目を確認してください。回答のない項目から契約や運用を見直します。
あわせて読みたい
生成AIの選定では、性能や料金に加えて、学習データの概要、権利者対応、入力データの扱い、契約上の責任分担を確認してください。政府の方針案を契機に、自社が説明できる範囲を洗い出すことから始められます。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
個人情報保護委員会がAI開発の運用ルールづくりへ 企業が今すぐ整えるべきこと
個人情報保護委員会が進めるAI開発向けの個人情報利用ルールを、規制緩和だけでなく企業の運用設計として整理します。RAGやFine-tuningのデータ棚卸し、委託先確認、安全管理の進め方を解説します。
EU AI Actで変わるAI調達 欧州委員会の情報要求に備える企業の準備
欧州委員会によるAI規制の執行強化を背景に、EU向け製品やサプライチェーンに関わる企業が見直すべきAI調達を整理します。AI利用台帳、委託先の証跡、契約条項、説明資料をどこから整えるかを具体的に解説します。
政府とOpenAIが連携 行政AIの安全性論点が企業調達に広がる背景
OpenAIとデジタル庁の協力が行政向け生成AIの活用モデルを検討する段階に入りました。安全性や信頼性の論点を企業のAI調達へどう落とし込み、検証方法や責任分界、データ管理をどう確認するかを整理します。















