
金融庁がChatGPTやClaudeを解禁 企業の生成AIルールはどう変えるか
要約
金融庁がChatGPTやClaudeなど5サービスを業務利用の選択肢にしたと報じられました。複数モデルの使い分け、機密情報の分類、出力確認を企業の生成AI社内ルールへ落とし込む手順を解説します。
金融庁が生成AIの業務利用を認めたと報じられ、企業の社内ルールを見直す材料が増えています。eDailyの報道では、対象サービスとしてChatGPT、Gemini、NotebookLM、Claude、Perplexityの5つが挙げられています。
海外でも、行政機関や企業が特定のAIモデルだけに依存せず、用途に応じて複数のモデルを使う考え方が議論されているでしょう。BinxAIが日本企業の導入現場で見てきた範囲では、サービス名だけを許可しても止まるケースが多い傾向です。入力してよい情報と出力の確認者が決まらないことが、主な理由です。
金融庁の事例をそのまま企業へ移すのではなく、複数サービスを用途別に位置づける設計材料として読み解きます。社員が安全に使える状態へ進むために、ルールを作る順番と判断基準を整理しましょう。
この記事の対象読者
次のような課題を持つ企業や組織を対象としています。規模や業種を問わず、生成AIを社内で認める範囲を考える際の材料として使えます。
- 社員の生成AI利用を安全に認めたい企業や組織
- 複数のAIサービスを業務で使い分けたい企業や組織
- 金融や個人情報を扱う企業や組織
- 生成AIの利用ルールを見直したい企業や組織
- 禁止中心のAI管理から移行したい企業や組織
金融庁が選んだ5サービス
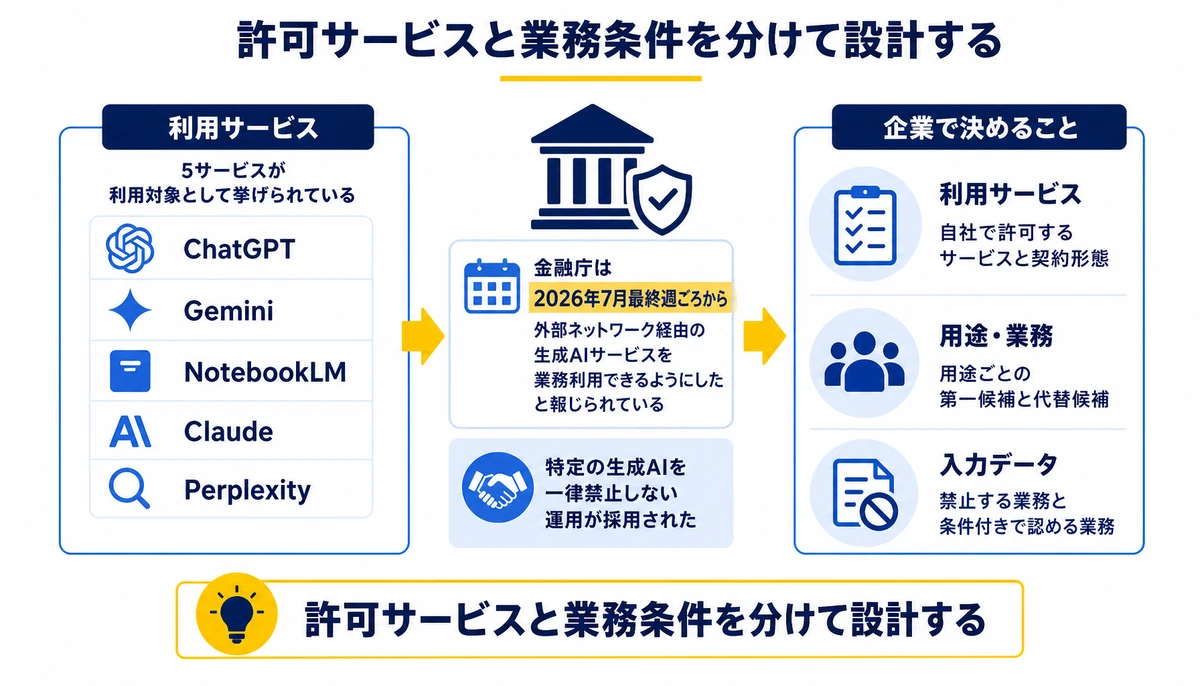
金融庁の利用対象として報じられているのは、ChatGPT、Gemini、NotebookLM、Claude、Perplexityです。eDailyは、金融庁が2026年7月最終週ごろから外部ネットワーク経由の生成AIサービスを業務利用できるようにしたと報じています。
ここで確認できるのは、5サービスが利用対象として挙げられたことと、特定の生成AIを一律禁止しない運用が採用されたことです。各サービスをどの業務に使い、どの情報を入力できるかまでは、企業ごとに設計する必要があります。
| 観点 | 金融庁の事例から読めること | 企業で決めること |
|---|---|---|
| 利用サービス | 5サービスが利用対象として挙げられている | 自社で許可するサービスと契約形態 |
| 選択肢 | 複数サービスを利用可能な選択肢として扱っている | 用途ごとの第一候補と代替候補 |
| 禁止の考え方 | 特定の生成AIを一律禁止する運用ではない | 禁止する業務と条件付きで認める業務 |

禁止から条件付き利用へ
複数モデルを使う意味は、AIを増やすこと自体ではありません。業務ごとに必要な情報源、文章の扱いやすさ、回答の確認方法が異なるため、1つのサービスだけで全用途をまかなわない選択肢を持つことです。
海外では、行政や企業が複数の生成AIをどう統制するかが議論されています。BinxAIの現場では、モデルの優劣を先に比べるより、業務の失敗がどこで起きるかを先に分けた企業の方が進めやすい傾向があります。利用申請と確認手順が決まりやすくなるためです。
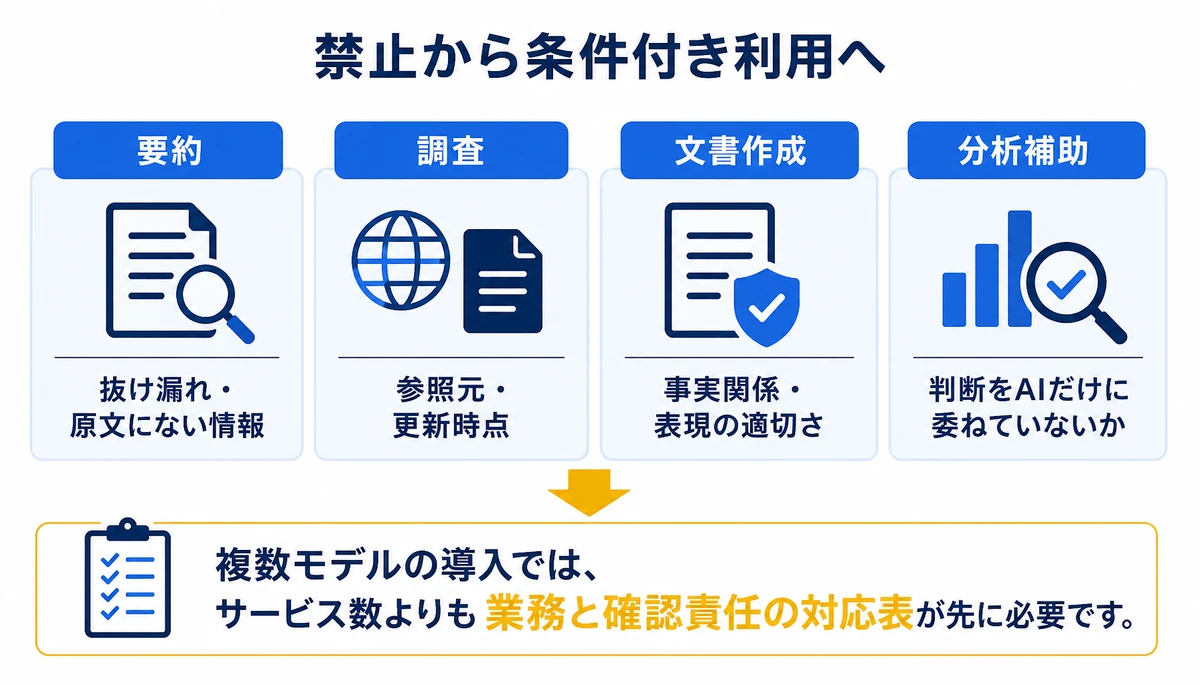
たとえば社内文書の要約と、顧客向けの説明文作成では、確認すべき誤りが違います。前者は抜け漏れ、後者は事実関係や表現の適切さを確認するため、同じプロンプト規則だけでは運用が合いません。
- 要約、原文にない情報を補っていないかを確認する
- 調査、参照元と更新時点を確認する
- 文書作成、社外に出してよい表現かを確認する
- 分析補助、判断をAIだけに委ねていないかを確認する
複数モデルの導入では、サービスの数よりも業務と確認責任の対応表が先に必要です。
入力データと出力確認の設計
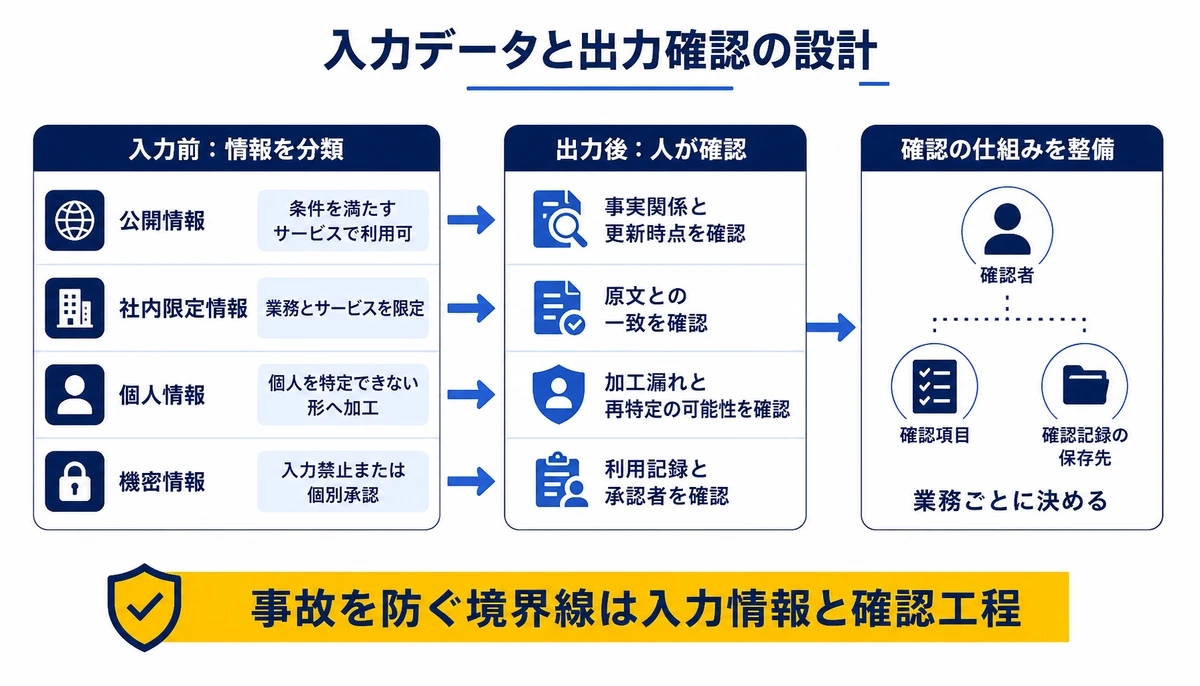
生成AIの社内ルールは、利用できるサービスの一覧だけでは足りません。入力前に情報を分類し、出力後に人が確認する流れを、普段の業務手順へ組み込む必要があります。
金融や個人情報を扱う企業では、顧客名、口座情報、契約条件、未公表の取引情報などを入力禁止または個別承認にする設計が考えられます。具体的な分類名は、自社の情報管理規程と業務実態に合わせて決めましょう。
| 情報区分 | 入力の扱い | 出力後の確認 |
|---|---|---|
| 公開情報 | 条件を満たすサービスで利用可 | 事実関係と更新時点を確認 |
| 社内限定情報 | 業務とサービスを限定して利用 | 担当者が原文との一致を確認 |
| 個人情報 | 原則として個人を特定できない形へ加工 | 加工漏れと再特定の可能性を確認 |
| 機密情報 | 入力禁止または個別承認 | 利用記録と承認者を確認 |
出力確認も、単に「人が確認する」と書くだけでは実行されません。確認者、確認項目、確認記録の保存先を業務ごとに決めると、担当者が迷う場面を減らせます。
業務名:顧客向けメールの下書き
利用サービス:会社が許可したサービスのみ
入力可能:公開情報、個人を特定できない業務情報
入力禁止:顧客名、口座情報、未公表の契約条件
確認者:送信者本人と業務責任者
確認項目:事実関係、機密情報の混入、表現の適切さ解禁の起点はサービス名でも、事故を防ぐ境界線は入力情報と確認工程にあります。
5サービス運用から得られる成果
今回の事例で確認できる成果は、金融庁が5サービスを利用対象の選択肢として扱う運用に移ったことです。特定の生成AIを一律に禁止しない方針が、行政機関の業務利用にも現れたと報じられています。
この事実から、企業が直接導けるのは「全社員に全サービスを自由に使わせる」という結論ではありません。許可するサービスを選び、用途とデータの条件を組み合わせる管理へ移る判断材料です。
- 社員が未承認サービスへ個別に流れる前に、公式の選択肢を示せる
- 用途に合わないサービスを使う理由を、業務単位で見直せる
- 入力禁止情報を、サービス名ではなく情報区分で説明できる
- 出力確認の責任者を、成果物の種類ごとに決められる
シャドーAI対策では、禁止文を増やすだけでは利用実態を把握しにくい場合があります。安全に使えるサービスと用途を先に示し、例外や違反が起きた時の相談先を用意する方が、現場の報告を受けやすくなるでしょう。

自社ルールへ落とし込む手順
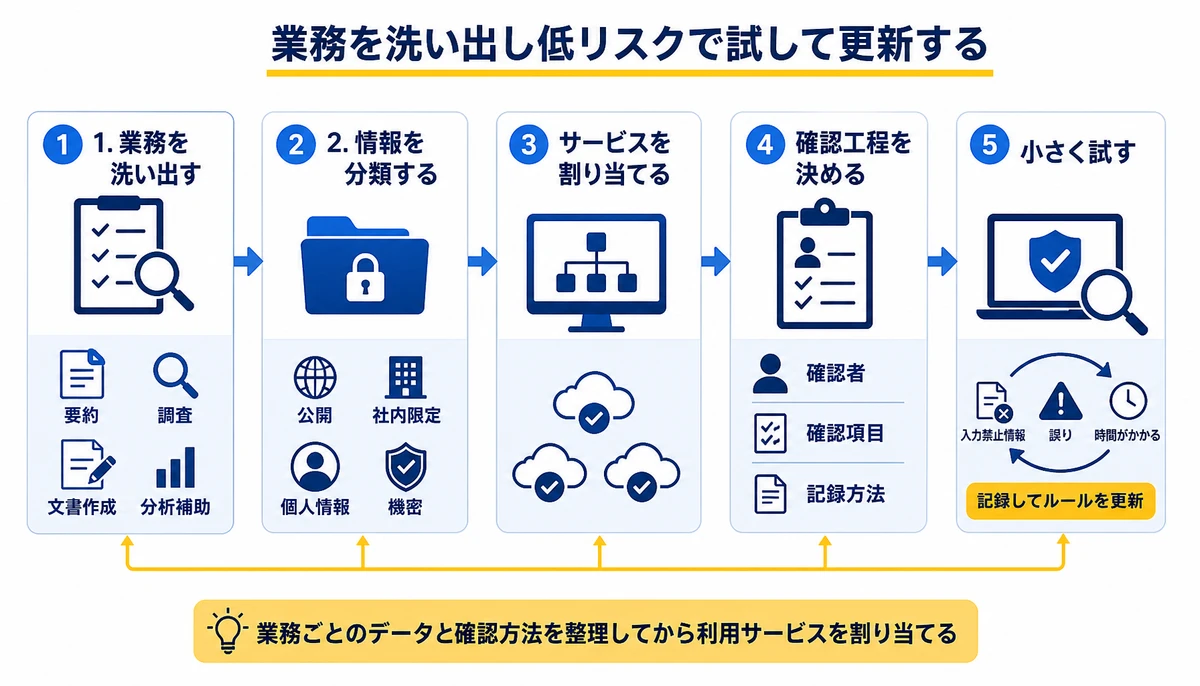
金融庁の事例を自社へ応用する場合は、サービスの許可リストから始めるより、実際に使いたい業務を洗い出します。次に、業務ごとのデータと確認方法を整理し、最後に利用サービスを割り当てます。
- 1. 業務を洗い出す、要約、調査、文書作成、分析補助に分ける
- 2. 情報を分類する、公開、社内限定、個人情報、機密に分ける
- 3. サービスを割り当てる、許可するサービスと利用条件を決める
- 4. 確認工程を決める、確認者、項目、記録方法を定める
- 5. 小さく試す、低リスク業務で実施し、ルールを更新する
試行後は、利用件数の多さだけで評価しません。入力禁止情報が混ざった場面、回答の誤りが見つかった場面、確認に時間がかかった場面を記録します。その記録をもとに、許可範囲と教育内容を修正します。
サービスを比較するときは、回答の印象だけで決めないことも大切です。管理者機能、契約条件、データの取り扱い、利用ログ、社内で確認できる運用負担を並べて判断しましょう。
| 判断軸 | 確認する質問 | ルールへの反映 |
|---|---|---|
| 業務適合性 | どの業務で使うと誤りを発見しやすいか | 用途別の推奨サービス |
| 情報管理 | 何を入力禁止または承認制にするか | 情報区分と入力条件 |
| 確認責任 | 誰がどの項目を確認するか | 確認者と記録方法 |
| 運用変更 | モデル更新や契約変更を誰が確認するか | 見直しの担当と時期 |
社内ルールは、禁止事項の一覧ではなく、社員が安全に使うための判断手順として書くと運用へ移しやすくなります。
自社で進める際の障壁と支援
自社だけで進めると、5サービスのような候補を並べても、業務別の割り当てが決まらないことがあるでしょう。情報区分が既存規程と合わない場合や、出力確認の記録が現場の負担になる場合も少なくありません。
- 既存の情報管理規程と生成AIの入力ルールがつながらない
- 複数サービスの比較が機能や印象だけになり、用途が決まらない
- 確認者を置いても、確認項目と記録方法が業務に合わない
- 試行後に集まった事例を、社内ルールの改訂へ反映できない
外部の支援を使う場合は、サービスを先に売り込むのではなく、現場の業務とデータの流れを確認してから要件を固められるかを見ます。要件が動く前提で、決めた範囲の中で優先順位を入れ替えられるかも確認材料です。
BinxAI株式会社 | みっちゃくん
BinxAI株式会社のみっちゃくんは、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固めます。生成AIの社内ルールでも、実際の業務、入力情報、確認工程を見たうえで進める点が特徴です。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修
企画、課題整理、要件整理から開発まで同じ担当が一気通貫で受け持ちます。本番環境への展開後は、運用の引き継ぎと内製化も支援する体制です。担当者向けの研修まで含めて、社内で使い続ける状態を整えたい企業や組織に対応しています。
見積は一式で示さず、要件を整理したうえで詳細に出します。契約後に要件が動いた場合も、決めた範囲の中で優先順位を入れ替えて進められるでしょう。
料金は公式ページと無料相談で案内しています。

よくある質問
金融庁が許可した生成AIサービスは何ですか?
報道で利用対象として挙げられているのは、ChatGPT、Gemini、NotebookLM、Claude、Perplexityです。金融庁の事例が、そのまま他社の許可リストになるわけではありません。
5サービスをすべて社内で許可すべきですか?
すべてを許可する必要はありません。業務ごとに必要な機能、入力する情報、確認方法を整理し、自社で管理できるサービスだけを選ぶ考え方があります。
ChatGPTやClaudeに機密情報を入力できますか?
サービス名だけで可否を決めず、情報区分と契約条件を確認してください。個人情報や未公表情報は、入力禁止、匿名化、個別承認などの条件を自社で定めましょう。
出力確認は誰が担当すべきですか?
成果物を最終的に利用する担当者を基本に、業務責任者が確認する項目を決めます。顧客向け文書なら事実関係と機密情報、調査なら参照元と更新時点の確認です。
Geminiの企業利用も同じルールで管理できますか?
共通の情報分類と確認手順は使えますが、契約形態や管理機能はサービスごとに確認が必要です。サービス名を置き換えるだけでなく、利用ログや管理者設定も個別に確認してください。
金融庁の事例は、生成AIを全面禁止と無条件解禁の二択で扱わず、利用するサービスを選ぶ方向を示しています。業務用途、入力データ、出力確認を組み合わせて管理する考え方です。自社では、まず低リスク業務を選び、情報分類と確認者を決めてから、必要なサービスを割り当ててください。
本記事の情報は2026年8月24日時点で確認できる公開情報をもとにしています。他社サービスの利用条件や制度の内容は変更される場合があるため、契約前に各社へ確認してください。本記事の内容は特定の成果を保証するものではありません。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
AIエージェントの本番化を止めるデータ権限Boxが示した管理の盲点
AIエージェントの本番化で見落とされやすいデータ権限を、Boxの発表を起点に整理します。プロンプトインジェクション対策、実行権限、監査ログ、停止条件を確認し、自社で始める順序と外部支援の判断材料まで紹介します。
OpenAIがAstraの開発を一部停止:Critical判定の中身と日本企業への影響
OpenAIが次期主力モデル「Astra」のサイバー攻撃能力が社内安全評価の最上位水準「Critical」に達する可能性があると判断し、開発の一部を一時停止した。大手AIラボが自ら開発を止めた初の大規模ケースとして、日本企業のAIガバナンスとサプライチェーン管理にも直接影響が及ぶ可能性がある。
Okta Agent SSO登場AIエージェントにも社員のようなID管理を
OktaがAIエージェント向けシングルサインオン「Agent SSO」を一般提供しました。複数アプリへの接続で必要になる固有ID、権限、利用期限、承認、認証ログ、責任分界の整理方法を現場目線で解説します。















