AIエージェントの本番化を止めるデータ権限Boxが示した管理の盲点
要約
AIエージェントの本番化で見落とされやすいデータ権限を、Boxの発表を起点に整理します。プロンプトインジェクション対策、実行権限、監査ログ、停止条件を確認し、自社で始める順序と外部支援の判断材料まで紹介します。
AIエージェントの検証を終えても、本番稼働に進めない企業があります。回答精度ではなく、エージェントに何を読ませ、誰の権限で動かすかが決まっていないためです。
海外では、権限管理や行動制御を個別の運用で補うのではなく、製品機能として整える動きが議論されています。2026年8月15日付の報道は、その論点を具体的に示しました。
この記事の対象読者
AIエージェントを試しているのに、本番運用の承認で止まっている担当者向けの記事です。
- 社内文書や顧客情報をAIエージェントに接続したい情報システム担当者
- AI活用のルールや承認フローを整える経営企画・法務担当者
- 業務アプリとAIエージェントの連携を検討する現場責任者
- PoC後に本番化の可否を判断するプロジェクトリーダー
BoxがAgent Security and Governance Suiteで示した管理の空白
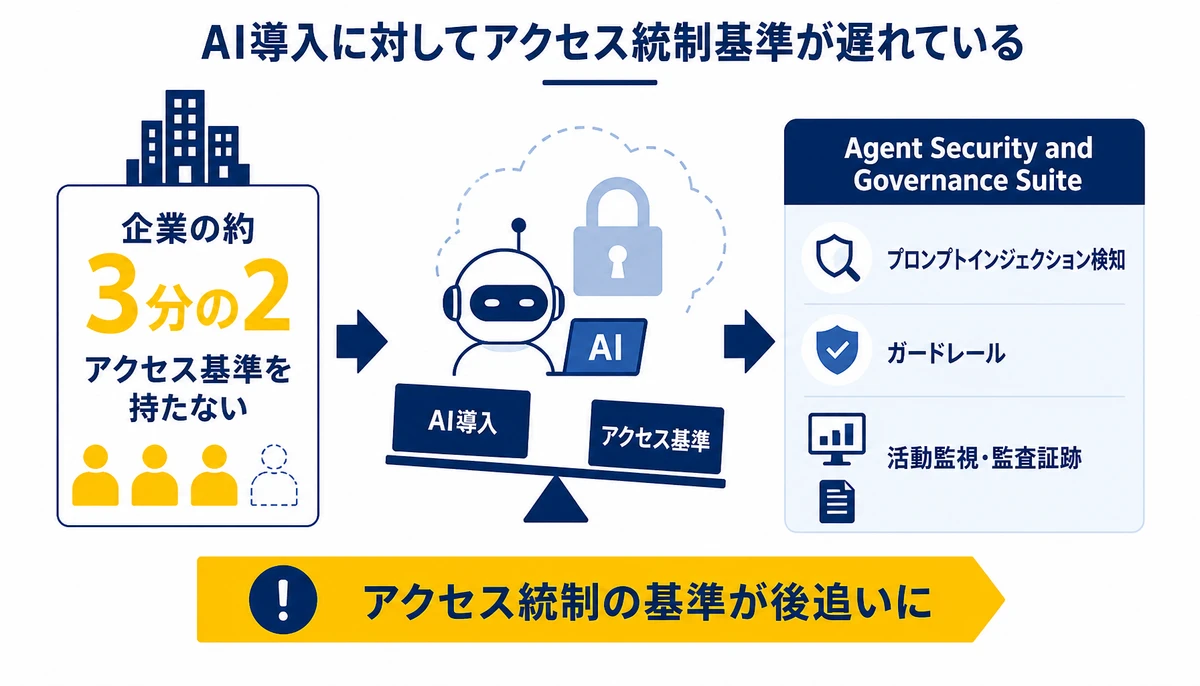
Procure Insightsの2026年8月15日付報道によると、BoxはAgent Security and Governance Suiteを発表しました。AIエージェント向けのセキュリティとガバナンス機能を、まとめて提供する位置付けです。
同報道によると、Boxは企業の約3分の2が、AIエージェントによるデータアクセスを統制する基準を持っていないと問題提起しました。導入が先に進み、管理の共通ルールが追いついていない構図です。
- プロンプトインジェクションの検知
- エージェントの行動を制限するガードレール
- エージェントの活動を確認する監視機能
- 後から操作を追える監査証跡

回答精度より先に決めるAIエージェントの権限設計
PoCで見落とされやすい実行権限の問題
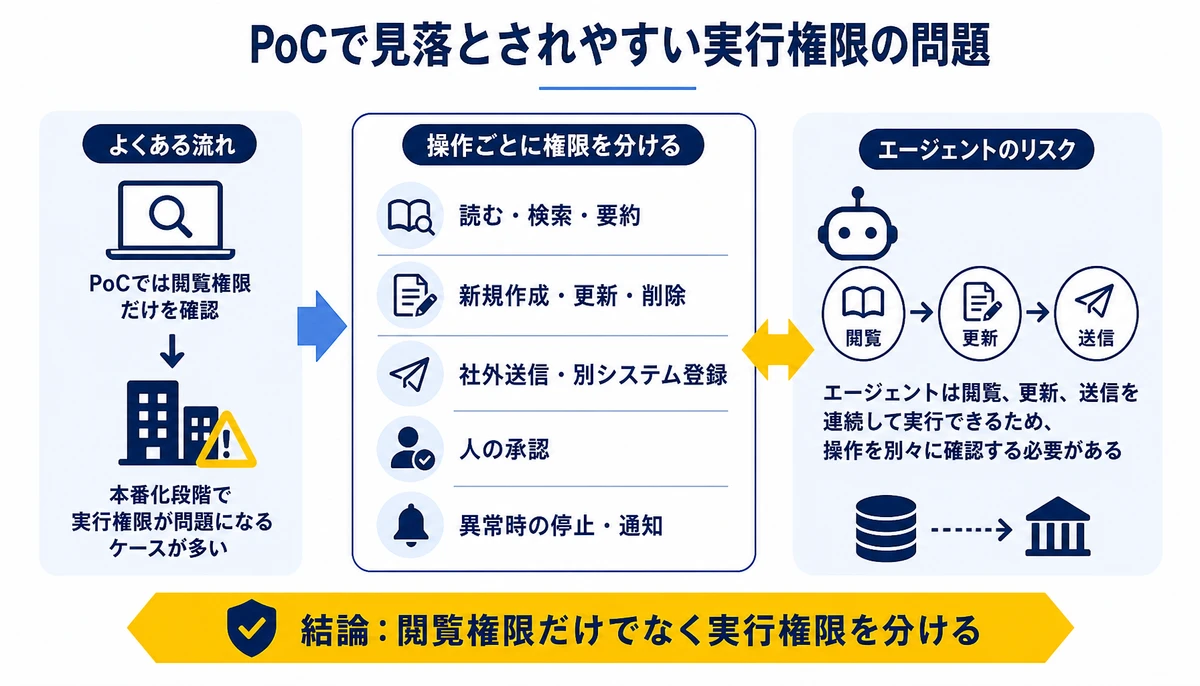
BinxAIが見てきた範囲では、PoCでは閲覧権限だけを確認し、本番化の段階で実行権限が問題になるケースが多くあります。検索結果を返すだけの処理と、記録を書き換える処理では、許容できるリスクが違います。
エージェントを一人の利用者として扱わず、操作ごとに権限を分けることが本番化の前提になります。
- 読む、検索する、要約する操作
- 新規作成する、更新する、削除する操作
- 社外へ送信する、別システムへ登録する操作
- 人の承認を受けてから実行する操作
- 異常時に停止し、担当者へ通知する操作
最初に作るのは、製品選定表ではなく権限表です。業務ごとに対象データ、実行可能な操作、承認が必要な操作、残すログを並べると、未決定の箇所が見えてきます。
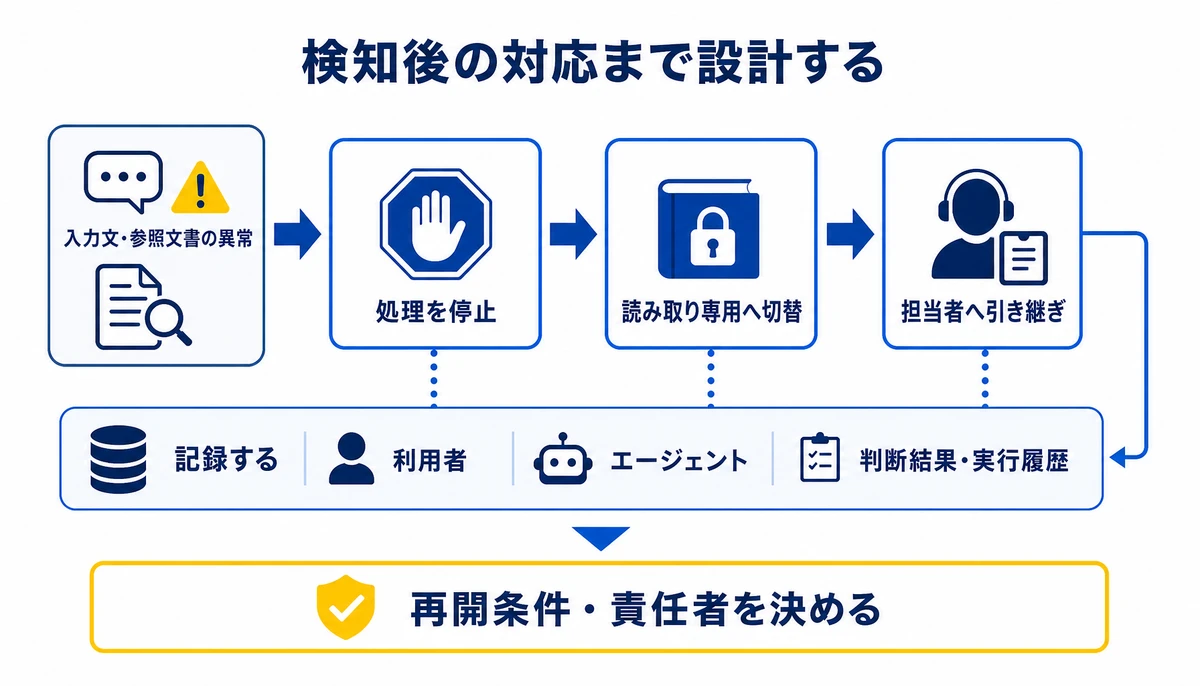
プロンプトインジェクションへの対策も、検知機能だけでは運用になりません。検知後に処理を止めるのか、読み取りだけに切り替えるのか、担当者へ引き継ぐのかを決めます。
- 通常時に許可する操作を定義する
- 入力文や参照文書に異常がある場合の扱いを定義する
- 外部送信や更新処理に承認を設定する
- 利用者、エージェント、実行結果を記録する
- 停止後の再開条件と責任者を決める
自社で権限表を作るときに詰まりやすい箇所
自社で整理を始める場合、最初から全社のデータを対象にすると進みにくくなります。Boxの発表が示すように、アクセス基準がない状態では、対象範囲を決めるだけでも関係部署の確認が必要です。
- 文書の所有者が分からず、閲覧可否を判断できない
- 更新や外部送信の責任者が業務ごとに違う
- 監査ログを誰が確認し、異常時に誰が止めるか決まっていない
外部の支援を使うと、業務タスクの棚卸しから始めて、データ基盤、業務アプリ、社内規約まで同じ設計図で確認できます。自社だけで決めにくい承認条件や停止手順も、論点として切り出せます。
BinxAIのみっちゃくんは、月額5万円からで初期費用はありません。追加費用もなく、API・サーバー・ツールの費用は実費です。
業務タスクの棚卸し、データ基盤の構築・改善、業務アプリ開発、AI推進や社内規約策定支援、AI研修などに対応。月次レポート、セキュリティ対応、社内での横展開も提供内容に含まれます。

AIエージェントの権限管理についてよくある質問
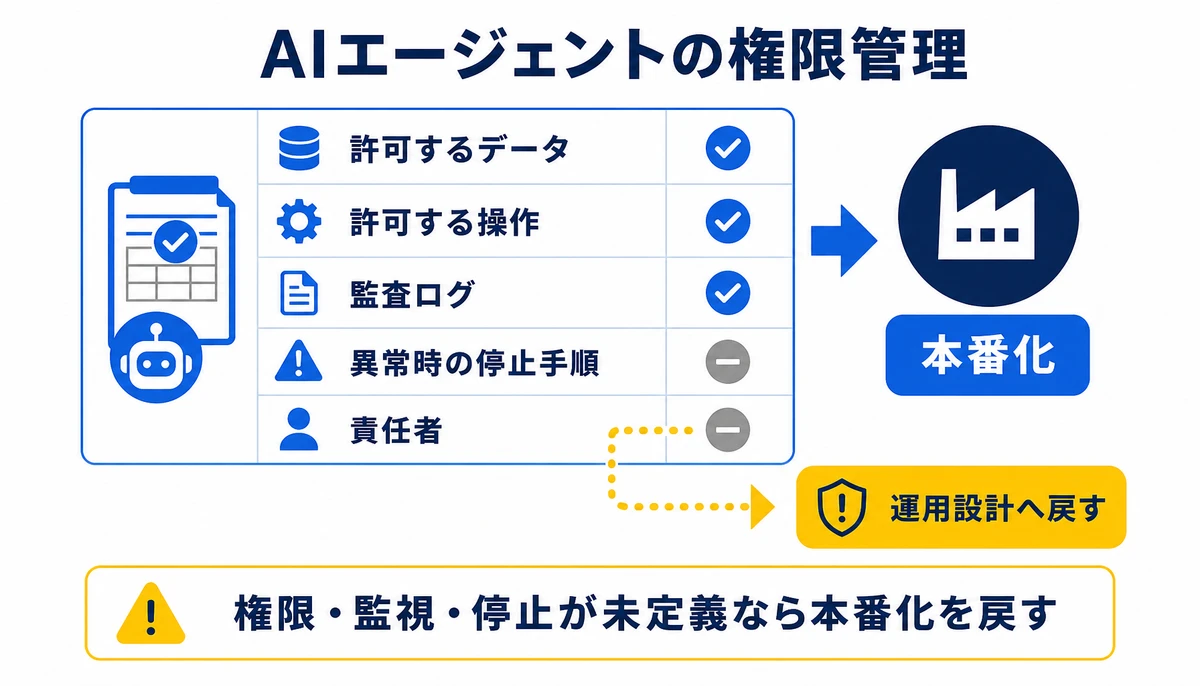
本番化の判断では、回答の正しさと同じ表で、権限、監視、停止を確認します。
AIエージェントには人間と同じ権限を与えてよいですか?
そのまま与える設計は避けた方がよいでしょう。閲覧、更新、削除、外部送信を分け、業務上必要な操作だけを許可します。更新や送信は、人の承認を挟む設計も候補になります。
プロンプトインジェクション対策は検知機能だけで十分ですか?
検知だけでは不十分です。検知した後に処理を停止するか、読み取り専用にするか、担当者へ渡すかを決めておきます。判断結果と実行履歴も記録してください。
最初に整理するデータはどこまで広げるべきですか?
最初は一つの業務と、限定したデータ群に絞るのがおすすめです。たとえば社内文書の検索と要約から始め、更新や外部送信を含む業務は別の承認設計として扱います。
監査ログには何を残せばよいですか?
誰が依頼し、どのエージェントが、どのデータを参照し、何を実行したかを残します。異常検知や停止が起きた場合は、その理由と対応者も確認できる形にしてください。
本番化を見送る判断はどこで行いますか?
許可するデータや操作が定義できない場合は、先に運用設計を戻します。停止手順や責任者が決まらない状態なら、モデルの評価を続けても本番化の判断材料は増えにくいでしょう。
参考・出典
Boxの発表は、AIエージェントの導入課題がモデル性能だけでなく、データアクセス基準と運用ガバナンスへ移っていることを示す材料です。まずは一つの業務で権限表を作り、実行条件、監査ログ、停止手順を決めてから本番化を判断してください。
本記事に挙げた他社の料金や制度は、執筆時点で公開されていた情報です。お申し込みの前に、各社の最新の内容をご確認ください。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事

データを移さずAIを組み込むAWSとSalesforceの新連携
AWSとSalesforceが発表した新連携は、CRMデータを大規模に移さず、Amazon BedrockのモデルやSlack、音声業務にAIを組み込む方向を示します。連携の事実と、権限設計や業務選定で確認すべき点を整理します。
問い合わせ431万件をAIが対応Salesforceが示した本番化の条件
SalesforceのAgentforceが累計431万件の問い合わせに対応した事例をもとに、AIエージェントを本番化する際の問い合わせの切り出し方、有人引き継ぎ、ナレッジ改善、業務KPIの設計を解説します。
OpenAIがゼロデータ保持を強化 企業AIの安全監視はどう変わる
OpenAIのPrivate Safety Processingをめぐり、ゼロデータ保持と不正利用の安全監視をどう両立するかを整理します。Anthropicとの保持方針の違い、契約・技術・監査で確認すべき項目も紹介します。