
OpenAIがゼロデータ保持を強化 企業AIの安全監視はどう変わる
要約
OpenAIのPrivate Safety Processingをめぐり、ゼロデータ保持と不正利用の安全監視をどう両立するかを整理します。Anthropicとの保持方針の違い、契約・技術・監査で確認すべき項目も紹介します。
OpenAIが2026年8月19日に、フロンティアモデル向けのPrivate Safety Processingをプレビュー発表したと報じた。
対象はAPIを通じて機密データを扱う企業とされている。
ゼロデータ保持とは、LLMにデータ保持をさせずに、不正利用の兆候を検知するための仕組みです。
生成AIの安全対策では、利用データを保存して後から調べる方式が議論されてきました。今回の動きは、内容そのものを保持せず、限定的な安全シグナルだけを扱う方向を示すものです。
この記事の対象読者
機密情報を生成AIで扱う前に、AIデータ保持と安全監視の条件を確認したい方に向けた内容です。
- 機密情報を生成AIで扱いたい企業や組織
- AIサービスの契約条件とデータ管理を見直したい企業や組織
- 社内AI利用の安全基準を決めたい企業や組織
OpenAIの新しい安全処理
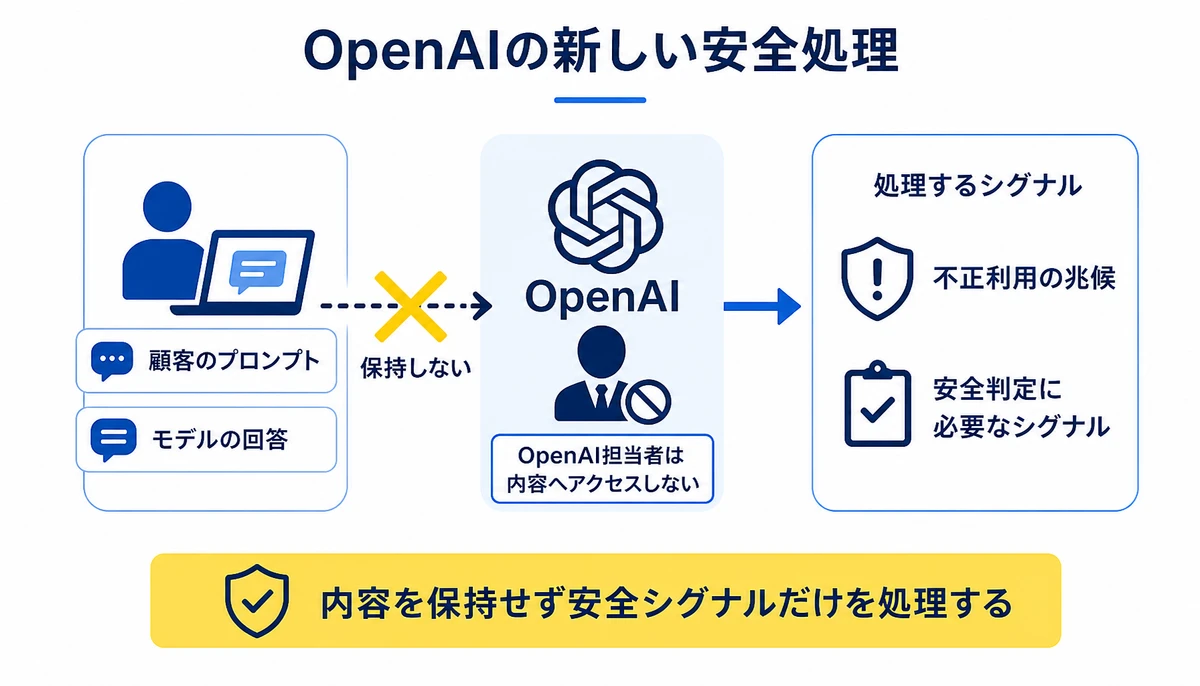
今回報じられたPrivate Safety Processingは、顧客のプロンプトやモデルの回答をOpenAIが保持しない前提で設計されています。内容を蓄積せず、安全対策に必要なシグナルだけを処理する考え方です。
OpenAIの担当者が内容へアクセスしない一方、安全対策に必要な限定的なシグナルを処理すると説明されています。
ゼロデータ保持とは、入力や出力をサービス側に保存しない契約・運用条件です。ただし、保存しないことと、何も処理しないことは同じではありません。
- 保持しない情報、プロンプト、回答、添付ファイルなど
- 処理するシグナル、不正利用の兆候や安全判定に必要な情報
- アクセスできる主体、サービス提供者の担当者、委託先、顧客側の管理者
- 利用される期間、処理中だけか、一定期間の一時保持があるか
- 確認できる証跡、監査ログ、設定履歴、削除記録など

保存しない監視の成立条件
海外では、生成AIの安全対策をめぐる議論が広がっています。データを保存して監視する方式から、保存を抑えたまま安全シグナルを分析する方式へと移行する可能性が検討されつつあるでしょう。
BinxAIが見てきた範囲では、企業の比較表にも保存期間だけでなく監視対象を加えることが求められます。
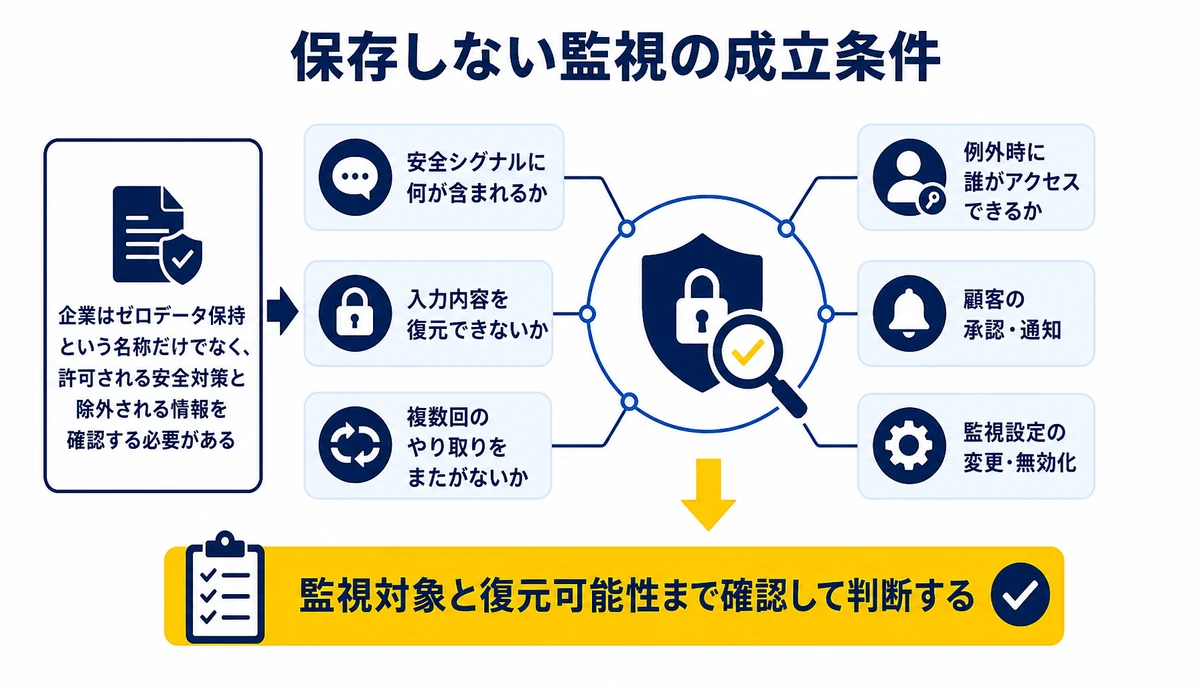
企業が確認すべきなのは、ゼロデータ保持だけではありません。どの処理が安全対策として許可され、どの情報がその処理から除外されるかまで読み込む必要があります。
- 入力内容を復元できる情報がシグナルに含まれないか
- 複数回のやり取りをまたぐ分析で、会話の関連情報が残らないか
- 安全判定の失敗時に、担当者が内容へアクセスできる例外がないか
- 不正利用の調査で、顧客の承認や通知が必要になるか
- 監視設定を顧客側で変更または無効化できるか
Anthropicとの保持方針の違い
Anthropicでも企業向けデータ保持方針の見直しが報じられ、生成AI各社の企業データの扱いが比較対象になっています。ただし、保持期間や安全監視の条件はサービスと契約によって異なるため、社名だけで優劣を決められません。
| 比較項目 | 確認する内容 | 契約前の問い |
|---|---|---|
| データ保持 | 入力、出力、添付ファイルの保存有無 | ゼロデータ保持の対象範囲はどこまでか |
| 安全監視 | 内容そのものか、限定的なシグナルか | 監視で処理される情報は何か |
| 人的アクセス | 提供者や委託先の閲覧条件 | 例外時に誰が何を見られるか |
| 監査証跡 | ログ、削除記録、設定履歴の有無 | 顧客が確認できる証跡は何か |
Anthropicとの違いを調べる場合も、公開方針の要約だけで終えないことが大切です。同じ「保持しない」という表現でも、安全監視、障害対応、法令対応の例外が異なるかもしれません。
企業の契約と監査への影響
AIサービスの選定では、モデル性能と価格だけでなく、データ管理を証明できるかが比較軸になります。特に機密情報を扱う場合は、説明資料と契約条項の表現が一致しているかを確認したいところです。
社内基準には、保持対象、監視対象、担当者のアクセス範囲を分けて記載しておく。3つを一つの「データ保護」の項目にまとめると、導入後の確認責任が曖昧になりやすいでしょう。
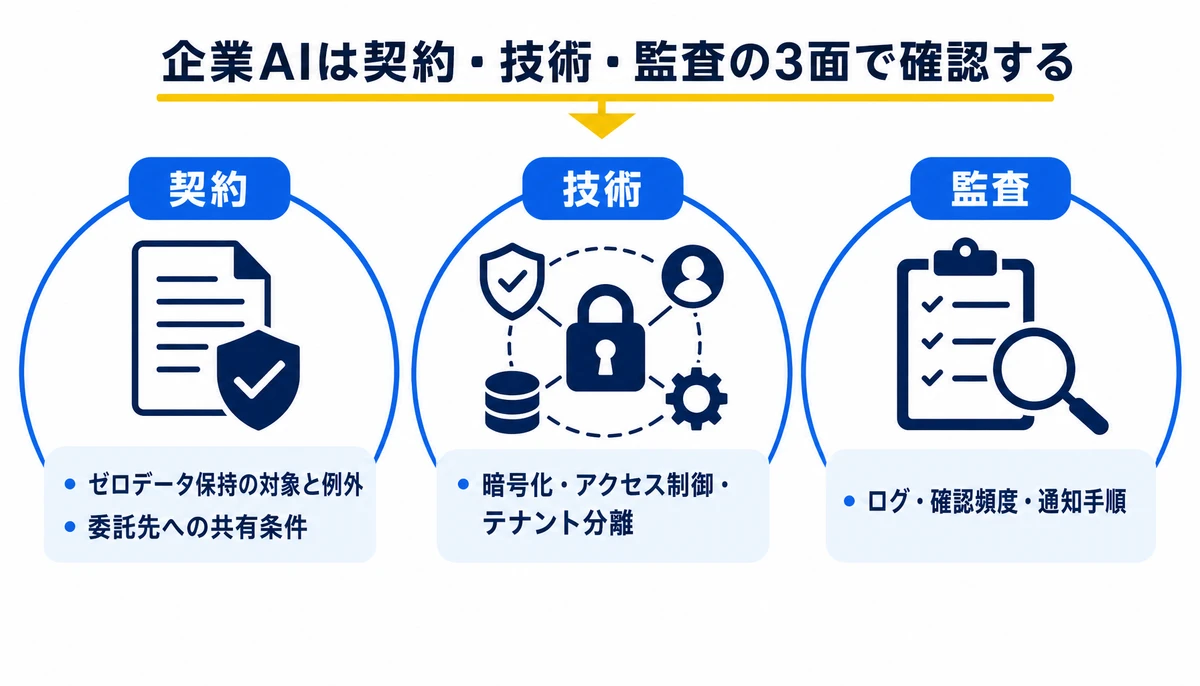
- 契約、ゼロデータ保持の対象と例外、委託先への共有条件
- 技術、暗号化、アクセス制御、テナント分離、管理者権限
- 監査、ログの保存先、確認頻度、インシデント時の通知手順
- 運用、入力してよい情報の分類、利用停止の判断者
- 更新、仕様変更時の通知と再評価の手順
社内導入で詰まりやすい部分
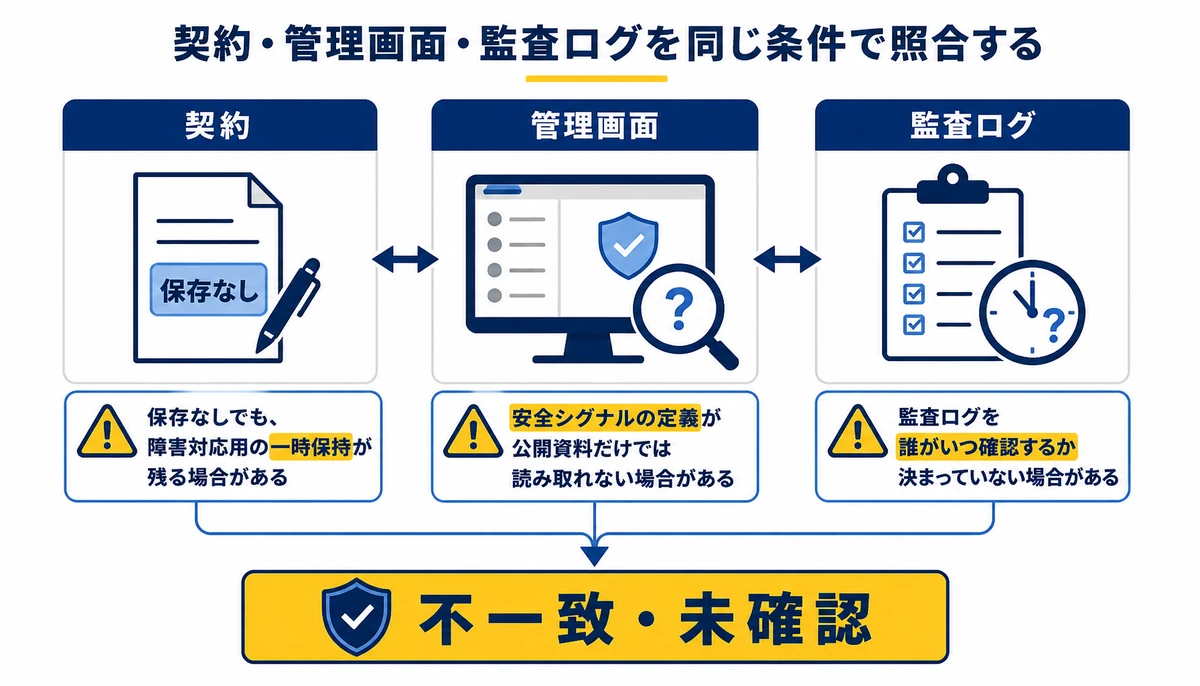
自社で確認を進めると、ゼロデータ保持の定義が資料ごとに違う点で止まりやすくなります。契約、管理画面、監査ログを同じ条件で照合する作業にも手間がかかるでしょう。
- 契約上は保存なしでも、障害対応用の一時保持が残る
- 安全シグナルの定義が公開資料だけでは読み取れない
- 監査ログを誰がいつ確認するか決まっていない
外部の支援を使う場合は、サービス選定だけでなく、現場の利用目的と入力情報の分類から確認できます。契約条件、技術設定、運用ルールを分けて整理すると、未確認の範囲が見えやすくなるでしょう。
みっちゃくんでは、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固める進め方をとっています。要件を整理したうえで詳細な見積を出し、契約後に要件が動いても決めた範囲で優先順位を入れ替えて進むスタイルです。
企画、課題整理、要件整理から開発までを同じ担当が一気通貫で受け持ちます。運用の引き継ぎ、内製化、担当者向けの研修まで、社内で使い続ける段階も支援する体制です。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修

よくある質問
ゼロデータ保持なら安全監視はできませんか?
できます。Private Safety Processingのように、入力や回答を保持せずに安全シグナルだけを処理する設計が考えられます。内容を蓄積しないまま不正利用の兆候を検知するアプローチです。
シグナルの範囲と復元可能性は個別確認が必要です。
安全シグナルには何を確認すべきですか?
判定に使う情報の種類、複数回のやり取りをまたぐか、保存期間、顧客へ返される情報を確認します。シグナルから入力内容を推測できるかも、サービス提供者へ質問してください。
OpenAIとAnthropicはどちらを選ぶべきですか?
社名だけでは決められません。ゼロデータ保持の範囲、例外時のアクセス、監査証跡、社内の機密情報分類を同じ表で比較すると、自社の条件に合う方を判断しやすくなるでしょう。
契約書で最初に見る項目は何ですか?
保持対象と保持期間を確認し、その後に安全監視、委託先、人的アクセス、削除、インシデント通知を見ます。サービス資料と契約条項に違いがあれば、契約側の表現を基準に判断したい。
監査では何を残せばよいですか?
利用サービスの設定、権限一覧、アクセスログ、削除記録、定期確認の結果を残します。仕様変更や契約更新の記録も加えると、導入時の判断を後から追いやすくなるでしょう。
OpenAIの動きは、企業AIの安全性を「保存するか、しないか」だけで判断しにくくする可能性があります。ゼロデータ保持を選ぶ企業ほど、監視対象とアクセス範囲を契約、技術、監査の3面で確認してください。

あわせて読みたい
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
AnthropicがCompliance APIをリリース 企業のAIガバナンスに必要なものとは
AnthropicがCompliance APIを発表し、Claude CoworkやClaude Codeの利用状況を企業のコンプライアンス管理へ接続しやすくしました。発表内容と、ログ・権限・保存期間・部門別ルールを整える実務の進め方を解説します。
Okta Agent SSO登場AIエージェントにも社員のようなID管理を
OktaがAIエージェント向けシングルサインオン「Agent SSO」を一般提供しました。複数アプリへの接続で必要になる固有ID、権限、利用期限、承認、認証ログ、責任分界の整理方法を現場目線で解説します。
OpenAIの期間限定値下げでAIエージェントの費用はどう変わる
OpenAIがGPT-5.6 SolのAPIとクレジット価格を3か月間20%以上引き下げると告知しました。WorkやCodexの注意点、検証量の増やし方、値下げ終了後のTCO試算まで実務の判断材料を整理します。















