
Okta Agent SSO登場AIエージェントにも社員のようなID管理を
要約
OktaがAIエージェント向けシングルサインオン「Agent SSO」を一般提供しました。複数アプリへの接続で必要になる固有ID、権限、利用期限、承認、認証ログ、責任分界の整理方法を現場目線で解説します。
AIエージェントに社員のIDを使わせれば、短期間で業務アプリとつなげられるかもしれません。一方で、処理の実行者が人なのかAIなのかを認証ログだけで区別しにくくなります。
海外では、AIエージェントが複数のサービスをまたいで動くための認証や連携の標準化が議論されています。Oktaの今回の発表は、その議論を企業のID管理に引き寄せる動きです。
この記事の対象読者
- 複数の業務アプリへAIを接続する企業
- 人のアカウントでAIを動かしている企業
- AIエージェントの権限を管理したい組織
- 監査可能な認証基盤を作りたい企業
- 本番AIの責任分界を明確にしたい企業
Okta Agent SSOの一般提供
Oktaは2026年8月25日、AIエージェント向けシングルサインオン機能「Agent SSO」の一般提供を開始しました。Oktaが同日公開した発表によると、AIエージェントを人とは異なる管理対象として扱う機能です。
Agent SSOは、標準プロトコル「Cross App Access」を取り込みます。AIエージェントが複数の業務アプリケーションへ接続する際の認証とアクセス管理を扱う機能として提供されます。
Oktaは2万社以上で利用されるアイデンティティ基盤です。今回の発表では、人向けに整備されてきたシングルサインオンの考え方を、AIエージェントへも広げた形といえるでしょう。
- 誰が、AIエージェントを作成・所有しているか
- 何に、どの業務アプリへ接続するか
- 何を、参照・作成・更新・削除のどこまで許可するか
- いつまで、利用期限と再承認のタイミングをどう置くか
- どの記録を、誰が監査できる状態にするか

エージェント固有IDが必要な理由
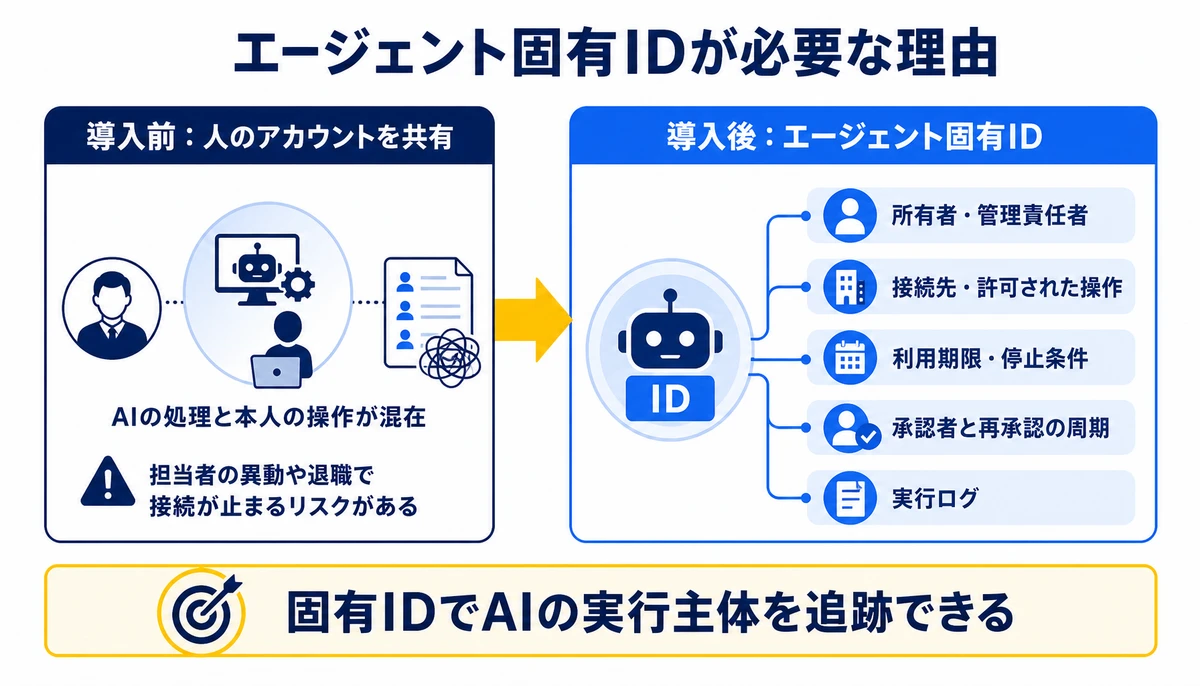
BinxAIが現場で見てきた範囲では、AI導入の初期段階で人のアカウントをそのまま使うケースがあります。設定が早い反面、担当者の異動や退職で接続が止まるリスクも残るでしょう。
エージェント固有IDを置くと、AIエージェントを社員の代替者ではなく、管理対象となる別の主体として記録できます。認証の単位を人からエージェントへ分けることが、責任を追える運用の出発点です。
- 所有者と管理責任者をエージェント単位で記録する
- 接続先の業務アプリと許可された操作を紐づける
- 利用開始日、期限、停止条件を登録する
- 承認者と再承認の周期を決める
- エージェントの実行ログを人の操作ログと分けて確認する
ここでいうIDは、単に名前を付けるだけの管理番号ではありません。誰の代わりに動き、どのデータへ、どの操作を行ったかを一貫して追跡するための管理単位です。
複数アプリ接続の権限設計
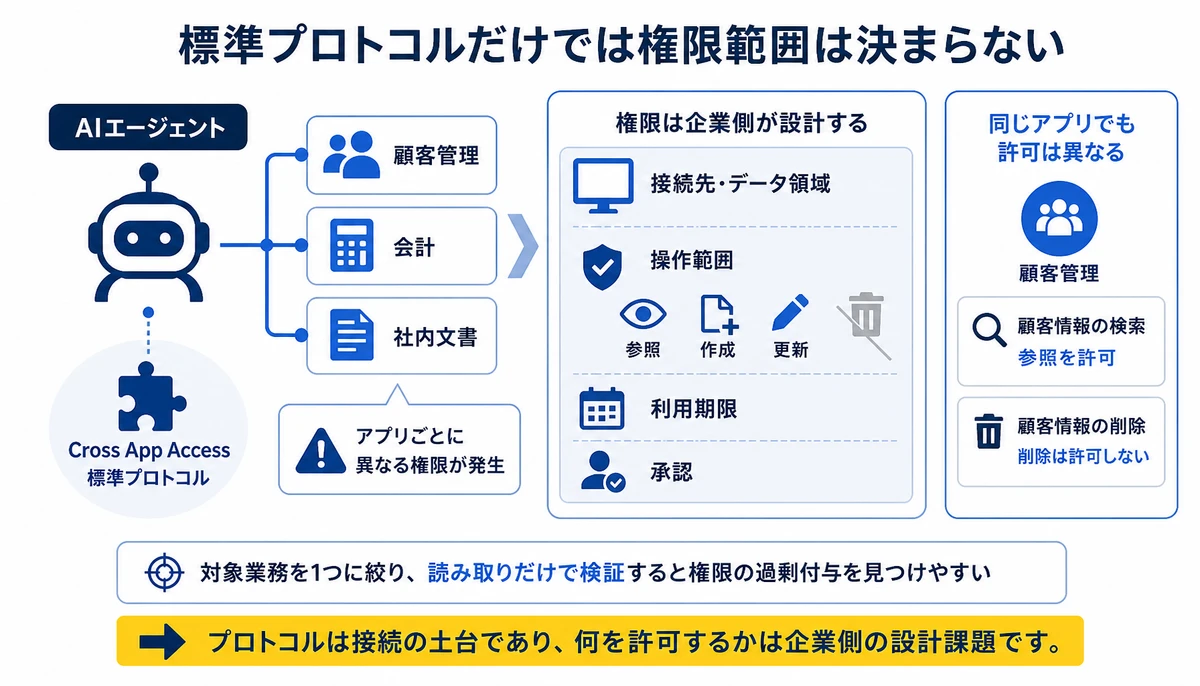
AIエージェントが顧客管理、会計、社内文書など複数のアプリに接続すると、アプリごとに異なる権限が発生します。1つの広い権限を横断的に与えると、想定外の更新や閲覧範囲が生まれかねません。
まず、エージェントが業務上必要とする処理を分解するところから始めます。例えば顧客情報の検索と削除では、同じアプリでも許可すべき操作が異なります。
| 整理する対象 | 確認する内容 | 決める担当 |
|---|---|---|
| 接続先 | どの業務アプリとデータ領域に接続するか | 業務側と運用側 |
| 操作範囲 | 参照、作成、更新、削除のどこまで許可するか | 業務プロセスの責任者 |
| 利用期限 | 試行期間や業務変更時にいつ停止するか | エージェントの所有者 |
| 承認 | 新しいアプリ接続や権限変更を誰が承認するか | 権限の管理責任者 |
Cross App Accessのような標準プロトコルがあっても、業務上の許可範囲までは自動で決まりません。プロトコルは接続の土台であり、何を許可するかは企業側の設計課題です。
認証ログと責任分界
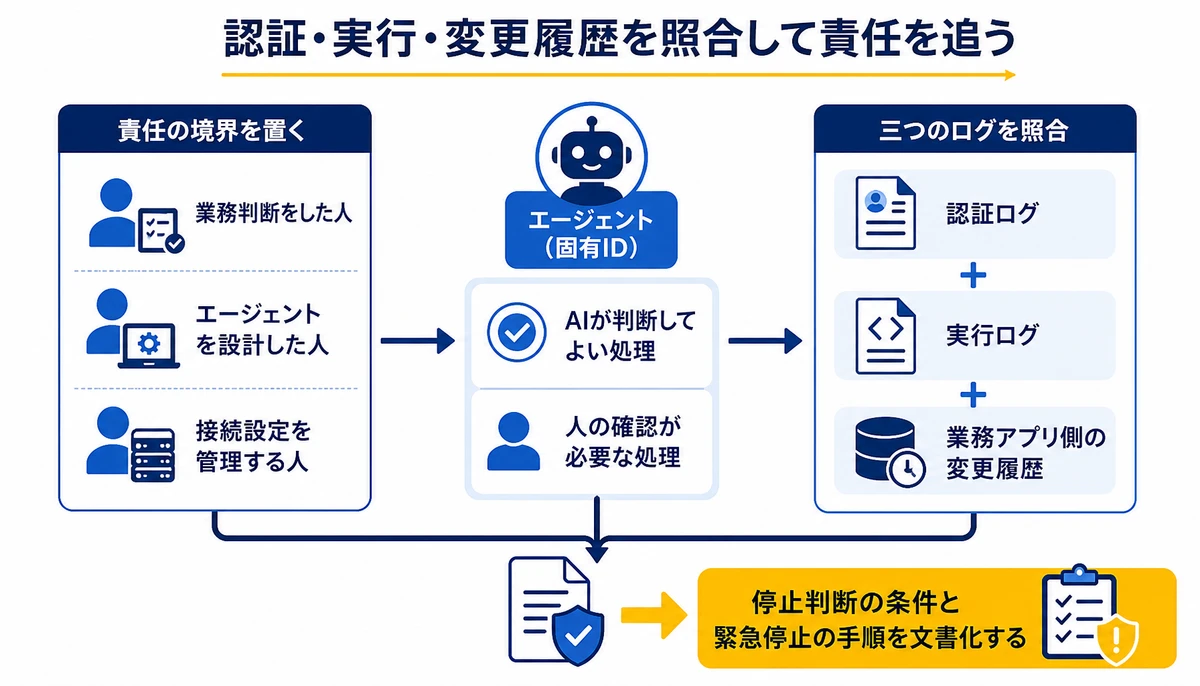
本番運用では、認証に成功したかだけでなく、どのエージェントが、どのアプリで、何を実行したかを確認できる必要があります。人のアカウントを共有すると、AIの処理と本人の操作が同じ記録に混ざります。
エージェント固有IDを使う場合でも、責任者が自動的に決まるわけではありません。業務判断をした人、エージェントを設計した人、接続設定を管理する人の境界を先に置きます。
- AIが判断してよい処理と、人の確認が必要な処理を分ける
- 誤処理が起きたときの一次確認者を決める
- 認証ログ、実行ログ、業務アプリ側の変更履歴を照合する
- 権限変更とモデル変更を同じ変更管理に記録する
- 停止判断の条件と緊急停止の手順を文書化する
BinxAIの見方では、AIエージェントの認証はセキュリティ設定だけの問題ではありません。業務の責任者が、どの処理をAIに任せ、どの場面で人が止めるかを決める設計でもあります。

本番導入前に確認する項目
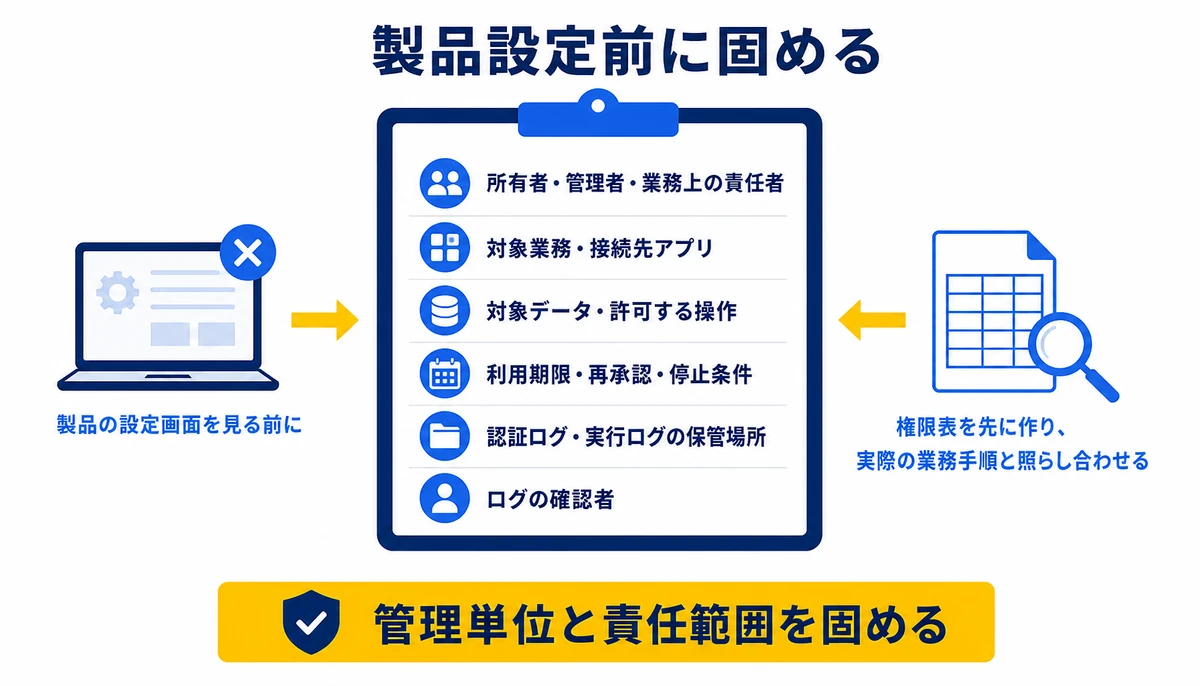
Agent SSOを導入するかにかかわらず、AIエージェントを本番で使う企業は、まず管理単位を定義します。製品の設定画面を見る前に、対象業務と接続先を一覧にすると判断が進みやすいでしょう。
- エージェントごとの所有者、管理者、業務上の責任者
- 接続するアプリ、対象データ、許可する操作
- 利用期限、再承認、停止条件
- 認証ログと実行ログの保管場所、確認者
- 障害や誤処理が起きた場合の人による介入方法
現場では、アプリごとに管理者が異なり、同じ権限名でも意味が違うことがあります。権限表を先に作り、実際の業務手順と照らし合わせると、設定と運用のずれを確認できます。

自社で詰まりやすい設計箇所
自社だけで進める場合、最初に詰まりやすいのは、エージェントの所有者と業務上の責任者が一致しない場面です。アプリごとの権限名やログの保存場所が違うと、全体の管理表も作りにくくなります。
- 人のアカウントからエージェント固有IDへ切り替える範囲が決まらない
- 複数アプリの権限を業務操作の単位まで分解できない
- 認証ログと実行結果を誰が確認するか決められない
外部の支援を使うと、製品設定の前に現状の接続先と業務フローを並べられます。認証、権限、ログ、責任者を同じ表で確認し、導入後の運用まで含めて要件を固める進め方です。
BinxAI株式会社 | みっちゃくん
BinxAI株式会社のみっちゃくんは、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固めます。一式いくらの見積にせず、要件を整理したうえで詳細な見積を出す点が特徴です。
契約後に要件が動いても、決めた範囲の中で優先順位を入れ替えて対応できます。企画、課題整理、要件整理から開発までを同じ担当が一気通貫で受け持ち、内製化と社内定着まで支援します。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修
よくある質問
Okta Agent SSOは何を管理しますか?
AIエージェントが複数の業務アプリケーションへ接続する際の認証とアクセス管理を扱う機能です。標準プロトコル「Cross App Access」を取り込んでいる点が発表されています。
人のアカウントでAIを動かすと何が問題ですか?
AIの処理と本人の操作が同じアカウントに記録され、実行者を切り分けにくくなります。担当者の異動や退職後に、接続や権限が残る可能性も確認が必要です。
エージェント固有IDには何を紐づけますか?
所有者、管理責任者、接続先、許可する操作、利用期限、承認者を紐づけます。認証ログだけでなく、業務アプリ側の実行結果も確認できる状態にすることが大切です。
複数アプリの権限はどう決めればよいですか?
アプリ単位ではなく、業務上必要な操作に分解して決めます。参照、作成、更新、削除を分け、人の確認が必要な操作には承認を置きます。
Agent SSOを導入すれば監査対応は完了しますか?
完了するとは限りません。誰が責任を負うか、どのログをどの期間確認するか、誤処理時に誰が停止するかを、企業側の運用として定める必要があります。
本記事は2026年8月25日時点で公開されている情報をもとにしています。Okta Agent SSOの提供条件や利用可能な機能は契約前に各社へ確認してください。本記事の内容や支援による成果を保証するものではありません。
Okta Agent SSOの一般提供は、AIエージェントを人のアカウントに相乗りさせる運用から、固有IDを持つ管理対象へ移す選択肢を示しました。まずは1つの業務を選び、誰の代わりに何へアクセスし、いつまで何を実行できるのかを一覧にしてください。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
AnthropicがCompliance APIをリリース 企業のAIガバナンスに必要なものとは
AnthropicがCompliance APIを発表し、Claude CoworkやClaude Codeの利用状況を企業のコンプライアンス管理へ接続しやすくしました。発表内容と、ログ・権限・保存期間・部門別ルールを整える実務の進め方を解説します。
OpenAIがゼロデータ保持を強化 企業AIの安全監視はどう変わる
OpenAIのPrivate Safety Processingをめぐり、ゼロデータ保持と不正利用の安全監視をどう両立するかを整理します。Anthropicとの保持方針の違い、契約・技術・監査で確認すべき項目も紹介します。
AIエージェントの本番化を止めるデータ権限Boxが示した管理の盲点
AIエージェントの本番化で見落とされやすいデータ権限を、Boxの発表を起点に整理します。プロンプトインジェクション対策、実行権限、監査ログ、停止条件を確認し、自社で始める順序と外部支援の判断材料まで紹介します。















