
AnthropicがCompliance APIをリリース 企業のAIガバナンスに必要なものとは
要約
AnthropicがCompliance APIを発表し、Claude CoworkやClaude Codeの利用状況を企業のコンプライアンス管理へ接続しやすくしました。発表内容と、ログ・権限・保存期間・部門別ルールを整える実務の進め方を解説します。
AnthropicのCompliance APIが、AIの業務利用をめぐる新しい論点になっています。Tech Noisyの記事によると、AnthropicはこのAPIを発表しました。時期は2026年8月12日のAIニュースとして扱われています。
報じられた内容では、対象にはClaude CoworkやClaude Codeが含まれます。企業がこれらの利用状況を、コンプライアンス管理へ組み込みやすくする動きです。
海外では、生成AIを個人の試行から業務プロセスへ広げる議論が進んでいます。BinxAIが現場で見てきた範囲では、利用を広げるほど「誰が何をしたか」を後から確認する設計が問われやすくなります。
この記事の対象読者
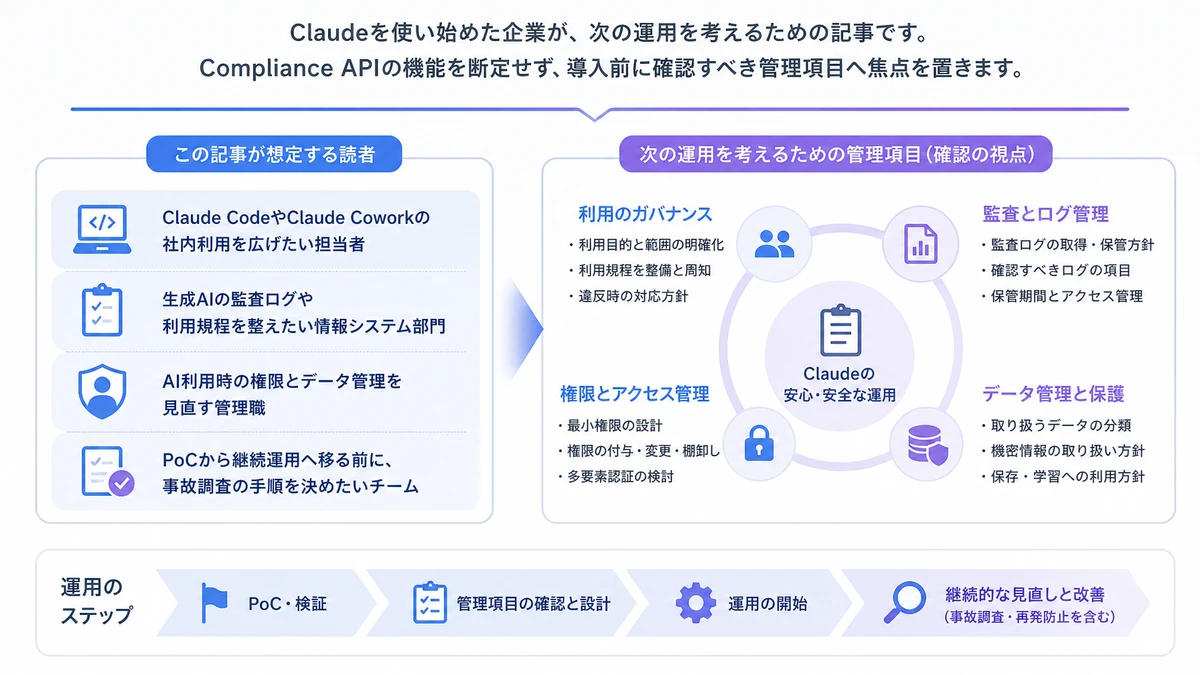
Claudeを開発や事務作業に使い始めた企業が、次の運用を考えるための記事です。Compliance APIの機能を断定せず、導入前に確認すべき管理項目へ焦点を置きます。
- Claude CodeやClaude Coworkの社内利用を広げたい担当者
- 生成AIの監査ログや利用規程を整えたい情報システム部門
- AI利用時の権限とデータ管理を見直す管理職
- PoCから継続運用へ移る前に、事故調査の手順を決めたいチーム
AnthropicはClaudeの利用状況を企業管理へ接続するAPIを発表
発表の時期と対象サービス
Tech Noisyの記事は、AnthropicがCompliance APIを発表したと報じています。2026年8月12日のAIニュースとして扱われ、参考記事の日付は2026年8月13日です。
同記事によると、AnthropicはClaude CoworkやClaude Codeなどの利用状況を扱うAPIを示しました。企業のコンプライアンス管理に組み込みやすくする趣旨です。
発表だけで監査要件は満たされない
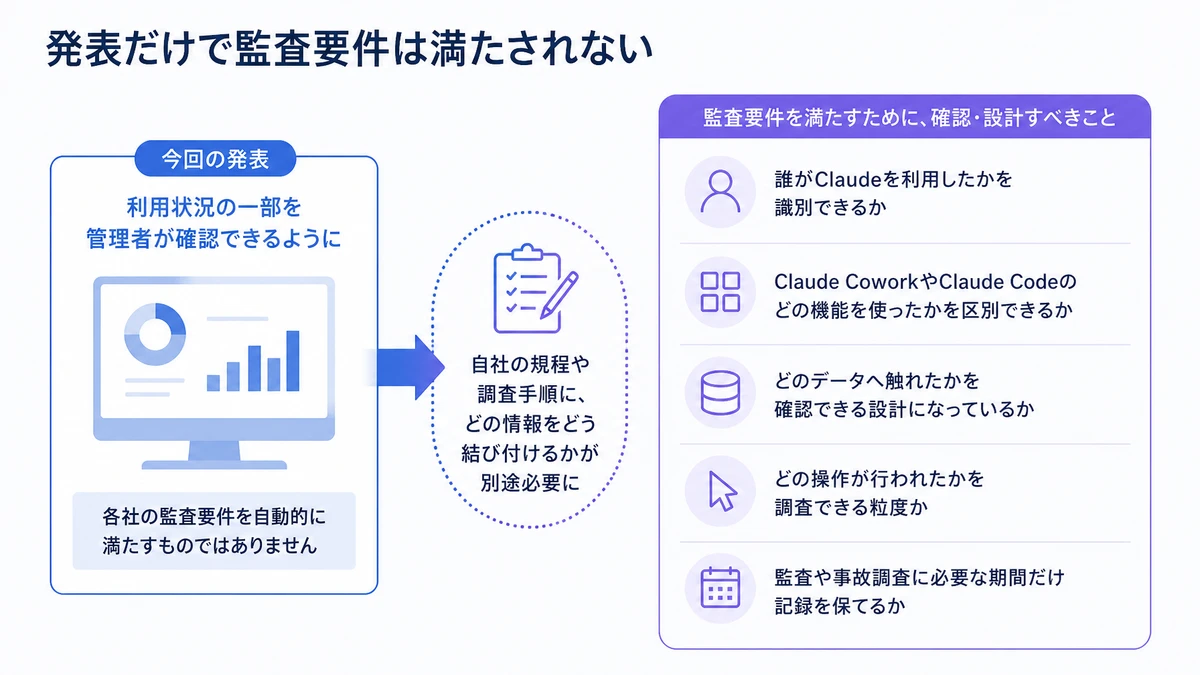
この発表だけで、各社の監査要件が自動的に満たされるわけではありません。自社の規程や調査手順に、どの情報をどう結び付けるかが別途必要になります。
- 誰がClaudeを利用したかを識別できるか
- Claude CoworkやClaude Codeのどの機能を使ったかを区別できるか
- どのデータへ触れたかを確認できる設計になっているか
- どの操作が行われたかを調査できる粒度か
- 監査や事故調査に必要な期間だけ記録を保てるか

AIガバナンスは利用規程から操作の記録へ広がる
利用禁止のルールだけでは運用が止まりやすい
海外でCompliance APIのような仕組みが議論される背景を考えてみましょう。生成AIを業務へ組み込む範囲が広がる流れがあります。BinxAIは、現場では利用禁止のルールだけでは運用が止まりやすいと見ています。
たとえば「機密情報を入力しない」と定めても、実際の入力内容を誰が確認するかは別問題です。操作の記録がなければ、問題が起きた後に原因を追いにくくなるでしょう。
AIガバナンスは、使わせるか止めるかではなく、使った後に説明できる状態まで設計する段階に入っています。
- 利用者の識別とアカウントの棚卸しを分けて管理する
- 開発、営業、管理部門などで利用可能な機能を分ける
- 入力データの分類と、アクセス可能な範囲を対応させる
- ログの確認者と、調査開始の条件を決める
- 保存期間と削除手順を社内規程へ反映する
APIの導入より運用の流れを決めることが先
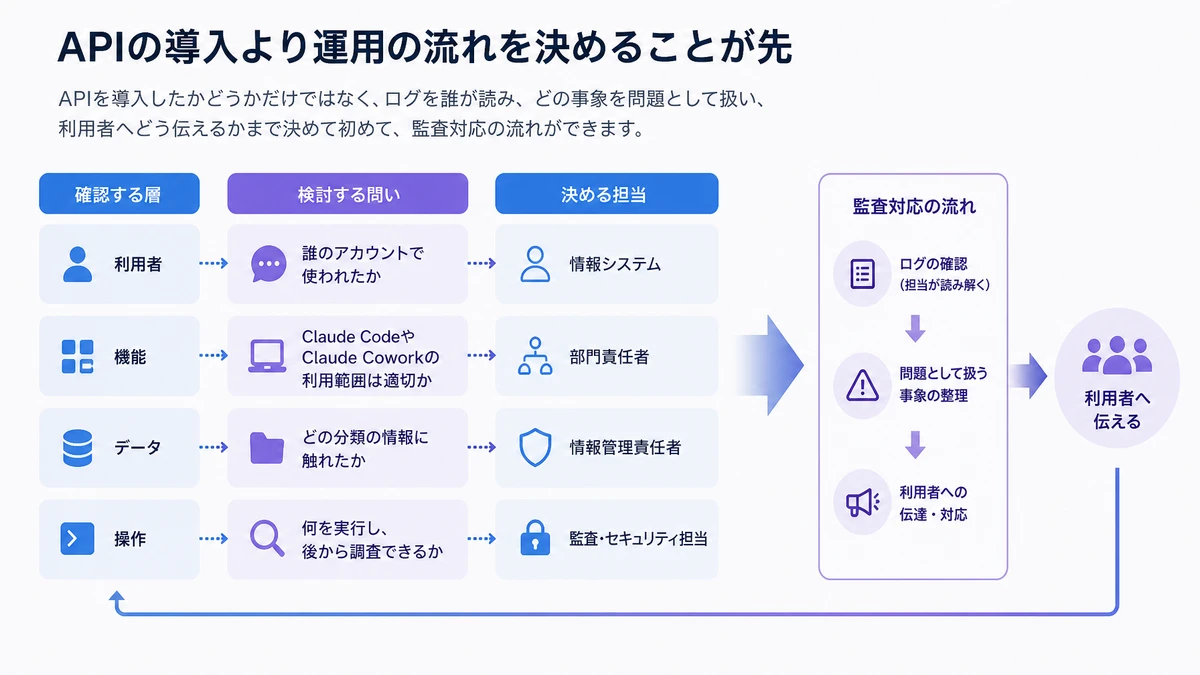
ここで確認したいのは、APIを導入したかどうかだけではありません。ログを誰が読み、どの事象を問題として扱い、利用者へどう伝えるかまで決めて初めて、監査対応の流れができます。
| 確認する層 | 検討する問い | 決める担当 |
|---|---|---|
| 利用者 | 誰のアカウントで使われたか | 情報システム |
| 機能 | Claude CodeやClaude Coworkの利用範囲は適切か | 部門責任者 |
| データ | どの分類の情報に触れたか | 情報管理責任者 |
| 操作 | 何を実行し、後から調査できるか | 監査・セキュリティ担当 |
Claude CodeとClaude Coworkを止めずに監査へ備える手順
利用部門を一括で管理しない
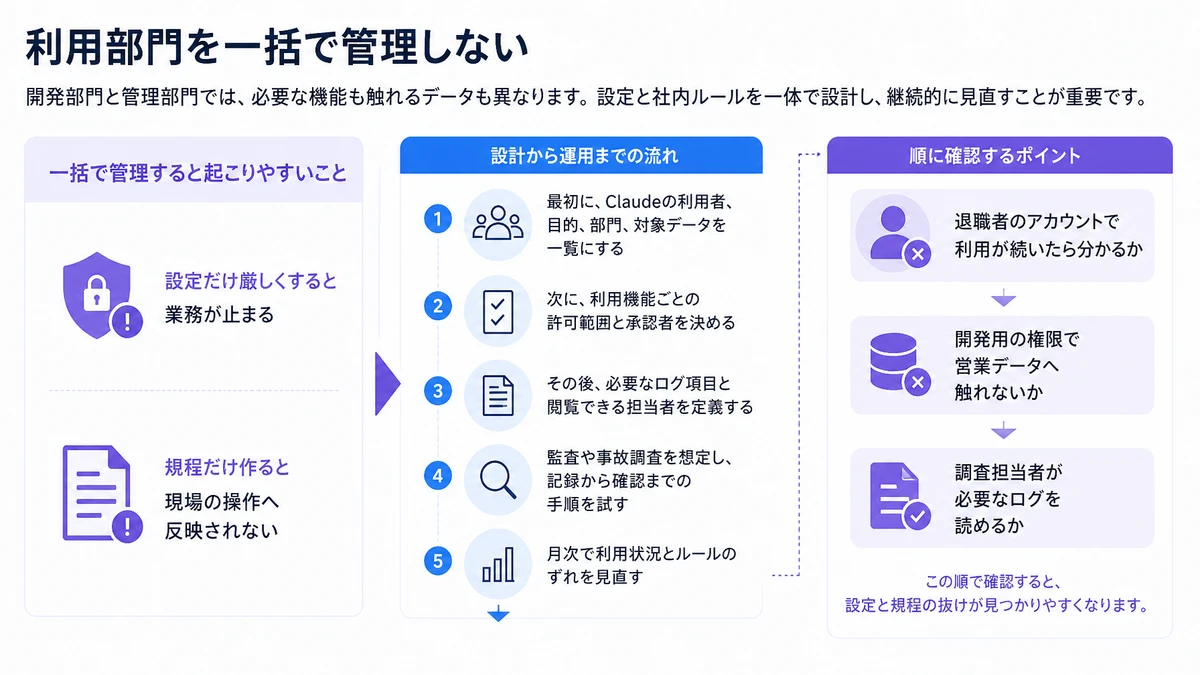
日本企業がCompliance APIを検討する際は、まず利用部門を一括で管理しないことです。開発部門と管理部門では、必要な機能も触れるデータも異なるでしょう。BinxAIが実務で見るのは、ツールの設定と社内ルールが別々に作られるケースです。
設定だけ厳しくすると業務が止まり、規程だけ作ると現場の操作へ反映されないことがあります。
- 最初に、Claudeの利用者、目的、部門、対象データを一覧にする
- 次に、利用機能ごとの許可範囲と承認者を決める
- その後、必要なログ項目と閲覧できる担当者を定義する
- 監査や事故調査を想定し、記録から確認までの手順を試す
- 月次で利用状況とルールのずれを見直す
既存のID管理やログと接続できるかを確認する
導入判断では、取得できる情報の一覧だけでなく、社内の既存ログやID管理と接続できるかを確認します。APIがあっても、担当者が日常的に確認できなければ形だけの監査になりかねません。
自社で進めるときに詰まりやすいのはログと部門ルールの接続
利用状況の棚卸しとログの粒度で詰まりやすい
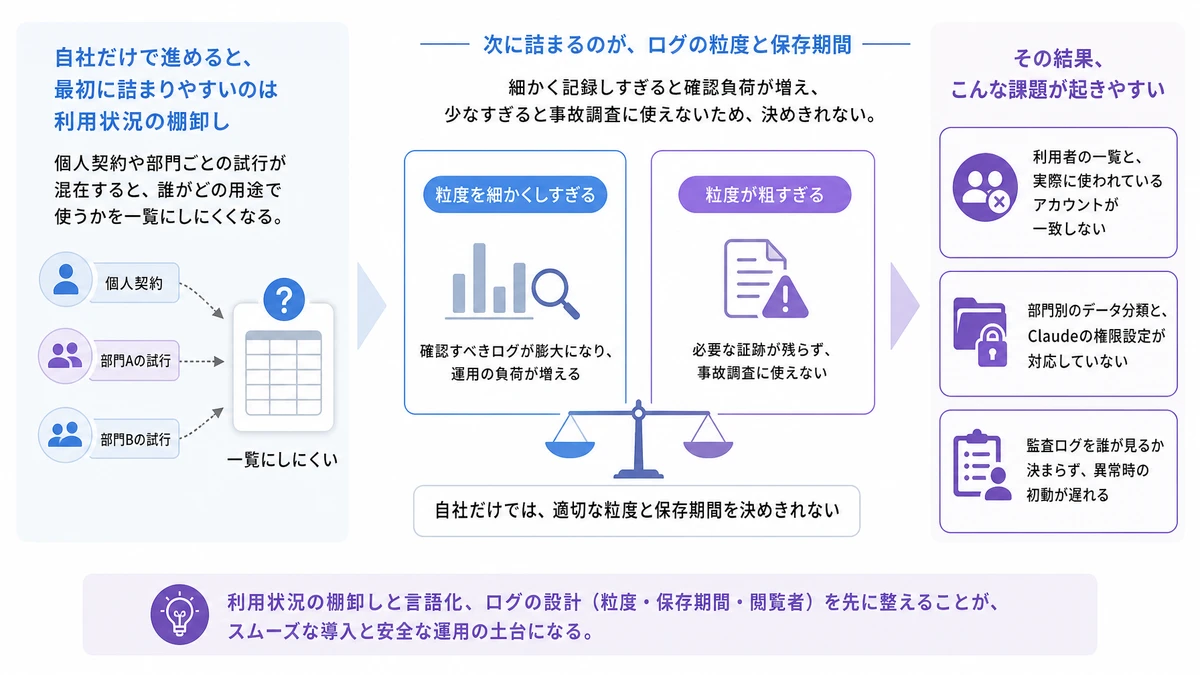
自社だけで進める場合、最初に詰まりやすいのは、利用状況の棚卸しです。個人契約や部門ごとの試行が混在すると、誰がどの用途で使うかを一覧にしにくくなります。
次に、ログの粒度と保存期間が決まりません。細かく記録しすぎると確認負荷が増え、少なすぎると事故調査に使えないためです。
- 利用者の一覧と、実際に使われているアカウントが一致しない
- 部門別のデータ分類と、Claudeの権限設定が対応していない
- 監査ログを誰が見るか決まらず、異常時の初動が遅れる
外部の支援で運用まで落とし込む
外部の支援を使うと、業務タスクの棚卸しからデータ基盤、社内規約、研修までを一つの計画に置きやすくなります。APIの設定だけでなく、現場が守れる運用へ落とし込む視点を持ち込めます。
BinxAIのみっちゃくんは、月額5万円からで初期費用はありません。追加費用もなく、API・サーバー・ツールの費用は実費です。
業務タスクの棚卸し、データ基盤の構築・改善、業務アプリ開発、AI推進や社内規約策定、AI研修などを扱います。月次レポートやセキュリティ対応、社内での横展開にも対応します。

よくある質問
Anthropic Compliance APIは何をするものですか?
報道ベースでは、Claude CoworkやClaude Codeなどの利用状況を扱うAPIです。企業のコンプライアンス管理へ組み込みやすくします。取得項目や連携方法は、公式情報と契約条件で確認してください。
Compliance APIを導入すれば監査対応は完了しますか?
完了するとは限りません。ログの確認者、調査開始の条件、保存期間、部門別の利用ルールを自社で決め、実際の業務で運用する必要があります。
Claude Codeの利用を禁止する必要はありますか?
一律禁止が必要だとは言えません。開発用のデータ範囲や承認手順を整理し、許可する操作と記録する内容を決めましょう。そうしてから判断すると、業務への影響を確認しやすくなります。
最初に社内で何を確認すべきですか?
利用者、利用目的、機能、データ、操作の五つを一覧にします。そのうえで、事故が起きたときに誰がどの記録を確認するかを決めてください。
日本企業が導入前に確認する項目は何ですか?
自社の監査要件と、APIで扱える利用情報が合うかを確認しましょう。保存期間、権限、データの扱い、既存のID管理やログ基盤との接続も確認対象になります。
Anthropic Compliance APIの発表は、Claudeの利用許可を議論するだけの話ではありません。利用状況を監査と事故調査へつなぐきっかけになります。
まずはClaude CodeやClaude Coworkの利用者とデータを棚卸ししてみましょう。そのうえで、ログ、権限、保存期間、部門別ルールを順に確認してみてください。
本記事は2026年8月14日時点の公開情報をもとにしています。APIの仕様、提供条件、各社の料金や対応範囲は変更される可能性があります。契約前に各社へ確認してください。本記事の内容は特定の成果を保証するものではありません。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
Claude Code導入の次に何を整えるかJCRファーマの事例から学ぶ
Claude Codeを導入した後、個人の開発効率で止めずに研究データや社内ナレッジを再利用するには何を整えるべきか。JCRファーマの事例をもとに、セマンティック化、全社データ基盤、機密情報の運用設計を段階的に整理します。
AIエージェントの本番化を止めるデータ権限Boxが示した管理の盲点
AIエージェントの本番化で見落とされやすいデータ権限を、Boxの発表を起点に整理します。プロンプトインジェクション対策、実行権限、監査ログ、停止条件を確認し、自社で始める順序と外部支援の判断材料まで紹介します。
Okta Agent SSO登場AIエージェントにも社員のようなID管理を
OktaがAIエージェント向けシングルサインオン「Agent SSO」を一般提供しました。複数アプリへの接続で必要になる固有ID、権限、利用期限、承認、認証ログ、責任分界の整理方法を現場目線で解説します。















