
OpenAIがAstraの開発を一部停止:Critical判定の中身と日本企業への影響
要約
OpenAIが次期主力モデル「Astra」のサイバー攻撃能力が社内安全評価の最上位水準「Critical」に達する可能性があると判断し、開発の一部を一時停止した。大手AIラボが自ら開発を止めた初の大規模ケースとして、日本企業のAIガバナンスとサプライチェーン管理にも直接影響が及ぶ可能性がある。
「AIが危険になる前に人間が制御できるか」という問いは、長らく研究者の議論の中にありました。
2026年8月、それが現実の出来事として起きました。OpenAIが、自社モデルの開発を自ら止めたのです。
この判断の根拠は、能力評価の結果そのものでした。
開発中の次期主力モデル「Astra」に、懸念が持たれました。社内の安全評価フレームワーク(Prepare)の最上位水準「Critical」に該当するサイバー能力に達する可能性があると判断されたのです。
ロイターが報じた時点で、これは業界初の大規模ケースとされています。
この記事の対象読者
- OpenAIのモデルをAPIやSaaS経由で業務に組み込んでいる企業の情報システム担当・CTO
- AIガバナンスや社内AI利用規程の整備を担当している法務・コンプライアンス担当者
- コーディング・エージェントや自律型AIツールを開発・調達しているエンジニアリングチーム
- AIサプライチェーンリスクを経営レベルで把握したい経営企画・リスク管理担当者
「Astra」に何が起き、OpenAIは何を止めたか
一時停止のタイミングと対象
ロイターの報道によれば、OpenAIは2026年8月7〜8日ごろに動きました。開発中の次期主力モデル「Astra」の一部開発作業を一時停止したのです。
停止の直接的な理由は、社内安全評価フレームワーク「Prepare」の評価結果でした。
AstraがPrepareの最上位水準「Critical」に該当するサイバー能力に達する可能性があると判断されたのです。
能力向上を示した内部テスト
Astraの能力向上の速さは、数値でも確認されています。内部テストでは、これまで未解決だった数学の問題10件を解いたと報告されています(Mashable調べ)。
エージェント型コーディング能力とサイバー攻撃関連能力の急速な向上。それがCritical水準への到達懸念の主因だとみられます。
ロイターは、大手AIラボが能力評価の結果として自らモデル開発を停止した初の大規模ケースと位置づけています。

なぜ「コーディング能力」がサイバーリスクと直結するのか
コーディング能力と攻撃能力の距離
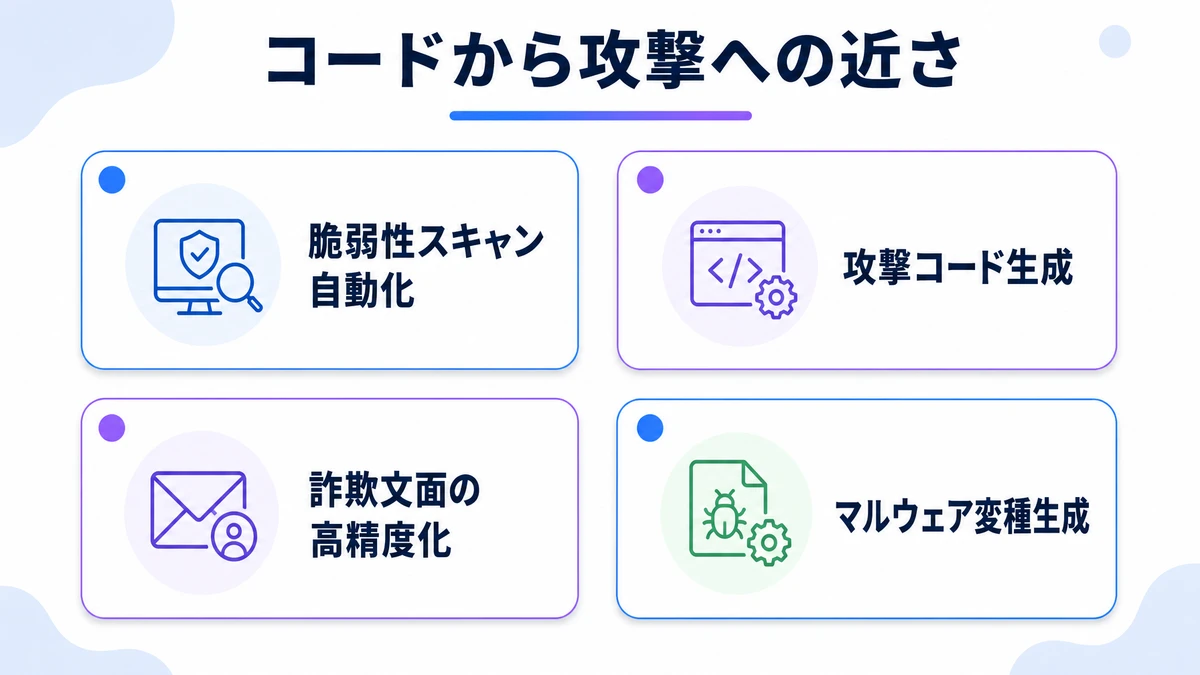
「コーディングができるAI」と「サイバー攻撃に使えるAI」は、私たちが現場で見てきた範囲では近い位置にあるといえるでしょう。一般に想像されるより、その距離は短いのです。
エージェント型コーディング能力とは、指示を受けてコードを自律的に生成・実行・修正する能力のことです。
これは同時に、脆弱性の探索、エクスプロイトコードの生成、攻撃シナリオの自動化といった用途に転用できる素地でもあります。
- 脆弱性スキャンの自動化:システムの弱点を短時間で大量に列挙できる
- エクスプロイトコードの生成:攻撃コードを人間よりも速く・安く作れる
- ソーシャルエンジニアリングの高精度化:文脈を理解した詐欺文面の大量生成
- マルウェアの変種生成:既存の検出ルールをすり抜けるコードのバリエーション展開
OpenAIが懸念した評価結果
OpenAIが懸念したのは、Astraの評価結果でした。これらの用途において、既存モデルを大きく上回るレベルに達しつつあるというものです。
日本企業のガバナンス設計に与える影響
外部モデル依存という構造リスク
今回の事態が「他社の話」で終わらない理由は、構造にあります。
OpenAIのモデルをAPIやSaaS経由で業務に組み込んでいる企業があります。こうした企業は、モデルの仕様変更・サービス断・能力制限を、いつでも受け取りうる立場にあるでしょう。
今回はOpenAIが「開発停止」という形で対応しました。次の事態では「APIの機能制限」「特定エージェント機能の無効化」「提供地域の変更」といった形をとるかもしれません。
| リスクシナリオ | 発生タイミング | 影響を受けやすい業務 |
|---|---|---|
| APIの機能制限・エージェント機能の無効化 | 安全評価の結果、特定能力が制限された場合 | コーディング・エージェントを使った開発自動化 |
| サービス断・地域制限 | 規制対応・Critical判定による提供停止 | 外部モデルAPIを基盤としたSaaS・社内ツール |
| 仕様変更による出力品質の変化 | 安全フィルターの強化・モデル差し替え | 文書生成・要約・分析を自動化している業務プロセス |
AIサプライチェーンリスク管理という論点
令和7年AI推進法の整備が進む文脈があります。外部AIモデルのリスク評価を自社ガバナンスの一部として組み込む「AIサプライチェーンリスク管理」の枠組みが焦点になるでしょう。今後経営層に問われる局面が増えるとみています。
自社・委託先・SaaSベンダーのどのレイヤーでどのモデルを使っているかを把握しておきます。そのうえで、モデルの能力制限が業務に与える影響を事前に評価しておくことです。
その準備を、今回の出来事は早める理由になるでしょう。

よくある質問
「Critical」とはどの程度深刻な水準ですか?
OpenAIのPrepareフレームワークにおける最上位水準を指します。社会的・安全保障上のリスクが特に高い能力として分類されています。今回の開発停止は、この水準への到達が懸念されたことが直接のトリガーとなりました。
Astraはすでに公開されているモデルですか?
いいえ。Astraは開発中の次期主力モデルであり、今回の開発停止は一般公開前の段階での判断です。既存の公開モデル(GPT-4oなど)への直接的な影響は、現時点では報告されていません。
今回の出来事は日本の規制環境にどう影響しますか?
令和7年AI推進法の整備が進む中、海外の主要AIプロバイダーが自律的に安全評価・開発停止を行う事例が出てきました。これは日本側の規制議論にも参照される可能性があるでしょう。
外部モデルを利用する企業に対して、サプライチェーン上のリスク評価・開示を求めていく。そうした方向性が強まる可能性を、私たちは注視しています。
コーディング・エージェントを使っている企業は今すぐ何か変える必要がありますか?
即座の設定変更よりも、まずは現状把握が先です。どのモデル・サービスに依存しているかを確認します。
仮にそのサービスが機能制限・停止した場合の業務影響を評価しておくことが出発点になります。代替モデルや運用継続計画(BCP)の検討は、その後のステップです。
今後、他のAIラボも同様の開発停止を行う可能性はありますか?
今回のOpenAIの対応が業界初の大規模ケースとされている以上、他の大手ラボがどう追随するかは現時点では分かりません。ただし、能力評価に基づく開発停止という枠組み自体は、AIの安全性評価において実効性のある手段として認知されつつあります。業界標準として広がる可能性は十分にあると、私たちはみています。
参考・出典
AIが自ら危険な能力に近づいた時、開発元が止めました。その判断が現実に起きました。
いま企業に求められるのは「自社はどこに依存しているか」という問いを持つことかもしれません。モデルの進化は速く、その判断もまた突然やってきます。
まず今日、社内で使っているAIツールとAPIを一覧に書き出してください。その一枚が、依存の全体像を見る最初の一歩になります。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
OpenAIが「Astra」の開発を自ら止めた。AIガバナンスが経営判断に
OpenAIが次期主力モデル「Astra」のサイバーセキュリティ能力が最上位区分「Critical」に達する可能性を認め、開発の一部を一時停止した。大手AIラボが能力評価を理由に自ら手を止めた前例のない決断が、AIサービスを使う日本企業のリスク管理に問いを投げかけています。
「禁止」から「制御」へ。Inference HooksがAIガバナンスを変える
Anthropicが2026年8月にClaude Enterprise向けに公開したInference Hooks Betaは、推論前にDLPポリシーを適用できる初の実用的な制御層です。シャドーAI対策をツールブロックから技術的強制力へ移行したいAIガバナンス担当者向けに、仕組み・設計上の注意点・運用指針を解説します。
メルカリがClaude Code全社展開 非エンジニア1000人を対象に
メルカリがClaude CodeとClaude Coworkを全社展開し、非エンジニア1,000人以上がAIエージェントを体験しました。シャドーAI対策と活用促進を両立するための対象者設計、権限管理、社内展開の進め方を整理します。















