
「禁止」から「制御」へ。Inference HooksがAIガバナンスを変える
要約
Anthropicが2026年8月にClaude Enterprise向けに公開したInference Hooks Betaは、推論前にDLPポリシーを適用できる初の実用的な制御層です。シャドーAI対策をツールブロックから技術的強制力へ移行したいAIガバナンス担当者向けに、仕組み・設計上の注意点・運用指針を解説します。
この記事の対象読者
- 生成AIの全社禁止から条件付き許可への移行を検討しているAIガバナンス担当者
- Claude EnterpriseのInference Hooks Betaを評価・導入検討しているセキュリティ・インフラエンジニア
- DLPポリシーと生成AI利用の整合性をどう取るか技術判断を求められているCISO・情報システム責任者
- シャドーAIの実態を把握しつつも、禁止以外の手段を探しているコンプライアンス担当者
「全社禁止通達」が機能しなくなってきた理由
私たちが見てきた範囲では、生成AIを「全社禁止」にしている企業でも従業員がAIツールを使う例が多い。個人スマートフォンや自宅ネットワークからの利用です。
ネットワークレベルのブロッキングは、社内Wi-Fiや管理端末の範囲でしか機能しません。リモートワークが定着した今、その境界はかなり曖昧になっています。
利用禁止通達も、帰属意識の高い一部の社員には効きます。ただ「業務を効率化したい」という実務的な動機には抗えないことが多い。
この状況を変えうるのが、推論サイクルそのものに制御を挟み込むというアプローチです。

Inference Hooksの仕組みと推論前DLPの設計
Anthropicは2026年8月5日、Inference Hooks Betaを公開しました。Claude Enterprise向けの機能です。
claude.ai・Claude Cowork・Claude Codeの推論前のタイミングで動きます。組織側のセキュリティサーバーにallow/deny判定を問い合わせる仕組みでしょう。
フローを整理すると、次のような流れになります。
- 1. プロンプト送信: 従業員がClaude Enterpriseにプロンプトを入力する
- 2. フック発火: Claudeが回答生成を開始する前に、Inferene Hookが起動する
- 3. 組織側サーバーへの照合: プロンプト内容が企業のセキュリティサーバーに送られ、DLPポリシーと照合される
- 4. allow/deny判定: 組織側サーバーが許可または拒否の判定を返す
- 5a. 許可の場合: Claudeが通常通り推論を実行し、回答を生成する
- 5b. 拒否の場合: Claudeは回答を生成せず、ポリシー違反として処理される
この設計の核心は「判定の主体が企業側にある」という点。Anthropicのモデル側ではなく、組織自身のDLPポリシーが判断を下します。
従来のAI安全性機能の多くは、モデル自体のトレーニングや出力フィルタリングで制御を行う。しかしInference Hooksでは、企業が自社のコンプライアンス基準やデータ分類ルールをそのまま適用できます。
| 制御方式 | 制御の主体 | ポリシーの柔軟性 | バイパスのリスク |
|---|---|---|---|
| 利用禁止通達 | 人(規則) | 高(文書で定義) | 高(個人デバイス経由) |
| ネットワークブロッキング | IT部門 | 低(URL/IPベース) | 中(VPN・モバイル回線) |
| モデル組み込みフィルター | AIベンダー | 低(汎用的な設定) | 低(ただし企業固有ルール非対応) |
| Inference Hooks(推論前フック) | 企業自身 | 高(自社DLPポリシー直接適用) | 低(推論前に強制適用) |
サンフランシスコ拠点のAnthropicは、安全性研究と商用製品開発を並走させてきた組織。Constitutional AIなどの研究がその代表例です。
今回のInference Hooksは、その設計思想を「制御可能なエンタープライズ展開」という形で技術層に落とし込んだものと見られます。
同社は同時期にClaudeウォーターマーク(透かし)機能の導入も進めています。「安全に配備し継続運用できる業務基盤」へと製品戦略の軸足を移していることが鮮明でしょう。
設計で陥りやすい三つの落とし穴
Inference Hooksの仕組みは明快。ただ実際に企業が設計・運用する段階では、見落としやすい問題がいくつかあります。
フックのレイテンシが体験を壊す
推論前に組織側サーバーへの照合が入るため、プロンプト送信から回答生成開始までの時間が伸びます。照合サーバーが遠い場所にある場合やDLPポリシーの処理が重い場合、利用者には「遅いAI」という体験になりかねません。
設計段階でレイテンシ要件を定めましょう。照合サーバーの配置・スペック・キャッシュ戦略を先に決めておくことが求められます。
false positiveが現場の信頼を損なう
DLPポリシーは「機密情報を含む可能性のある文字列」をパターンマッチする場合が多い。無害なプロンプトを誤検知することがあります。拒否が多すぎると、従業員は「使えないツール」と判断してシャドーAI利用に戻るでしょう。
false positiveが発生した際の申請フローを用意しましょう。ポリシー調整のサイクルもあらかじめ運用設計に組み込んでおく必要があります。
判定サーバーの配置とデータ主権
プロンプト内容が組織側サーバーに送られる以上、その通信経路とサーバーの配置がデータ主権の問題に直結します。
個人情報保護法やGDPR対象の個人データを含む業務では注意が必要です。判定サーバーが適切なデータ処理者として位置づけられているか確認しましょう。
クラウド上に判定サーバーを置く場合はリージョン選定、オンプレミスに置く場合は可用性設計が問われます。DLP製品の既存アーキテクチャと整合するかを早期に確認する必要があります。
実装と運用の指針:「禁止」から「設計」への移行ステップ
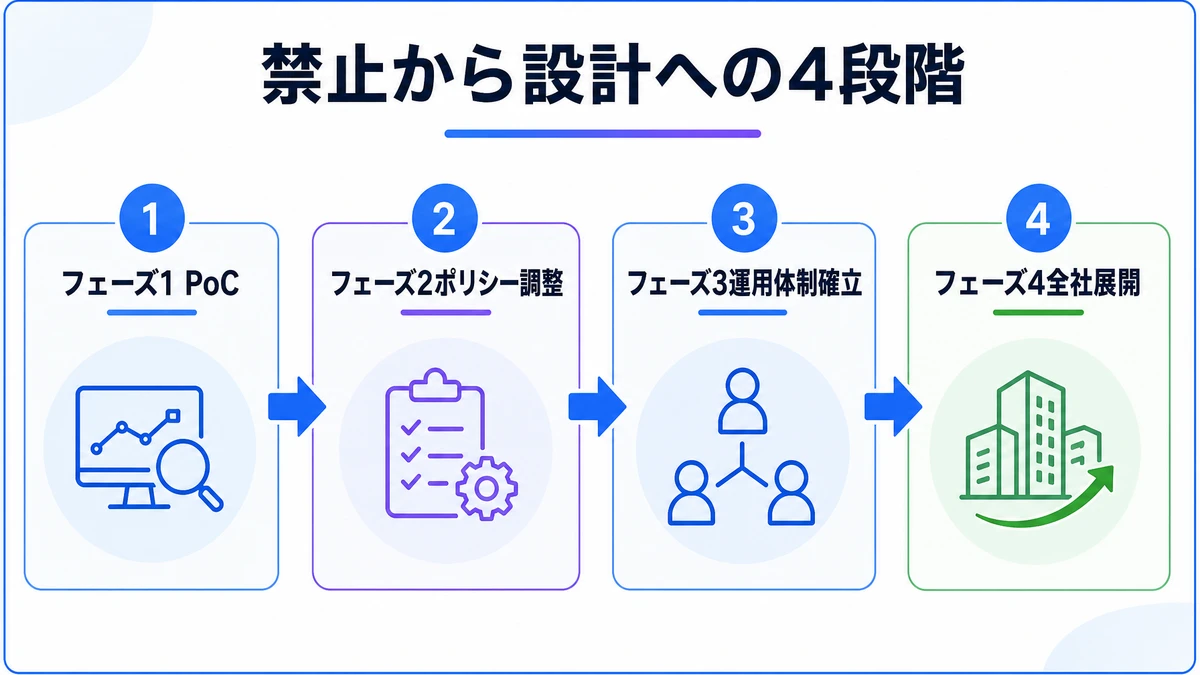
Inference Hooksの導入を技術的に検討する際、いきなり全社展開ではなく段階的な評価が現実的です。
- フェーズ1(PoC): 特定のチーム・ユースケースに限定してフックを有効化。ログを取りつつ、false positiveの傾向を把握する
- フェーズ2(ポリシー調整): ログから誤検知パターンを分析し、DLPポリシーをチューニング。拒否時のユーザー向けフィードバックメッセージを設計する
- フェーズ3(運用体制の確立): ポリシー変更の承認フロー、インシデント時のエスカレーションパス、定期レビューのサイクルを正式に定める
- フェーズ4(全社展開): 判定サーバーの冗長化・可用性確認を経て、Claude Enterprise利用者全体に適用する
ポリシー設計では「何を許可するか」を先に定義します。機密区分の高いデータのパターンを明確にし、それ以外は原則allowとする設計がおすすめ。
拒否が発生した際、利用者に「なぜ拒否されたか」を伝えるメッセージ設計も運用上の重要な要素でしょう。具体的なヒントを返すと、利用者が自己修正しやすくなります。
運用開始後は、拒否件数・false positive率・エスカレーション件数を月次でモニタリングしましょう。数字を可視化するダッシュボードを用意することをお勧めします。

よくある質問
Inference HooksはClaude Enterprise以外でも使えますか?
現時点で公開されている情報では、Claude Enterprise向けの機能として提供されています。claude.ai・Claude Cowork・Claude Codeでの利用が対象として示されているところ。APIを直接利用する開発者向けの展開については、Anthropicの公式アナウンスを確認するのが確実でしょう。
既存のDLP製品(Symantec DLP、Microsoft Purviewなど)と連携できますか?
Inference Hooksは組織側のセキュリティサーバーにallow/deny判定を問い合わせる仕組みです。その判定ロジックを既存のDLPエンジンと接続するアダプターを自社で実装することは技術的には考えられます。
ただAnthropicがどの製品との公式インテグレーションを提供するかは現時点では未公表。自社のDLPスタックとの統合可否は、Betaの詳細ドキュメントで確認してください。
フックがdeny判定を返した場合、プロンプト内容はどこに記録されますか?
判定を行うのは組織側の照合サーバーです。プロンプト内容のログをどこに・どれだけ保持するかは、基本的に企業側のアーキテクチャ設計によるところ。データ保持ポリシー・アクセス制御・暗号化の要件は、自社のコンプライアンス基準に合わせて設計する必要があります。
推論前フックとClaude自体の安全性機能は重複しませんか?
重複ではなく、補完的な関係にあります。Claudeのモデル組み込みの安全性機能は有害コンテンツの生成を防ぐ汎用的なもの。
Inference Hooksは企業固有のDLPポリシーを適用するための層です。「この社員番号フォーマットを含むプロンプトは拒否」などが例。両者は異なるレイヤーで動作します。
Beta機能をプロダクション環境に展開するリスクをどう考えればよいですか?
Betaの仕様は変更される可能性があります。フォールバック挙動やSLAの有無、エラー通知の仕組みを事前に確認することが先決でしょう。
照合サーバーがダウンした場合に許可するか拒否するかの定義も含みます。限定チームでのPoCを経て本番展開を判断する段階的なアプローチが現実的です。
Anthropicが提供したInference Hooks Betaは、ガバナンス転換を技術層で具体化した手段。「禁止する」から「制御しながら使わせる」への移行を可能にします。
推論前DLPは今後のエンタープライズAI展開の標準的な要素になっていく可能性があります。
まず今日、自社で「何を拒否したいか」の機密区分を一つ書き出してください。そのリストが、PoCで検証すべきDLPポリシーの出発点になります。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
メルカリがClaude Code全社展開 非エンジニア1000人を対象に
メルカリがClaude CodeとClaude Coworkを全社展開し、非エンジニア1,000人以上がAIエージェントを体験しました。シャドーAI対策と活用促進を両立するための対象者設計、権限管理、社内展開の進め方を整理します。
OpenAIがAstraの開発を一部停止:Critical判定の中身と日本企業への影響
OpenAIが次期主力モデル「Astra」のサイバー攻撃能力が社内安全評価の最上位水準「Critical」に達する可能性があると判断し、開発の一部を一時停止した。大手AIラボが自ら開発を止めた初の大規模ケースとして、日本企業のAIガバナンスとサプライチェーン管理にも直接影響が及ぶ可能性がある。
Claudeが全出力に透かしを義務化 日本企業のAIガバナンスが問われる理由
Anthropicが2026年8月11日、Claudeが生成するテキスト・画像に不可視透かしを導入すると発表しました。EU AI法第50条への対応ですが、適用範囲は日本を含む全世界。APIを使った自社サービスも対象になるため、シャドーAI管理から顧客向け開示方針まで、即時の見直しが必要になるポイントを整理します。















