
個人情報保護委員会がAI開発の運用ルールづくりへ 企業が今すぐ整えるべきこと
要約
個人情報保護委員会が進めるAI開発向けの個人情報利用ルールを、規制緩和だけでなく企業の運用設計として整理します。RAGやFine-tuningのデータ棚卸し、委託先確認、安全管理の進め方を解説します。
個人情報保護委員会が、AI開発で個人情報を扱う場合の運用ルールづくりに向かう動きを見せています。個人情報保護法の改正議論では、AI開発を目的とする利用の扱いが論点になっているのは確かでしょう。
企業にとっては、規制が緩むかどうかだけを追うと準備が止まりがち。実際には、顧客情報や従業員情報をどの目的で、どの環境へ渡し、いつ削除するかを決める作業が先に必要です。
この記事の対象読者
- 顧客情報をAI開発に活用したい企業
- 社内データでRAGを構築する企業
- 個人情報を含むデータを外部委託する企業
- AI開発の法務リスクを整理したい企業
- 改正個人情報保護法への準備を進める企業
AI開発の個人情報利用を巡る動き
検討されている制度の範囲
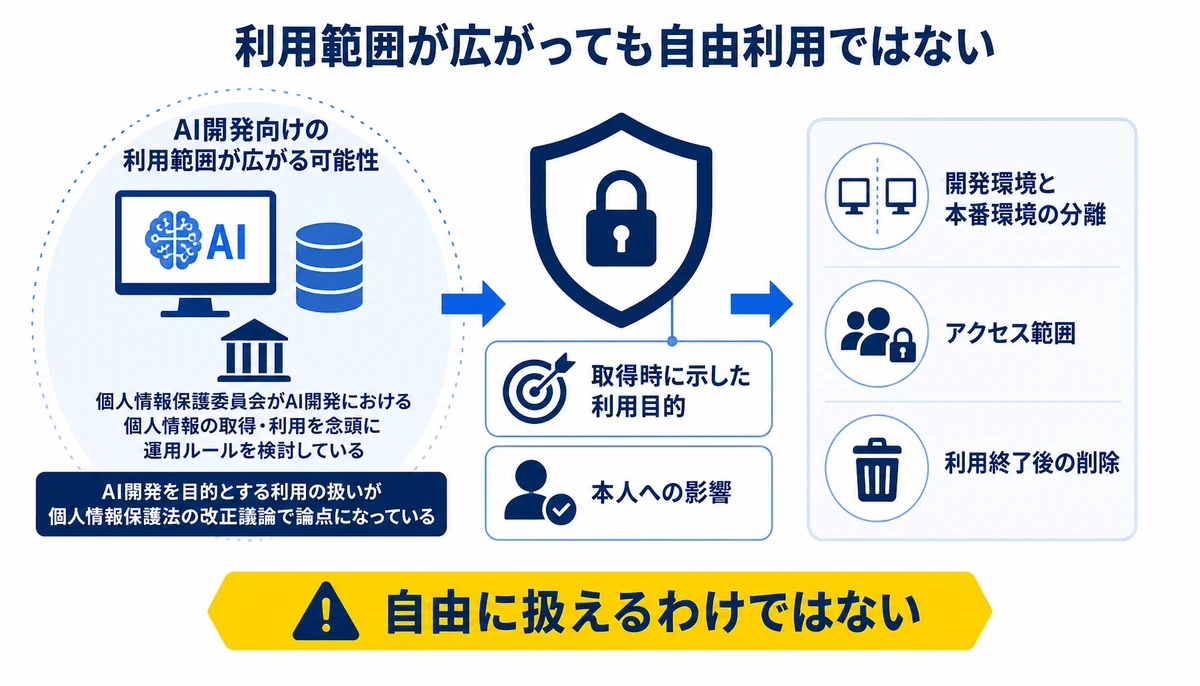
今回の動きは、個人情報保護委員会がAI開発における個人情報の取得・利用を念頭に、施行後の具体的な運用ルールを検討するものとして受け止められています。対象になり得るのは、生成AIの学習や評価だけではありません。
社内文書を検索して回答するRAGや、特定業務向けにモデルを調整するFine-tuningも、個人情報を含むデータを扱う場面があります。制度上の利用可能性と、社内で安全に運用できる状態は別に確認する必要があります。
- 誰の情報を含むデータか
- AI開発で使う利用目的は何か
- 開発環境と本番環境を分けているか
- 社内外の誰がアクセスできるか
- 利用終了後にどう削除するか
制度上の利用範囲が広がっても、データを自由に扱えるという意味にはなりません。企業は、個人情報の取得時に示した目的との関係や、本人への影響を確認しながら運用を組み立てることになります。

RAGとFine-tuningのデータ棚卸し
RAGで管理が必要になる理由
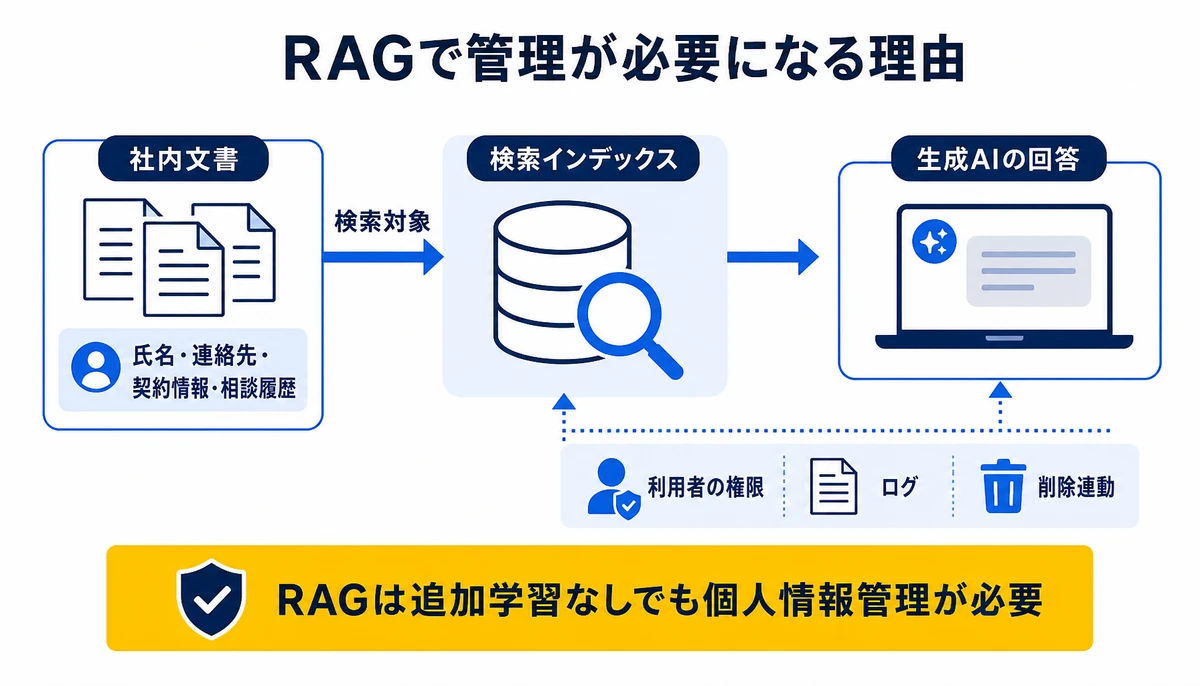
RAGは、社内文書などを検索して生成AIの回答に利用する構成です。検索対象の文書に氏名、連絡先、契約情報、相談履歴が含まれている場合、モデルを追加学習しなくても個人情報の管理が必要になります。
Fine-tuningで確認が必要な項目
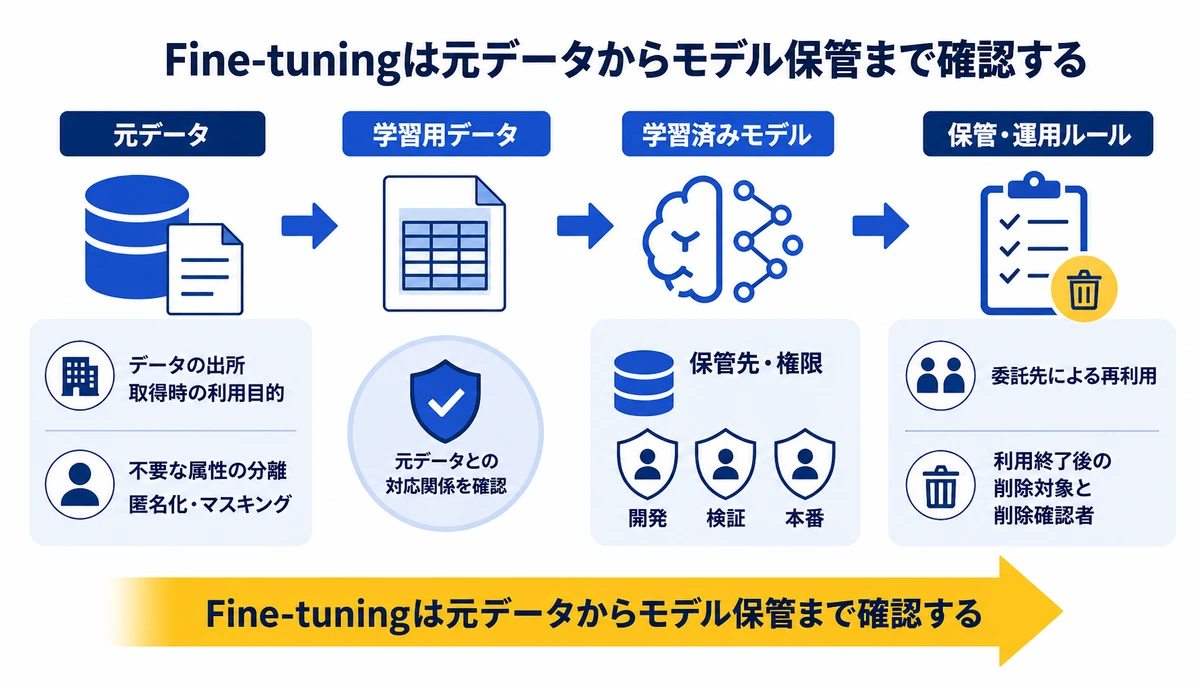
Fine-tuningは、既存のAIモデルを特定のデータで追加調整する方法です。学習用データとして加工した後も、元データとの対応関係や、学習済みモデルの保管先を確認しなければなりません。
- データの出所と取得時の利用目的を記録する
- 個人情報と業務上不要な属性を分ける
- 匿名化やマスキングの処理内容を確認する
- 開発・検証・本番の保存場所と権限を分ける
- 利用終了後の削除対象と削除確認者を決める
棚卸しでは、ファイル名だけを並べても判断できません。たとえば顧客対応ログなら、取得元、含まれる項目、利用目的、検索対象にする範囲、更新担当者まで1行で追える状態にしたいところです。
RAGでは回答画面の権限だけでなく、検索インデックスへのアクセスも確認対象。Fine-tuningでは、学習データの持ち出しや、委託先のモデル改善への再利用条件も見逃せません。
安全管理と委託先の確認項目
社内の運用体制を整える
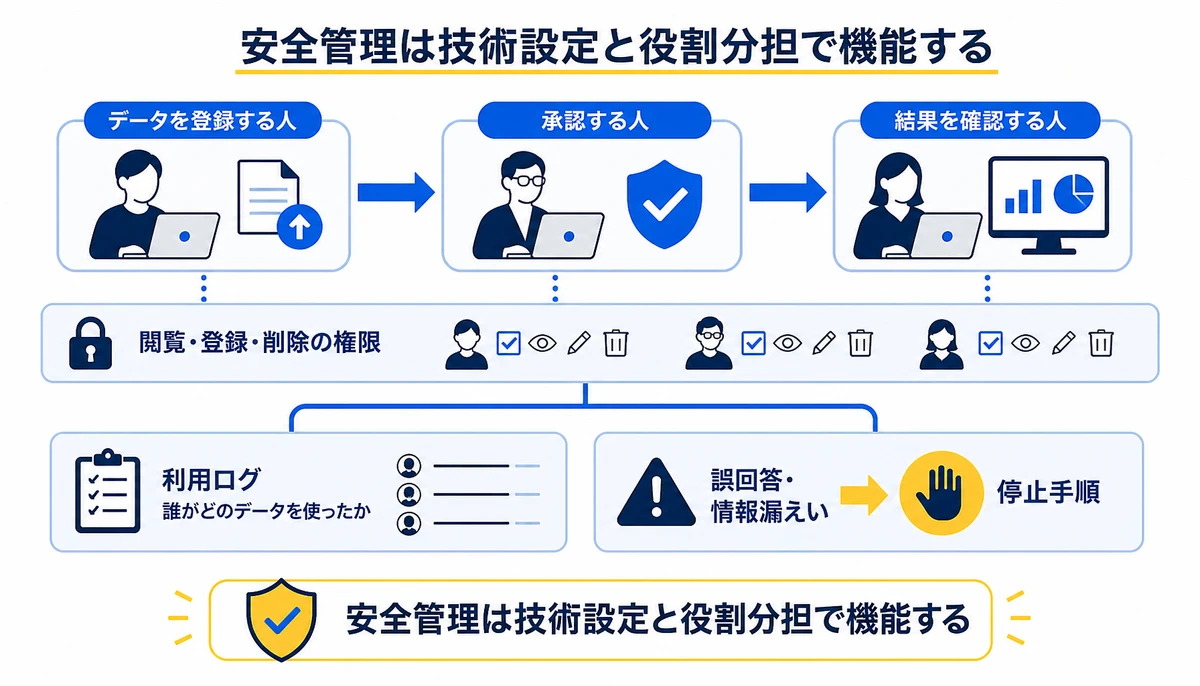
個人情報をAI開発に使う場合、安全管理措置は技術設定だけでは完結しません。データを登録する人、承認する人、結果を確認する人を分け、異常時に止められる手順まで用意します。
- 入力できるデータの種類と禁止データを定義する
- 利用者ごとに閲覧・登録・削除の権限を設定する
- ログを残し、誰がどのデータを使ったか追跡する
- 誤回答や情報漏えいを見つけた際の停止手順を決める
- 委託終了時の返却・削除と確認方法を文書化する
委託先を確認するときは、サービス名だけで判断しないことが必要です。データの保管地域、再委託の有無、入力情報の学習利用、バックアップの削除、事故発生時の連絡経路を個別に確認します。
契約書に安全管理の文言があっても、現場の操作と一致しなければ管理は機能しません。委託先へ渡す項目を限定し、テスト用データで検証してから本番データへ移る段階設計が考えられるでしょう。
委託先の確認は、契約締結時だけでなく、モデル更新や保存先変更の前にも実施します。変更を受け取る窓口と、再確認が必要な条件をあらかじめ決めておくと、運用が途切れにくくなります。
企業が先に整える運用ルール
小さく始めて手順の不備を見つける
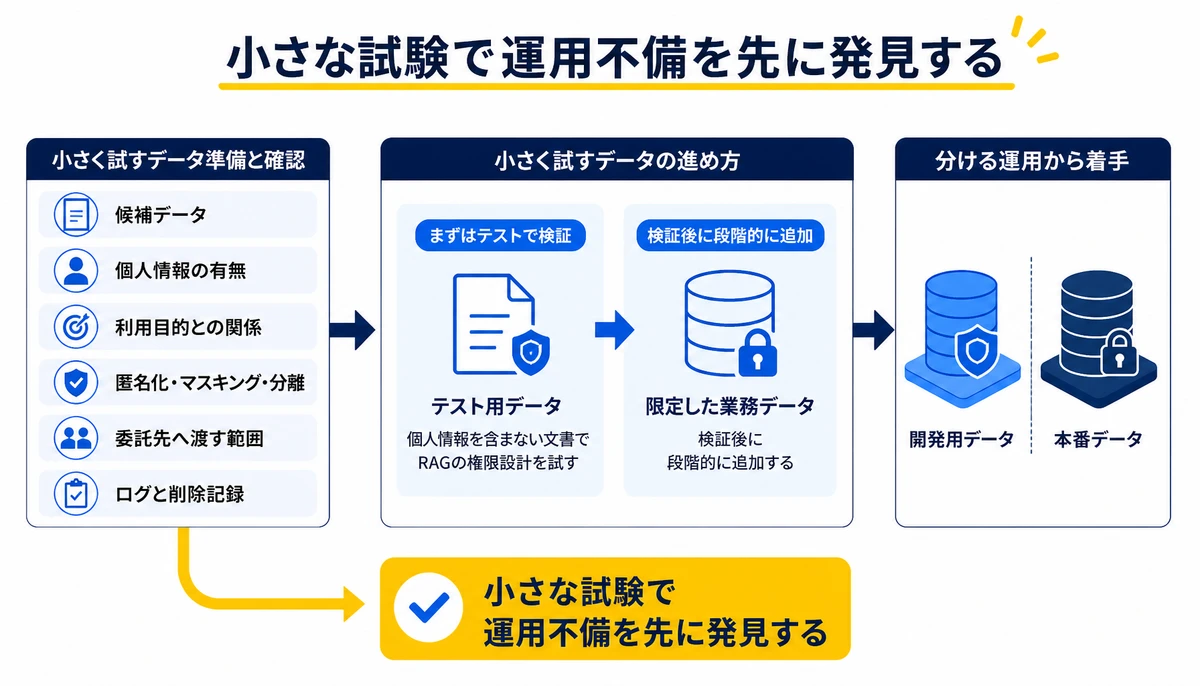
法改正の施行を待つ企業では、制度の確定後にデータ調査とシステム改修が重なりやすくなります。まずはAI開発に使う可能性があるデータを集め、利用可否を判断する流れを小さく試します。
- 候補データを一覧化し、個人情報の有無を確認する
- 利用目的とAI開発の関係をデータ単位で整理する
- 匿名化・マスキング・分離の方法を選ぶ
- 委託先へ渡す範囲と契約上の条件を確認する
- 試験利用後にログと削除記録を点検する
最初から全社データを対象にする必要はありません。たとえば個人情報を含まない文書でRAGの権限設計を試し、その後に限定した業務データを追加する進め方なら、手順の不備を見つけやすいでしょう。
運用ルールには、禁止事項だけでなく例外時の判断も記載します。緊急対応で個人情報を含むログを共有する場合の承認者や、誤登録したデータを削除する担当者が決まっているかも確認が必要です。

自社で進める際に詰まりやすい箇所
自社で棚卸しを始めると、データの所有者が分からない、利用目的の記録が古い、委託先の再利用条件を確認できないといった問題が起きることがあります。RAGの検索インデックスやバックアップが一覧から漏れる場合もあります。
- 同じ顧客情報が複数のシステムやファイルに分散している
- RAGの検索対象と元文書の削除連動が確認できない
- Fine-tuning後のモデルや評価データの保管場所が曖昧になっている
- 委託先の再委託・再利用・削除条件を担当者だけが把握している
外部の支援を使う場合は、法務確認だけでなく、現場のデータ経路とシステム設定を同時に見られるかが分かれ目になります。運用手順、責任分界、要件の優先順位まで具体化できると、制度変更にも対応しやすくなります。
BinxAI株式会社のみっちゃくんは、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固めます。一式の見積ではなく詳細を示し、契約後に要件が動いた場合も、決めた範囲で優先順位を入れ替えて進めます。
企画、課題整理、要件整理から開発までを同じ担当が受け持ち、内製化と社内定着も支援します。料金は公式ページと無料相談で案内しています。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修

よくある質問
AI開発向けに個人情報を使えるようになるのですか?
利用できる場面が広がる可能性はありますが、すべての個人情報を自由に使えるとは限りません。取得時の利用目的、安全管理、本人への影響、委託先の扱いを個別に確認します。
RAGならモデルを学習しないので管理は不要ですか?
不要にはなりません。検索インデックスや回答生成の過程で個人情報へアクセスするため、検索対象、利用者の権限、ログ、削除連動の確認が必要です。
Fine-tuningで最初に確認する項目は何ですか?
まず確認するのは、学習データの出所と利用目的。そのうえで、データの加工方法、学習済みモデルの保管先、委託先による再利用、削除方法を整理します。
委託先には何を質問すればよいですか?
入力データをモデル改善に使うか、どこへ保管するか、再委託があるかを確認します。契約終了後の削除、バックアップの扱い、事故時の連絡期限も質問項目に含めます。
法改正の内容が決まる前に準備できますか?
準備できます。候補データの一覧化、開発用と本番用の分離、権限設計、委託先確認、削除記録の作成は、制度の細部が固まる前にも進められます。
個人情報保護委員会の動きは、AI開発を止める話だけではありません。企業がデータの出所と利用目的を説明でき、現場で同じ手順を再現できるかが、施行後の対応力を左右しそうです。
まずはRAGやFine-tuningに使う候補データを洗い出し、保管先、委託先、削除方法まで1枚の一覧にまとめるところから始めてください。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
政府が生成AIの学習データ開示方針案 日本企業のAI管理不足が企業のリスクに直結
政府が示したとされる生成AIの学習データ開示方針案をもとに、権利者対応や利用者への説明、AI調達契約で確認すべき項目を整理します。法的拘束力の有無にかかわらず、企業が導入前に見直したい管理と説明責任の実務も紹介します。
米国の軽規制とEUの執行強化が並走する時代 日本企業のAIガバナンス整備の進め方
G20で支持された非拘束のCarolina PrinciplesとEU AI Actの執行強化を対比し、日本企業が地域別のAI調達要件、利用台帳、契約上の責任を整理する進め方を解説します。
EU AI Actで変わるAI調達 欧州委員会の情報要求に備える企業の準備
欧州委員会によるAI規制の執行強化を背景に、EU向け製品やサプライチェーンに関わる企業が見直すべきAI調達を整理します。AI利用台帳、委託先の証跡、契約条項、説明資料をどこから整えるかを具体的に解説します。















