OpenAI安全枠組み公開 企業がAI調達で確認すべきこと

要約
OpenAIが公開したFrontier Governance Frameworkを手がかりに、企業が海外AIサービスを調達する際に確認したい安全評価、利用権限、監査ログ、監視、事故時の停止手順を具体的に整理します。
高性能な生成AIを業務へ組み込む企業が増えるなか、海外のAI提供者はモデルの安全評価や公開後の監視を枠組みとして示し始めています。
OpenAIの今回の公開は、AI安全性をモデル開発者だけの責任として扱わず、利用企業の運用設計まで考える材料になるでしょう。
この記事の対象読者
- 高性能な生成AIを業務へ導入したい企業や組織
- 海外AIサービスの契約条件を見直したい企業
- AIエージェントを基幹システムへ接続する企業
- AI事故への対応手順が未整備の企業
- 経営会議でAI投資とリスクを説明したい企業
OpenAIが公開した安全枠組み
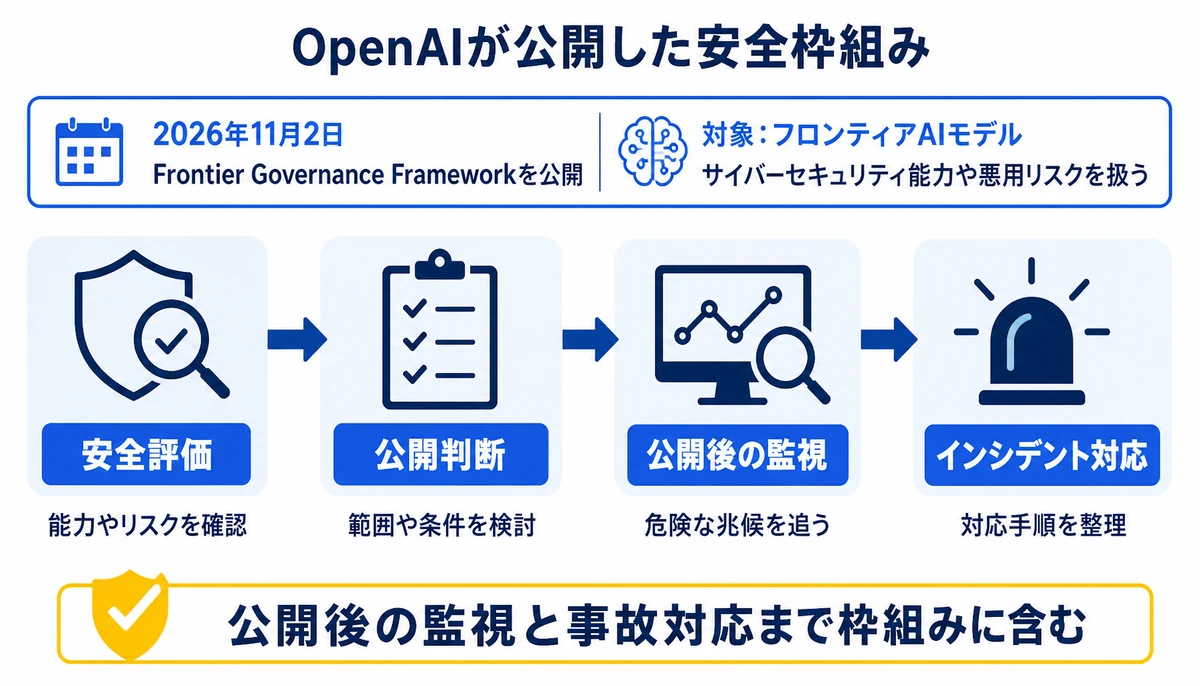
OpenAIは2026年11月2日、フロンティアAIモデルを対象とするFrontier Governance Frameworkを公開したと報じられています。ここでいうフロンティアAIモデルは、高度な能力を持つ最先端のモデルを指す表現。
報道によると、この枠組みはモデルの能力が高まった際に、公開前後の安全判断をどう進めるか整理しています。対象にはサイバーセキュリティ能力や悪用リスクが含まれます。
- 安全評価、モデルにどのような能力やリスクがあるかを確認する
- 公開判断、利用可能にする範囲や条件を検討する
- 公開後の監視、利用中に現れる危険な兆候を追う
- インシデント対応、問題が起きた際の対応手順を整理する
ニュースの焦点は、モデル公開後の監視と事故対応までを一つの枠組みに含めた点です。企業がサービスを選ぶ際も、公開時点の性能だけで比較しにくくなっています。

提供者対策と企業責任の境界
海外でAI提供者が安全枠組みを議論する一方、BinxAIが企業の導入現場で見るのは、提供者の対策だけでは利用時のリスクを閉じられない場面です。モデルが安全評価を通過していても、社内システムとの接続方法によって影響範囲は変わります。
例えばAIエージェントを基幹システムへ接続する場合、モデルの回答品質だけでは判断できません。どのデータを読み、どの操作を実行し、誰が承認し、実行記録をどこへ残すかが企業側の設計になります。
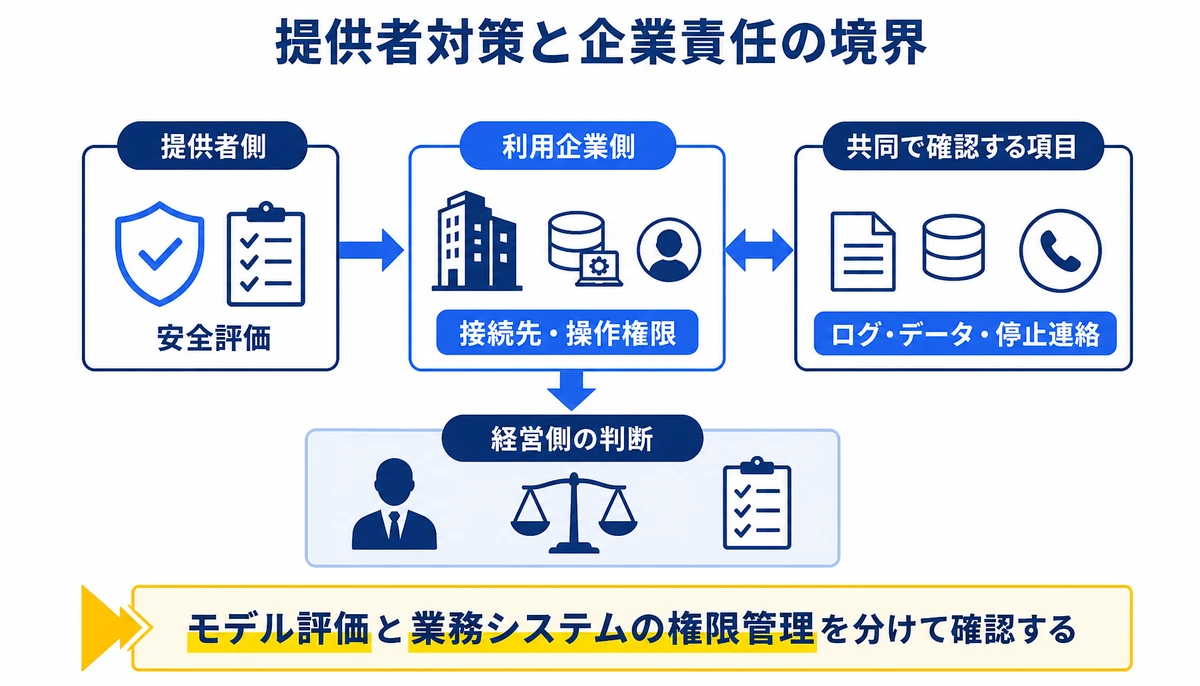
- 提供者側、安全評価の対象、公開判断の条件、監視方法、事故時の通知を確認する
- 利用企業側、利用目的、接続先、操作権限、承認者を決める
- 共同で確認する項目、ログの取得範囲、データの扱い、停止時の連絡経路を詰める
- 経営側の判断、許容できる影響範囲と導入を止める条件を定める
AIガバナンスの境界線は、モデルの安全性と業務システムの権限管理を分けて確認することです。提供者の評価結果を受け取るだけでは、自社の事故対応手順にはなりません。
AI調達で確認する4つの項目
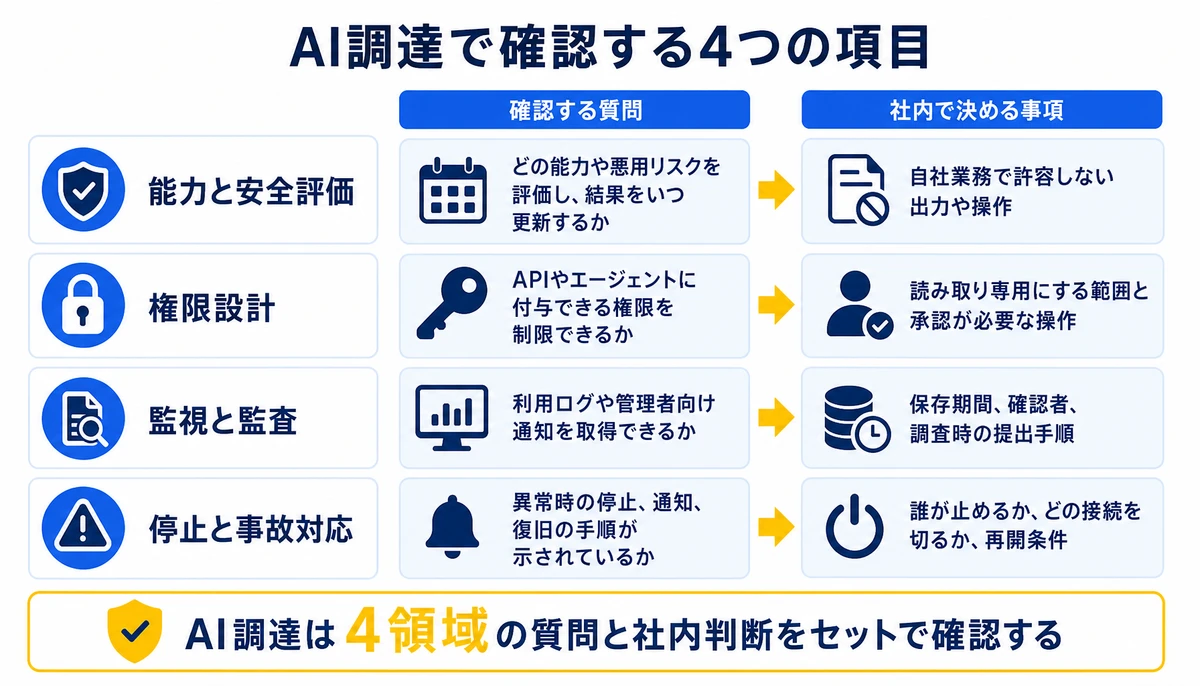
AI調達では、提供者の説明を読むだけで終わらせず、自社の利用シナリオに沿って質問を作ります。評価項目は、次の4領域に分けると契約前の確認が整理しやすくなるでしょう。
| 評価領域 | 確認する質問 | 社内で決める事項 |
|---|---|---|
| 能力と安全評価 | どの能力や悪用リスクを評価し、結果をいつ更新するか | 自社業務で許容しない出力や操作 |
| 権限設計 | APIやエージェントに付与できる権限を制限できるか | 読み取り専用にする範囲と承認が必要な操作 |
| 監視と監査 | 利用ログや管理者向け通知を取得できるか | 保存期間、確認者、調査時の提出手順 |
| 停止と事故対応 | 異常時の停止、通知、復旧の手順が示されているか | 誰が止めるか、どの接続を切るか、再開条件 |
確認時は「安全ですか」と尋ねるより、具体的な異常を置いて回答を求めます。例えば、意図しない大量操作、機密情報へのアクセス、危険な指示の反復が起きた場合の通知先を確認してください。
権限監視停止を業務に組み込む
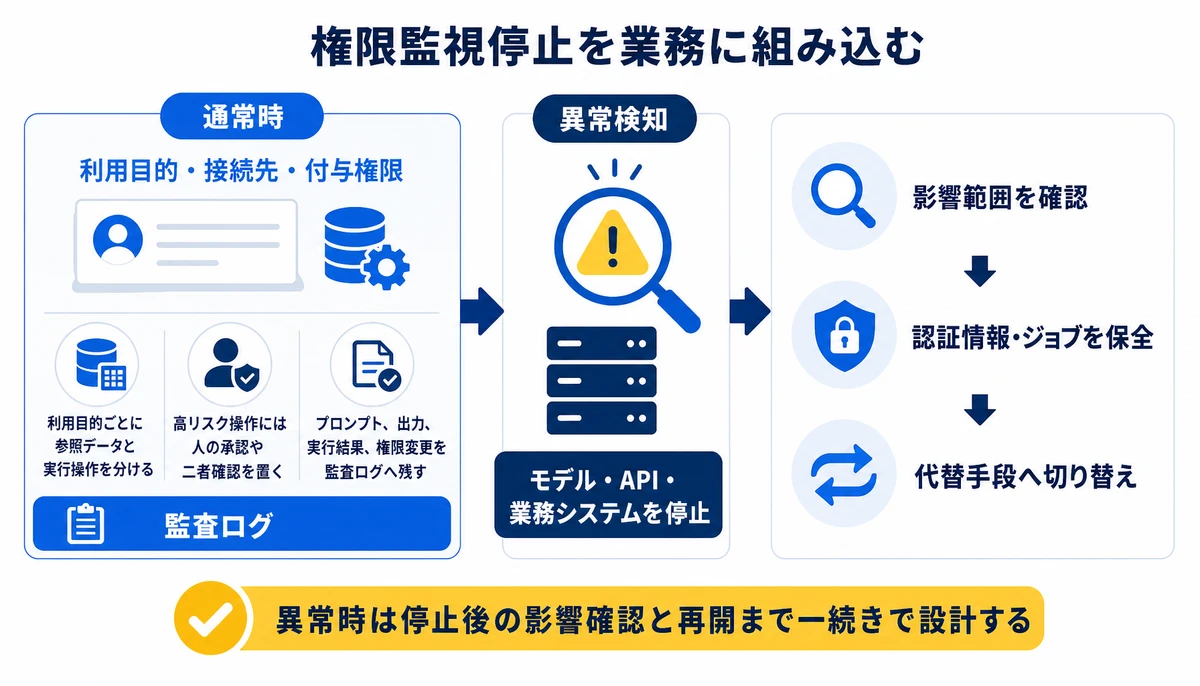
提供者の安全評価を社内の運用へ移すには、導入前に通常時と異常時の流れを分けて書き出します。担当者の経験に依存すると、夜間や担当変更時に停止判断が遅れる可能性があります。
- 利用目的ごとに、AIが参照できるデータと実行できる操作を分ける
- 高リスクの操作には、人の承認や二者確認を置く
- プロンプト、出力、実行結果、権限変更を監査ログへ残す
- 異常検知時の停止対象を、モデル、API、業務システムに分ける
- 再開前に確認する条件と、事故を報告する経路を決める
停止手順は、緊急停止ボタンだけでは足りません。停止後に影響範囲を確認し、関連する認証情報やジョブを保全し、業務を代替手段へ切り替えるところまでを一続きにします。

自社導入で詰まりやすい箇所
自社だけで進める場合、モデルの評価資料と社内システムの権限表が別々に管理されることがあります。すると、提供者の安全対策を確認しても、事故時に誰が接続を止めるか決まりません。
- 提供者の評価資料を、自社の利用目的と対応づけられない
- AIエージェントに付与する権限と承認手順が決まらない
- ログの保存先や停止後の復旧担当が決まらない
外部の支援を使う場合は、サービス選定だけでなく、現状の権限や業務フローを確認したうえで要件を整理できます。BinxAI株式会社は、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固めるのが特徴。
BinxAI株式会社 | みっちゃくん
BinxAI株式会社のみっちゃくんは、一式いくらの見積にせず、要件を整理したうえで詳細な見積を出します。契約後に要件が動いても、決めた範囲の中で優先順位を入れ替えて進められるのが強みです。企画、課題整理、要件整理から開発までを同じ担当が一気通貫で受け持ち、内製化と社内定着まで支援するのが特徴でしょう。
料金や対応範囲は、公式ページと無料相談で確認できます。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修

よくある質問
Frontier Governance Frameworkは企業向けの認証制度ですか?
今回確認できる情報では、OpenAIがフロンティアAIモデルの安全評価、公開判断、監視、インシデント対応を整理した枠組みです。企業向けの認証制度や調達基準として扱えるかは、公開資料と契約条件を個別に確認してください。
提供者が安全評価をしていれば社内の確認は不要ですか?
不要とはいえません。提供者の評価はモデル側の情報であり、自社のデータ、権限、業務フロー、停止判断まで自動的に決めるものではないためです。
AI調達で最初に確認する質問は何ですか?
自社の利用目的に関係する能力とリスクを、どの頻度で評価しているかを尋ねます。そのうえで、異常時の通知先、ログの取得範囲、サービスやAPIを停止する方法を確認してください。
AIエージェントを基幹システムへ接続する際の注意点は何ですか?
最初から広い権限を渡さず、参照範囲と実行操作を分けます。高リスク操作には承認を置き、実行結果と判断材料を後から追えるログを残してください。
事故時の停止手順は誰が作るべきですか?
提供者と利用企業の双方で作る必要があります。提供者にはサービス側の停止や通知を確認し、企業側では接続先、認証情報、業務の代替手段、再開条件を決めます。
OpenAIの公開は、AI提供者が安全評価から公開後の対応までを説明する流れを示すニュースです。企業側では、性能の比較と同時に、利用目的、権限、監査ログ、停止手順を調達条件へ落とし込む必要があります。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
GPT-6 Cyberプレビュー報道で変わる企業の防御設計
GPT-6 Cyberのプレビュー報道を受け、企業のサイバーセキュリティでAIに任せる調査と人が承認する対応をどう分けるかを整理します。未確定情報の確認方法、検証環境、権限、停止条件まで導入前の判断材料を示します。

AIガバナンス実装の実務:日本のソフトロー環境で今すぐ取るべき体制設計
罰則のないソフトロー環境だからこそ、AIガバナンスは競争優位に変えられる。EU・米国の外圧が日本企業のサプライチェーン要件を変えつつある今、経産省・総務省ガイドラインを起点に体制を先行設計するための4段階モデルと実務チェックポイントを解説する。

AIガバナンス体制は、3名の任命と既存会議体への統合から動かせる
「大企業向け」と思われがちなAIガバナンス体制を、最小コストで構築する実務フレームワークを解説。AI推進委員会の設置、利用ガイドラインの策定手順、PDCAサイクルの設計まで、組織・ルール・運用の3点セットを具体的に示す。