Anthropic創業者が日本政府を訪問 信頼できるAIの次の論点
要約
Anthropic共同創業者の訪日を受け、AI Safety Instituteとの連携強化が企業の調達や運用にどう影響するかを整理します。海外AIモデルのリスク評価、人による承認、ログ管理、契約上の責任分界を導入前に確認する手順も紹介します。
Anthropicと日本政府の対話が、AI安全性をめぐる新たな接点を示しました。モデル提供者の説明を読むだけでなく、政府の評価機関との連携や利用企業の運用設計まで含めて、信頼性を確かめる段階に入っています。
この記事の対象読者
- 海外の生成AIサービスを導入する企業や組織
- AIの安全性を調達条件にしたい企業
- AIガバナンスを整備する企業
- 政府や規制業種と取引する企業
- AI利用時の責任分界を決めたい企業
Jack Clark氏と日本政府の対話
訪問の概要
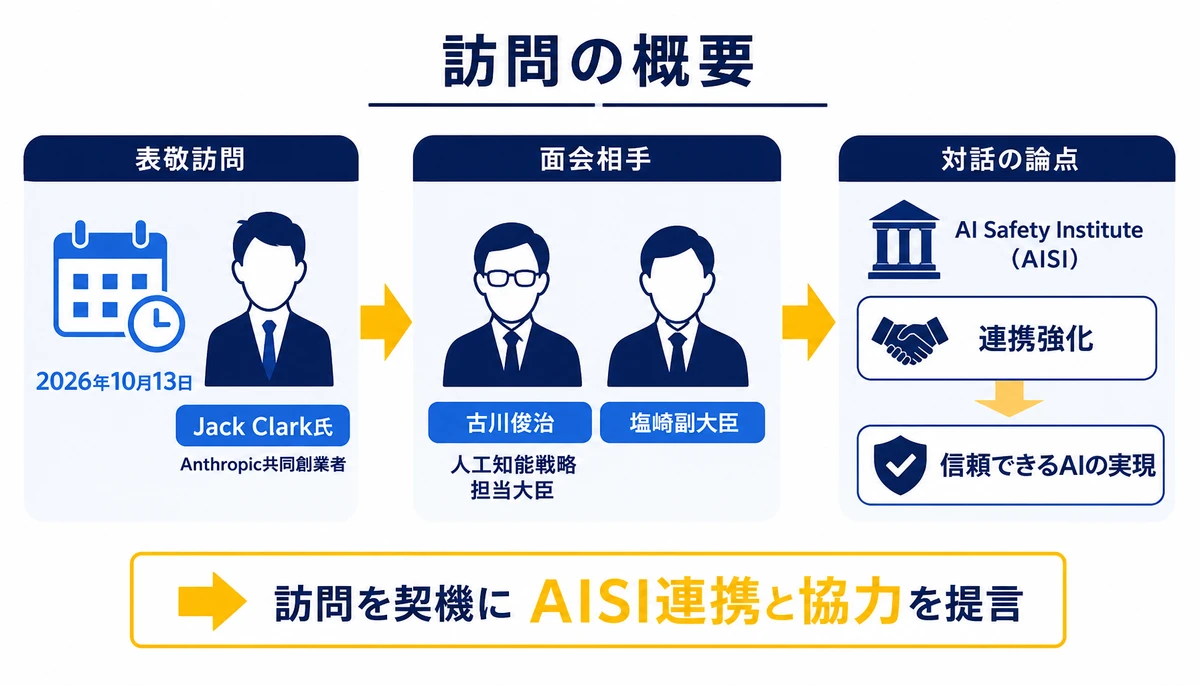
デジタル庁の公式発信によると、Anthropic共同創業者のJack Clark氏は2026年10月13日、古川俊治人工知能戦略担当大臣と塩崎副大臣を表敬訪問しました。Anthropicは生成AIモデルを提供する米国企業です。
この訪問では、AI Safety Institute(AISI、AI安全性評価機関)との連携強化や、信頼できるAIの実現に向けた協力が提言されました。訪問の事実と提言内容は、デジタル庁の公式発信で確認できます。
- 訪問者、Anthropic共同創業者のJack Clark氏
- 訪問日、2026年10月13日
- 面会相手、古川俊治人工知能戦略担当大臣と塩崎副大臣
- 対話の論点、AISIとの連携強化と信頼できるAIの実現

AISI連携が問う調達設計
信頼性確認の動きが示すもの
海外では、AIモデルの安全性を提供者の評価や説明だけで判断できるのかが議論されています。今回の対話は、政府の評価機関との連携も含めて信頼性を確認する動きといえるでしょう。
BinxAIが見てきた範囲では、導入時に止まりやすいのはモデルの性能比較ではありません。業務で誤った回答が出たときの承認者、停止者、記録の持ち主が決まっていないケースです。
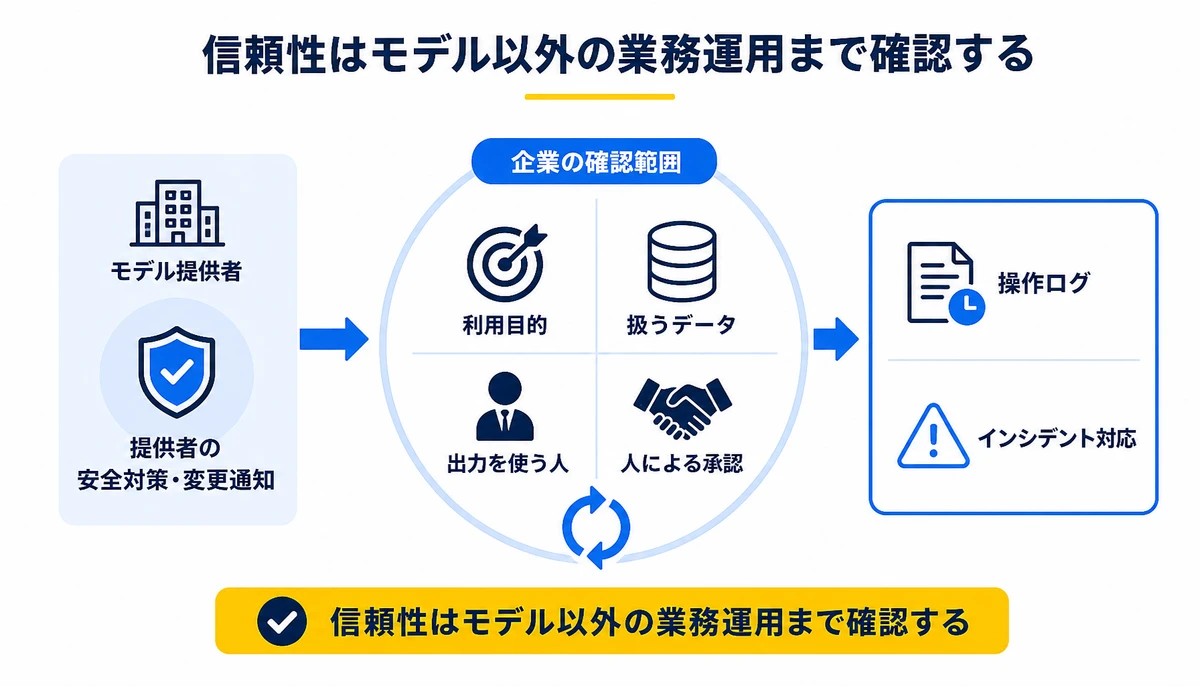
調達時には、モデル提供者に確認する項目と、利用企業が自分で管理する項目を分けます。前者にはサービスの安全対策や変更時の通知があり、後者には利用権限、データの扱い、承認フローが含まれるでしょう。
- 利用目的、検索補助なのか、判断案の作成なのかを明確にする
- 想定リスク、誤回答、機密情報の入力、過度な自動化を洗い出す
- 人による承認、出力をそのまま使えない業務と確認者を決める
- 操作ログ、誰がいつ何を入力し、どの出力を使ったかを残す
- インシデント対応、誤利用や情報漏えいの疑いが出た際の停止手順を置く
安全性と調達責任の分け方
責任分界を契約と運用手順に落とす
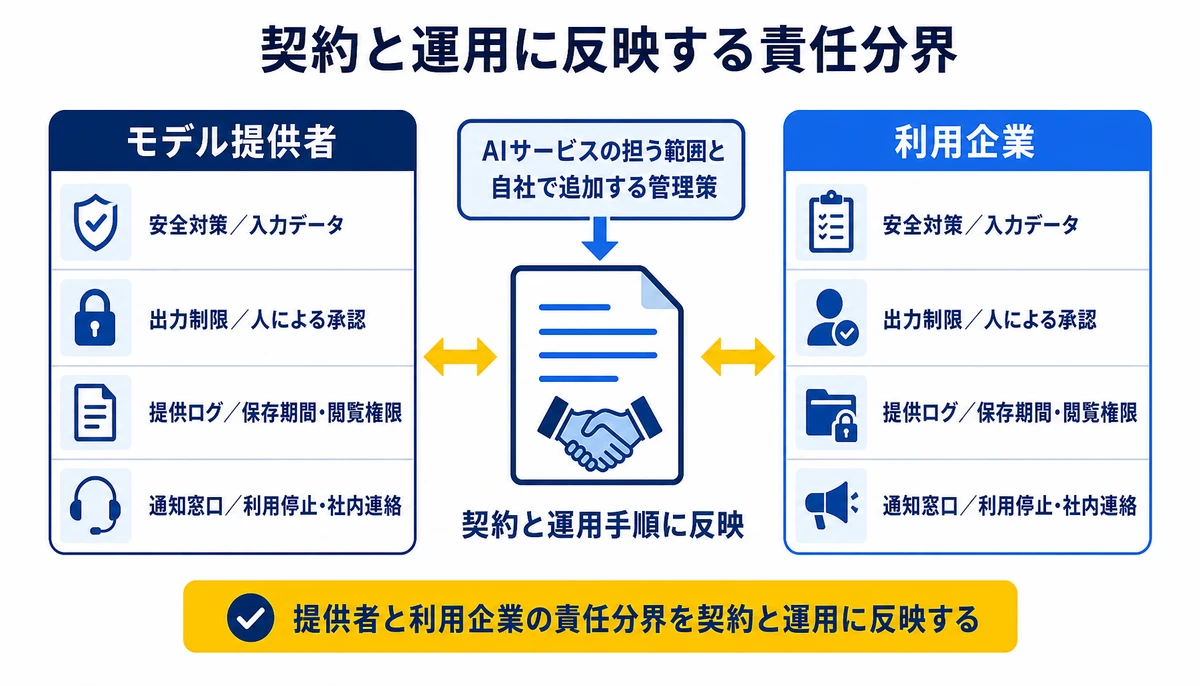
安全性を契約書の確認だけで済ませると、実際の業務運用に責任の空白が残ります。逆に、利用企業だけで全てのリスクを抱えると、提供者に確認すべき条件が曖昧になりがちです。
まず、AIサービスが担う範囲を文書化しましょう。自社の業務で追加する管理策を決め、両者の境界を契約と運用手順に反映するのが次のステップです。
信頼できるAIは、モデル単体ではなく責任分界まで設計して初めて業務に入れられます。
| 確認対象 | モデル提供者に確認する事項 | 利用企業が決める事項 |
|---|---|---|
| 安全対策 | モデルやサービス側の安全対策と変更通知 | 利用禁止の業務と入力データの範囲 |
| 出力管理 | 出力の制限や利用上の注意 | 人による承認と業務上の最終判断者 |
| 記録 | 提供されるログや管理機能 | 保存期間、閲覧権限、確認手順 |
| 障害・事故 | 通知窓口と復旧に関する情報 | 利用停止、社内連絡、顧客への対応 |
この整理を調達票に入れると、AI安全性を抽象的な宣言から確認可能な条件へ変えられます。政府や規制業種と取引する企業では、説明責任の範囲も合わせて確認するでしょう。
信頼性を調達条件に落とす
1業務から書き出す手順
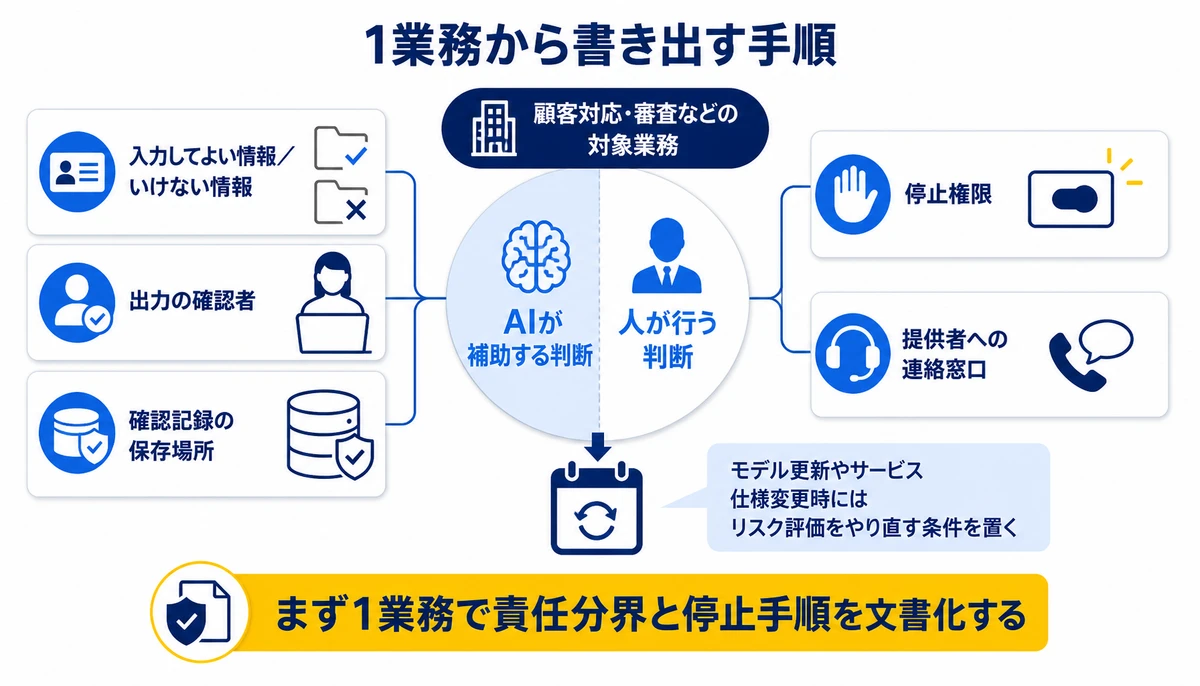
最初から全社共通の規程を作る必要はありません。外部サービスの出力が顧客対応や審査に影響する業務を1つ選び、利用目的から停止手順までを実際に書き出しましょう。
- 業務のどの判断をAIが補助し、どの判断を人が行うかを線引きする
- 入力してよい情報と、入力してはいけない情報を例示する
- 出力を使う前の確認者と、確認記録の保存場所を決める
- 問題が起きた際の停止権限と、提供者への連絡窓口を確認する
モデルの更新やサービス仕様の変更があると、以前の手順がそのまま使えない場合もあります。契約時の確認だけで終わらせず、業務の変更時にリスク評価をやり直す条件を置いておくのが無難です。

自社で詰まりやすい責任分界
自社で進める場合、最初に詰まりやすいのは、モデル提供者と利用企業の責任を分ける作業です。特に、入力データの管理者、出力の承認者、事故時の停止者が別々になると、手順が形だけになりやすいでしょう。
- 利用目的と禁止用途が同じ資料に整理されていない
- ログを残す範囲と、誰が確認するかが決まっていない
- 契約条件と社内の利用ルールが別々に作られている
外部の支援を使うと、現場の業務と契約条件を同じ前提で並べて確認できます。BinxAI株式会社のみっちゃくんでは、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固めます。
見積は一式で示さず、要件を整理したうえで詳細を出す形です。契約後に要件が動いた場合も、決めた範囲の中で優先順位を入れ替えて対応できるのが特徴です。
企画や課題整理、要件整理から開発までを同じ担当が受け持ちます。内製化と社内定着まで含め、次の範囲への対応が可能です。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修
料金は公式ページと無料相談で案内しています。AIの利用業務、確認者、ログ管理、事故対応のどこから整理するかを相談できます。

よくある質問
今回の訪問で決まった制度はありますか?
今回確認できるのは、Jack Clark氏の表敬訪問と、AISIとの連携強化および信頼できるAIに向けた協力の提言です。新たな制度や企業向け義務が決まったとする情報ではありません。
企業はAISIの議論をどう活用できますか?
自社の調達確認に置き換えて使います。モデル提供者への質問だけでなく、利用目的、想定リスク、人による承認、ログ、事故対応を一つの確認表にまとめます。
AIの安全性は提供者に任せればよいですか?
提供者の安全対策は確認が必要ですが、それだけでは不十分です。業務での権限、入力データ、出力の承認、利用停止は、利用企業側で決める領域になります。
契約書では何を確認すればよいですか?
安全対策の説明、仕様変更の通知、事故時の連絡窓口、ログの扱いを確認します。自社側の停止権限や承認手順も、契約と矛盾しない形で整理しておきたいところです。
最初に評価するAI業務はどう選びますか?
顧客対応や審査のように、出力が第三者への判断に影響する業務から確認します。利用目的、入力情報、承認者、事故時の停止者を一枚に書ける業務が始めやすいでしょう。
Anthropic創業者と日本政府の対話は、AI安全性をモデル提供者の説明だけで確認する段階から、評価機関との連携と利用企業の運用設計まで見る段階への移行を示しています。海外AIモデルを導入する企業は、まず1つの業務でリスク評価と責任分界を文書化するところから始められます。
本記事の情報は2026年10月17日時点の公開情報に基づきます。制度や各社の契約条件は変更される可能性があるため、契約前に関係各社へ確認してください。本記事は特定の導入成果や安全性を保証するものではありません。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
個人情報保護委員会がAI開発の運用ルールづくりへ 企業が今すぐ整えるべきこと
個人情報保護委員会が進めるAI開発向けの個人情報利用ルールを、規制緩和だけでなく企業の運用設計として整理します。RAGやFine-tuningのデータ棚卸し、委託先確認、安全管理の進め方を解説します。
政府とOpenAIが連携 行政AIの安全性論点が企業調達に広がる背景
OpenAIとデジタル庁の協力が行政向け生成AIの活用モデルを検討する段階に入りました。安全性や信頼性の論点を企業のAI調達へどう落とし込み、検証方法や責任分界、データ管理をどう確認するかを整理します。

AI推進法の改正検討が始まる 企業が今から整える管理項目
政府が始めたAI推進法の見直しで、開発事業者への情報収集権限や罰則、AI Safety Instituteの機能強化が論点になっています。企業が今から整えるモデル台帳、委託先管理、ログ保存、事故時の報告経路を整理します。