
Claude Coworkを安全に使うための権限とログ設計 実務の整理
要約
Claude Coworkを長時間タスクや社内ファイル処理に使う企業向けに、クラウド実行とサンドボックスの境界、管理者による機能制御、権限の分け方、監査ログ、本番移行前の停止と復旧までを実務の設計項目として整理します。
この記事の対象読者
Claude Coworkの検証で、便利さだけでなく実行範囲と証跡まで判断したい技術責任者に向けています。社内ファイルやブラウザ操作を含む業務を扱う場合に、特に参考になるでしょう。
- 長時間タスクをAIに任せたい企業や組織
- 社内ファイルをAIで処理したい企業や組織
- ブラウザ操作型AIを検証したい企業や組織
- AIの実行範囲を管理者が制御したい企業や組織
- クラウド上のAI操作ログを整備したい企業や組織
チャット導入からワークロード管理へ
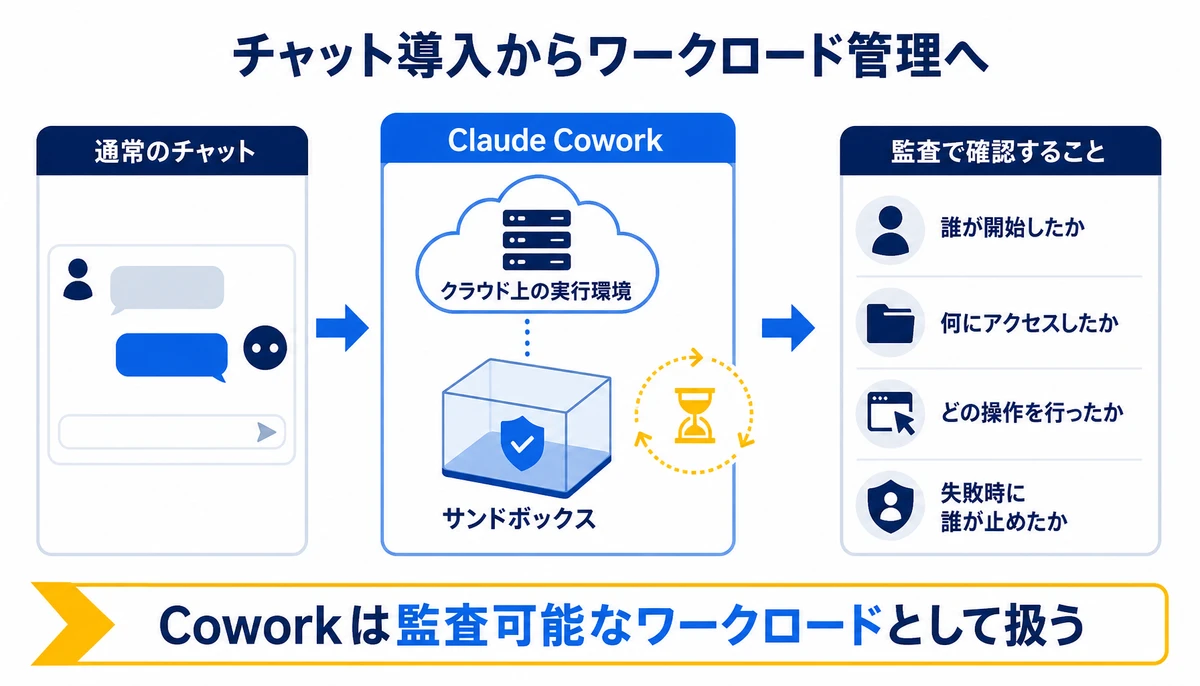
海外の公式説明では、Claude CoworkはTeamおよびEnterprise向けに提供されています。通常のチャットとは異なる業務実行用途として管理できる点が特徴です。
公式のアーキテクチャ説明では、Coworkはクラウド上の実行環境とサンドボックスを使います。長時間にわたる作業や複数工程の処理を進める構成として示されており、見るべき対象は画面の便利さよりも実行境界です。
BinxAIが現場で見る範囲では、導入議論が機能一覧に寄りやすい一方、本番移行で詰まるのは権限とログの切り分けです。自律性を高める前に、業務を監査可能な単位へ分解する必要があります。
Coworkを便利なAIエージェントではなく、クラウド上で業務を実行するワークロードとして扱うことが出発点です。

Coworkの実行境界
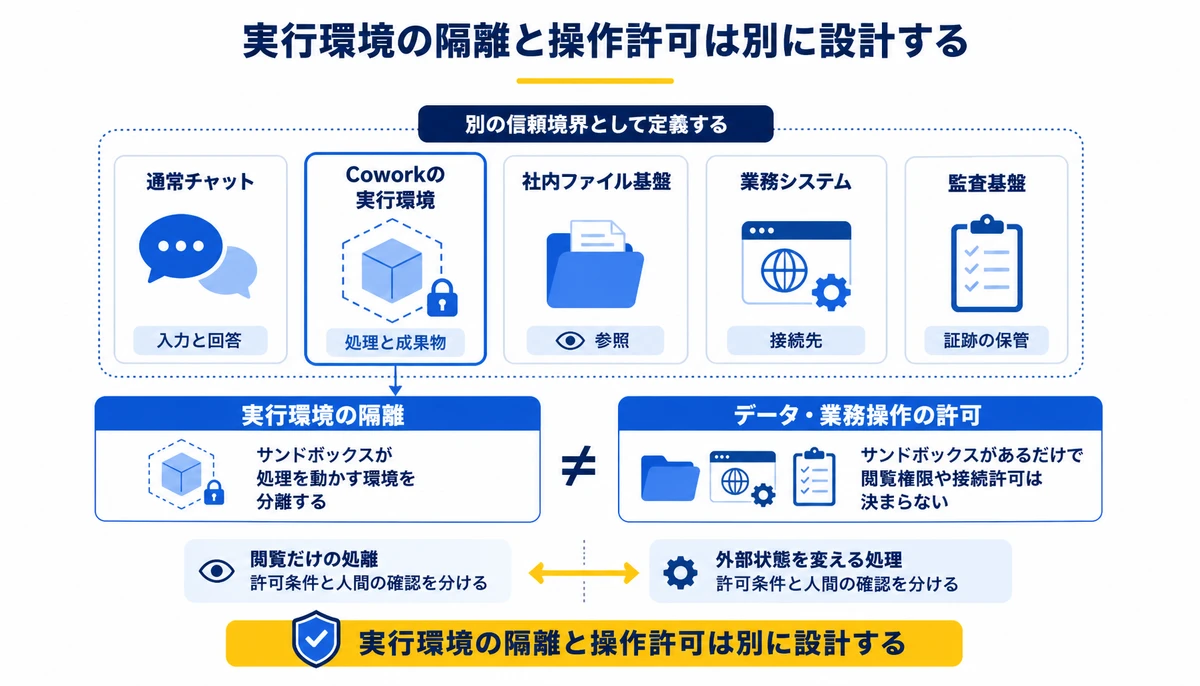
Coworkの処理は、クラウド上の実行環境とサンドボックスを用いて進みます。サンドボックスは、処理を動かす環境を分離する技術的な層として捉えると、権限設計との役割を整理しやすくなります。
一方で、サンドボックスがあることだけで、社内ファイルの閲覧権限や業務システムへの接続許可が決まるわけではありません。企業側では、通常チャット、Coworkの実行環境、接続先システムを別の信頼境界として定義するのが基本です。
- 通常チャット、入力データと回答を扱う境界
- Coworkの実行環境、処理と一時的な成果物を扱う境界
- 社内ファイル基盤、参照・変更対象を管理する境界
- 業務システム、ブラウザ操作や外部通信の接続先となる境界
- 監査基盤、実行と成果物の証跡を保管する境界
この分離を先に置くと、権限の話を「Claudeに何でも許可するか」から「どの業務が、どの境界を、どの期間またぐか」へ変えられます。例えば資料整理と顧客情報の更新は、同じAIを使っても許可する接続先が異なるでしょう。
実行環境の隔離と、データや業務操作の許可は別の設計対象です。
サンドボックスで確認する範囲
サンドボックスの検証では、処理がどこで動くかだけでなく、処理中に作られる一時ファイルや生成物の扱いを確認します。確認結果は、サービスの仕様と自社の接続設定を分けて記録しましょう。
- 実行環境の作成と破棄の条件
- 一時ファイルの保存場所と削除条件
- 実行環境から社内ファイルへ到達する経路
- 外部サービスへ接続できる経路と遮断方法
- 処理終了後に残る成果物と実行履歴
信頼境界をまたぐデータ
ファイルを読み込む業務では、入力データの機密区分と出力先を先に定義します。入力が社内限定でも、成果物を外部共有フォルダへ置く処理なら、別の境界をまたぐ操作として扱うべきです。
ブラウザ操作も同じ考え方で整理できます。閲覧だけの処理と、入力、送信、購入、削除など外部状態を変える処理は、許可条件と人間の確認を分けて設計するのが原則です。
権限設計で分ける4つの軸
Claude Enterpriseでは、通常のClaudeチャットとCoworkを分離して扱います。管理者がブラウザ機能やCoworkの利用範囲を制限できると公式に説明されており、この管理者設定は入口の制御です。個別業務の実行権限をすべて代替するものではありません。
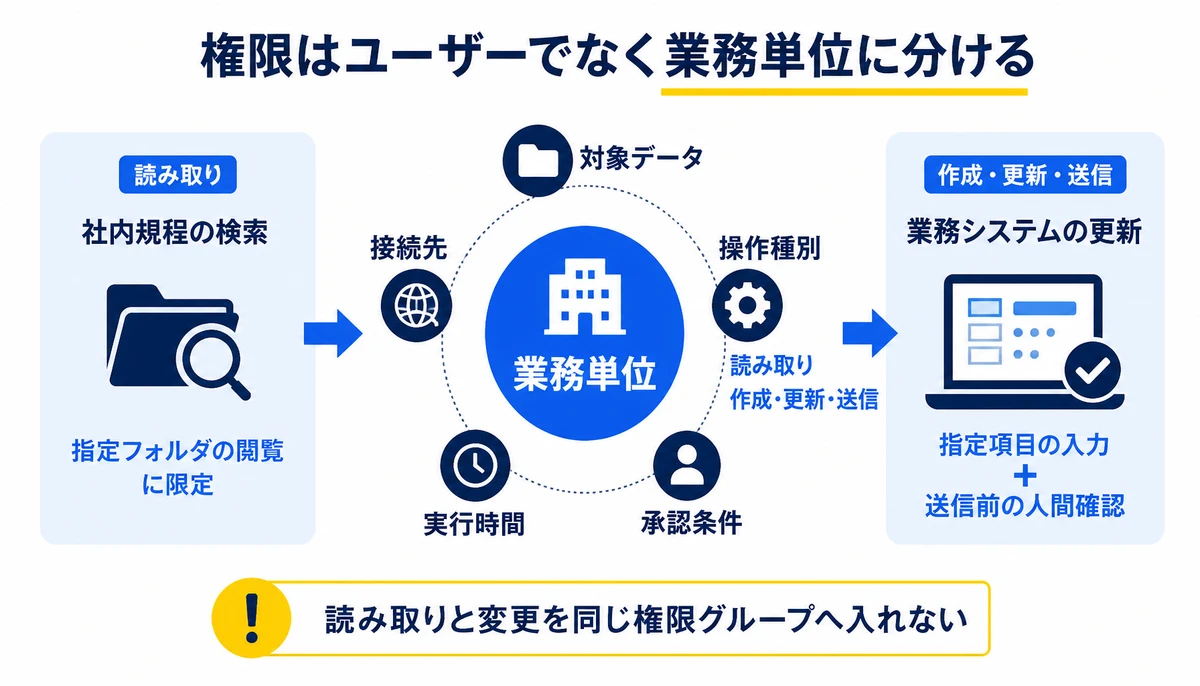
権限を設計するときは、ユーザー単位の包括許可を避けます。業務単位で対象データ、接続先、操作種別、実行時間を定義し、必要な範囲だけを束ねましょう。
- 対象データ、どのフォルダやファイル種別を読めるか
- 接続先、どの業務システムやドメインへ到達できるか
- 操作種別、閲覧だけか、作成・更新・送信まで許可するか
- 実行時間、いつ開始でき、どの時点で権限を失効させるか
- 承認条件、外部状態を変える前に誰が確認するか
例えば、社内規程の検索は読み取り専用の業務として設計できます。顧客管理システムへの更新は、対象項目を限定し、送信前に人間が確認する別の業務として切り出します。
| 業務例 | 許可する操作 | 追加する制御 | 残す証跡 |
|---|---|---|---|
| 社内規程の検索 | 指定フォルダの閲覧 | 対象フォルダを限定 | 検索条件と参照ファイル |
| 資料の整理 | 読み取りと指定先への作成 | 出力先を固定 | 入力ファイルと生成物 |
| ブラウザでの情報収集 | 指定サイトの閲覧 | 接続先を限定 | アクセス先と取得結果 |
| 業務システムの更新 | 指定項目の入力 | 送信前の人間確認 | 変更前後と承認者 |
この表のように、読み取りと変更を同じ権限グループへ入れないことが設計の境目です。管理者がCoworkを有効にしていても、業務システム側の権限や確認手順まで広げる必要はありません。
権限の最小化は、AIの能力を小さくすることではなく、失敗時に影響範囲を説明できる単位へ分けることです。
ログに残す実行の粒度
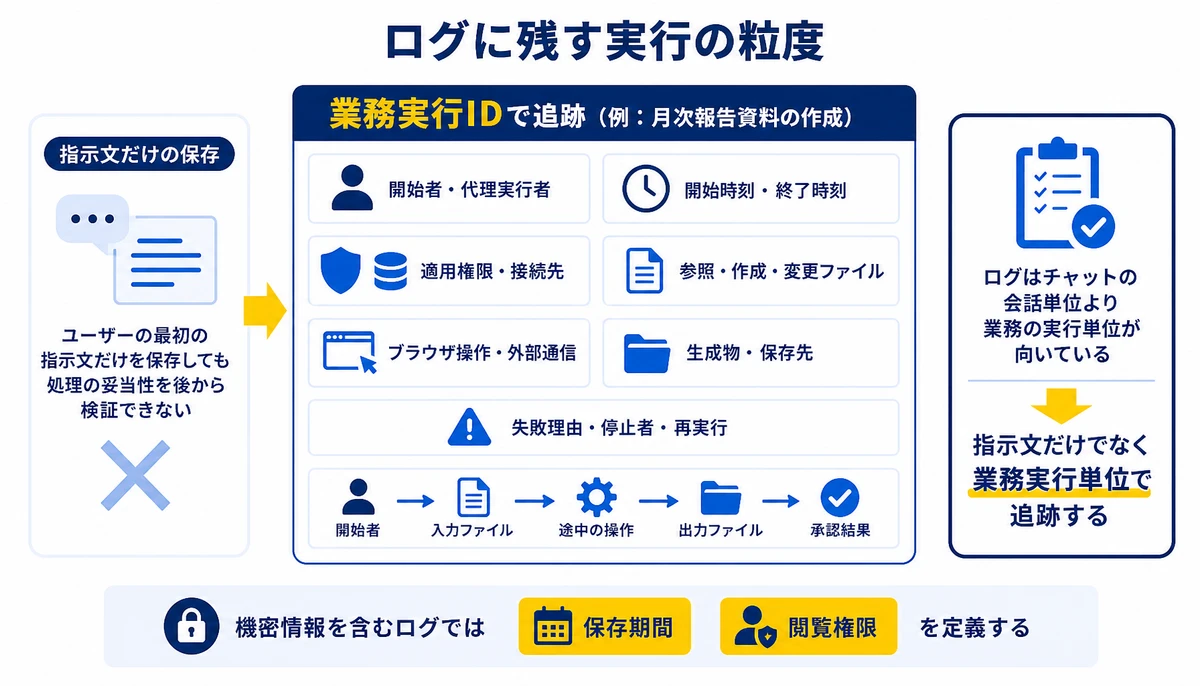
長時間タスクでは、ユーザーの最初の指示文だけを保存しても、処理の妥当性を後から検証できません。実行途中で参照したデータ、選択した操作、生成した成果物を業務単位で追跡できる形にします。
- 実行開始者、代理実行者、開始時刻、終了時刻
- 実行時に適用された権限と接続先
- 参照・作成・変更したファイルの識別情報
- ブラウザ操作、外部サービスへの通信、送信内容
- 生成物、保存先、失敗理由、停止者、再実行との関係
ログの単位は、チャットの会話単位より業務の実行単位が向いています。例えば「月次報告資料の作成」というIDに、開始者、入力ファイル、途中の操作、出力ファイル、承認結果を関連付けるイメージです。
機密情報を含むログでは、保存期間と閲覧権限も定義します。本文をそのまま保管するのか、ファイル名や顧客識別子をマスキングするのか、調査時に誰が復元できるのかを決めておきましょう。
監査ログの確認項目
本番移行前の監査では、ログが存在するかだけでなく、第三者が同じ事実関係を再構成できるかを確認します。出力されたファイルだけでは、途中で何を参照したかが分からない場合があるでしょう。
- 実行IDから、開始者と適用権限をたどれるか
- 参照・変更した対象を、ファイルやレコード単位で確認できるか
- ブラウザ操作の種類と送信結果を確認できるか
- 失敗した工程と、処理が止まった位置を特定できるか
- ログをエクスポートし、別の監査基盤で保管できるか
公式仕様で確認できるログと、自社側で補うログを分けて一覧化します。サービス側に記録されない業務情報は、接続先システムや運用基盤で補完する設計が必要になるでしょう。

失敗時の停止と復旧
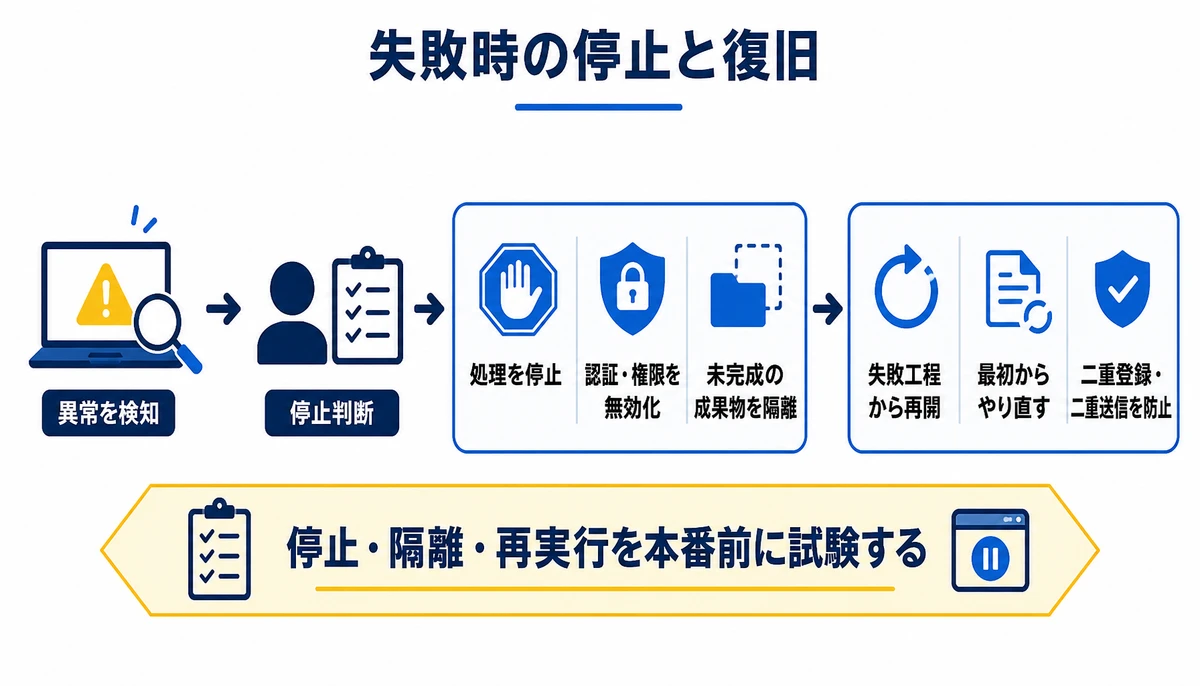
長時間・多工程の処理では、成功時のデモだけで本番可否を決めません。途中で権限を失効させる方法、処理を止める方法、部分的な成果物を隔離する方法を先に試します。
- 実行中の処理を誰が停止できるかを決める
- 接続先の認証や権限を途中で無効化できるか確認する
- 未完成の成果物を本番データから隔離する
- 失敗した工程から再開できるか、最初からやり直すか決める
- 再実行で二重登録や二重送信が起きない条件を定義する
停止手順は、管理者だけが知っている状態にしません。業務担当者が異常を見つけたときの連絡先、停止判断の条件、復旧後の確認者を一枚の手順書にまとめます。
ブラウザ経由で外部状態を変更する業務では、送信前に保留できるかを検証します。保留できない場合は、検証環境やダミーデータで操作を限定し、本番では人間の確認を挟む設計へ戻しましょう。
本番移行前の監査項目
本番移行の判定は、機能が動いたかではなく、境界、権限、証跡、停止、復旧の5点で行います。各項目に確認結果と未解決の制約を記録し、例外を口頭で残さないようにしましょう。
- 通常チャットとCoworkのデータ境界が説明できる
- サンドボックスから接続先へ至る経路と許可範囲が分かる
- 管理者の利用制御と業務ごとの権限が別々に確認できる
- 実行者、操作、参照データ、生成物、失敗理由を追跡できる
- 停止、権限失効、成果物隔離、再実行の手順を試験済みである
監査で1項目でも説明できない部分があれば、対象業務の範囲を狭めます。例えばブラウザ閲覧だけで先行し、送信や更新は人間の確認ができるまで保留する進め方です。
本番移行の条件は、何を自動化できるかではなく、どの境界で、どの権限を使い、失敗時に誰が止めて復旧できるかです。
自社導入で詰まりやすい境界
自社で設計を進めると、Coworkの設定確認と社内業務の権限整理が別々に進みやすくなります。その結果、サンドボックスの説明はできても、接続先の責任者やログの保管先が決まらないことも少なくありません。
- 通常チャット、Cowork、業務システムの責任部署が分かれている
- 参照ファイルと生成物の機密区分が、業務手順に落ちていない
- 管理者設定は確認できても、失敗時の停止と復旧を試験していない
外部の支援を使う場合は、製品設定だけでなく、対象業務の分解、権限表、ログ項目、運用責任を同じ設計図にまとめられるかを確認するとよいでしょう。
BinxAI株式会社のみっちゃくんでは、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固めます。Claude Coworkの利用範囲だけでなく、対象業務の境界と運用上の責任まで整理したうえで進める形です。見積は一式で示さず、要件を整理したうえで詳細を出します。
契約後に要件が動いた場合も、決めた範囲の中で優先順位を入れ替えながら進められる形を取ります。
企画、課題整理、要件整理から開発までを同じ担当が一気通貫で受け持ち、内製化と社内定着まで支援します。料金は公式ページと無料相談で、案件ごとの範囲を確認する案内です。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修

よくある質問
Coworkを本番業務へ広げる前に出やすい質問を、権限、サンドボックス、ログ、停止の観点から整理します。回答の軸は、機能の有無ではなく業務単位で説明できるかです。
Claude Coworkと通常のClaudeチャットは同じ権限で考えてよいですか?
同じ権限で考えない方がよいでしょう。公式説明でも、Enterpriseでは通常のClaudeチャットとCoworkを分離して扱います。管理者がブラウザ機能やCoworkの利用範囲を制限できるとされており、設定の入口から異なります。
サンドボックスがあれば社内データを安全に扱えますか?
サンドボックスだけでは判断できません。実行環境の隔離と、社内ファイルや業務システムへ到達する権限は別の設計対象です。対象データ、接続先、操作種別、ログを個別に確認します。
管理者がCoworkを制限すれば監査ログは不要ですか?
不要にはなりません。利用制御は、誰が機能を使えるかを決める仕組みです。監査ログは、実行後にどのデータを参照し、どの操作を行い、どの成果物を残したかを検証する仕組みです。
ブラウザ操作を許可するときの最初の業務は何がよいですか?
外部状態を変更しない閲覧や情報収集から始めます。入力、送信、購入、削除を含む業務は、対象サイトを限定し、送信前の人間確認と失敗時の停止手順を確認してから扱います。
長時間タスクのログは指示文だけ残せば足りますか?
指示文だけでは足りません。実行者、適用権限、参照・変更ファイル、ブラウザ操作、外部通信、生成物、失敗理由、停止と再実行の関係まで、業務単位で追跡できる形にします。
あわせて読みたい
参考・出典
Claude Coworkの本番導入では、サンドボックスの有無だけで安全性を判断しません。通常チャット、実行環境、接続先、監査基盤を分け、業務単位の権限とログ、停止と復旧を揃えてから段階的に範囲を広げます。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
Meta Muse Spark OpenでローカルAIは次の段階へ
Metaが公開したMuse Spark Openは、オープンウェイトとローカル実行の選択肢を企業に広げます。性能や計算資源、APIとの費用、安全性、責任分界を整理し、導入前に比較すべき項目を紹介します。
NVIDIAが常時稼働AIエージェント向けモデルを投入 クラウドからエッジまでの配置を整理する
NVIDIAが常時稼働するAIエージェント向けに、クラウドだけでなくデータセンターやRTX搭載端末、エッジへ配置できるモデル展開を示しました。Nemotron 3.5 Super VLとBoltの位置づけ、費用計算、データ境界、障害復旧を導入前に確認する視点を整理します。
自律型エージェント向けGemini 3.8 Flashの実力
Gemini 3.8 Flashを長時間タスクやAIエージェントで評価するとき、何を確認すべきかを整理します。提供範囲、思考レベルと費用、状態管理、失敗時の復旧まで業務単位で検証する視点を解説します。















