
OpenClaw Enterprise導入前に確認したい統制項目
要約
OpenClaw EnterpriseをAIエージェント基盤として導入する前に、認証・権限分離・実行環境の隔離・操作ログ・緊急停止・障害復旧・更新責任をどう確認するか整理します。セルフホストの費用と責任も含め、導入判断から検証手順まで具体的に解説します。
OpenClaw Enterpriseは、2026年10月7日時点でGitHub上に公開されています。公開されたリポジトリでは、OpenClawを企業利用へ展開するためのエンタープライズ向け基盤として位置づけられています。
海外では、個別のAIエージェントを試す段階から、複数のエージェントを共通の制御下で運用する方向が議論されているところです。BinxAIが現場で見る限り、企業導入の分かれ目はデモの成功ではなく、継続稼働をソフトウェア運用として管理できるかです。
この記事の対象読者
次のような環境で、AIエージェント基盤やセルフホスト型の運用を検討している企業や組織を想定しています。
- AIエージェントを自社環境で運用したい企業や組織
- 機密データを外部サービスへ出せない企業や組織
- 常時稼働型の業務自動化を検討する企業や組織
- 複数エージェントの権限を統制したい企業や組織
- AI基盤のクラウド依存を減らしたい企業や組織
OpenClaw Enterpriseの公開内容
リポジトリが示す位置づけ
OpenClaw Enterpriseは、OpenClawを企業利用へ展開するためのエンタープライズ向けリポジトリとしてGitHubで公開されています。個人の試用環境だけでなく、組織内の運用を意識した制御基盤として評価する材料になるでしょう。
ただし、公開されていることだけで自社の統制要件を満たすとは限りません。導入候補として見る企業は、次の項目を自社のデータ分類や業務フローに照らして確認することが出発点です。
- 誰として認証されるか、人のアカウントとエージェントの識別を分けられるか
- 何へ接続できるか、データベースや外部サービスの接続先を限定できるか
- どの操作を許可するか、管理権限と実行権限を分離できるか
- 何が起きたか追跡できるか、実行履歴や権限変更を後から確認できるか
- どう止めるか、タスク単位とエージェント単位で停止できるか

永続エージェントの統制設計
チャットボットと永続エージェントの違い
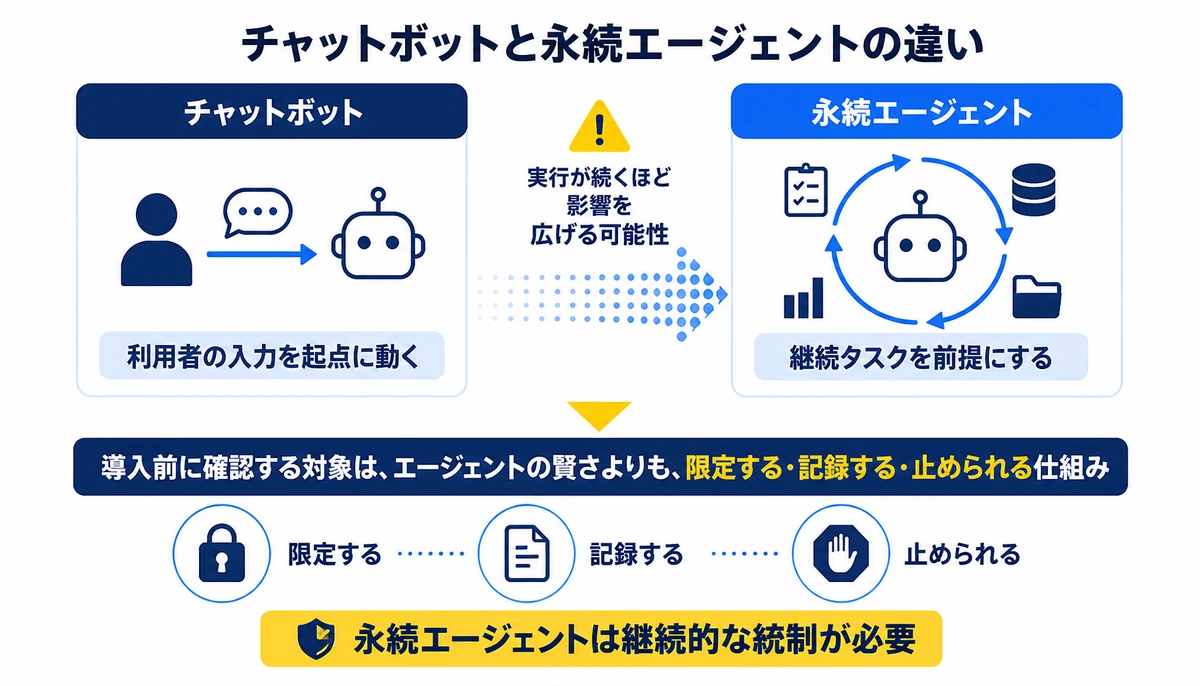
チャットボットは利用者の入力を起点に動く場面が多い一方、永続エージェントは継続タスクを前提にします。実行が続くほど、権限設定の誤りや接続先の想定外変更が、時間をかけて影響を広げる可能性があります。
導入前に確認する対象は、エージェントの賢さよりも、実行を限定し、記録し、止められる仕組みです。
- 認証情報をエージェントごとに分け、共有アカウントを前提にしない
- 管理者が設定を変更する権限と、エージェントが業務を実行する権限を分離する
- ファイル操作、外部接続、書き込み処理を許可リストで区切る
- 実行履歴、接続先、権限変更、失敗内容を同じ単位で追跡する
- 異常時の停止条件と、再開を承認する条件を先に決める
停止と再開の条件設計
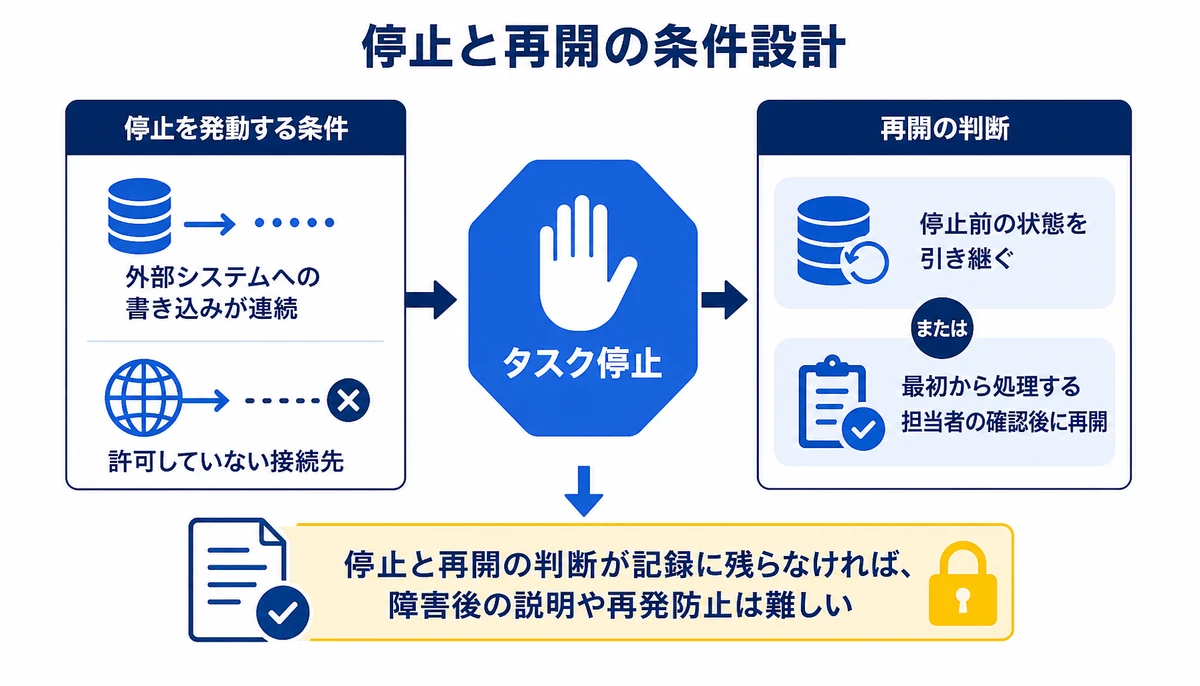
停止条件は、単にプロセスを終了できるかだけでは足りません。外部システムへの書き込みが連続した場合や、許可していない接続先へ向かった場合など、停止を発動する条件を業務単位で記述しておく必要があります。
再開時には、停止前の状態をそのまま引き継ぐのか、担当者の確認後に最初から処理するのかを分けます。停止と再開の判断が記録に残らなければ、障害後の説明や再発防止は難しくなるでしょう。
セルフホストの費用と責任
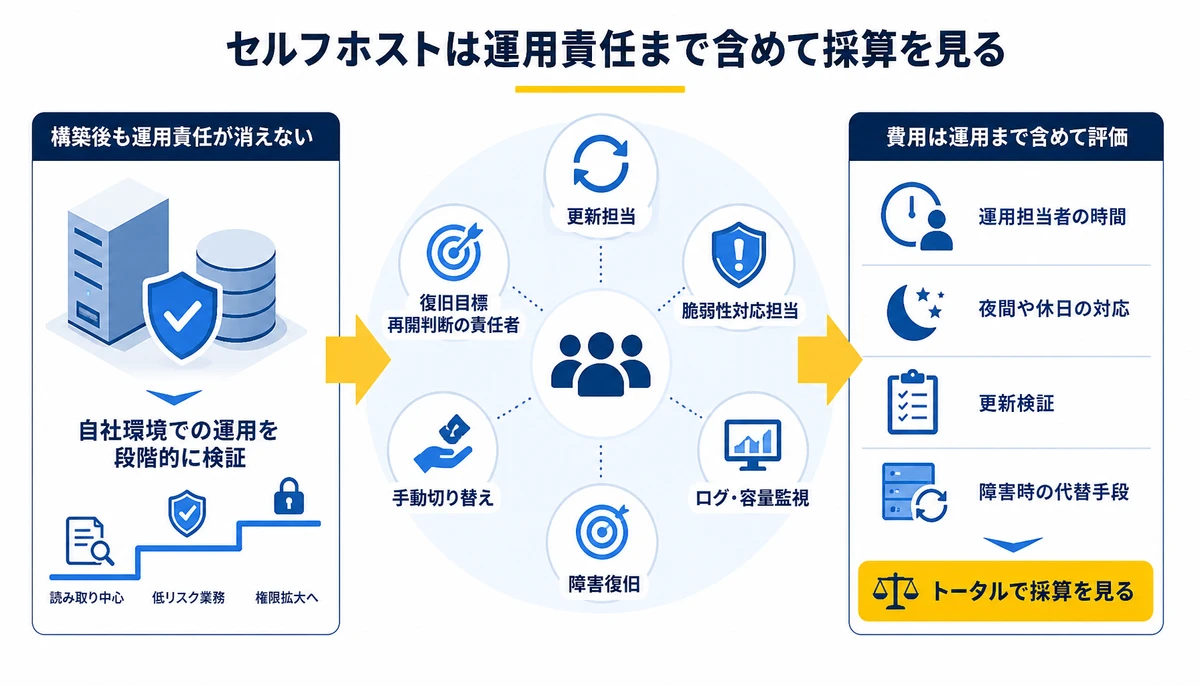
セルフホストAIは、データを自社環境に置きやすい一方で、構築後の運用責任が消えるわけではありません。初期構築の工数だけでなく、更新や監視まで誰が担うかを費用として見積もります。
- モデル、実行基盤、依存ソフトウェアの更新担当
- 脆弱性が見つかった場合の影響確認と修正担当
- ログ監視、容量監視、異常検知を行う担当
- 停止後に業務を手動へ切り替える手順と担当
- 障害時の復旧手順、復旧目標、再開判断の責任者
費用比較では、外部サービスの利用料とサーバー費だけを並べないでください。運用担当者の時間、夜間や休日の対応、更新検証、障害時の代替手段まで含めると、選択肢の見え方が変わるかもしれません。
自社環境での運用を選ぶなら、まず低リスクの業務で責任分界を確認します。機密度の高いデータや書き込み権限をいきなり渡すのではなく、読み取り中心の処理から段階を分けて検証するのが現実的です。
導入判断に使える検証手順
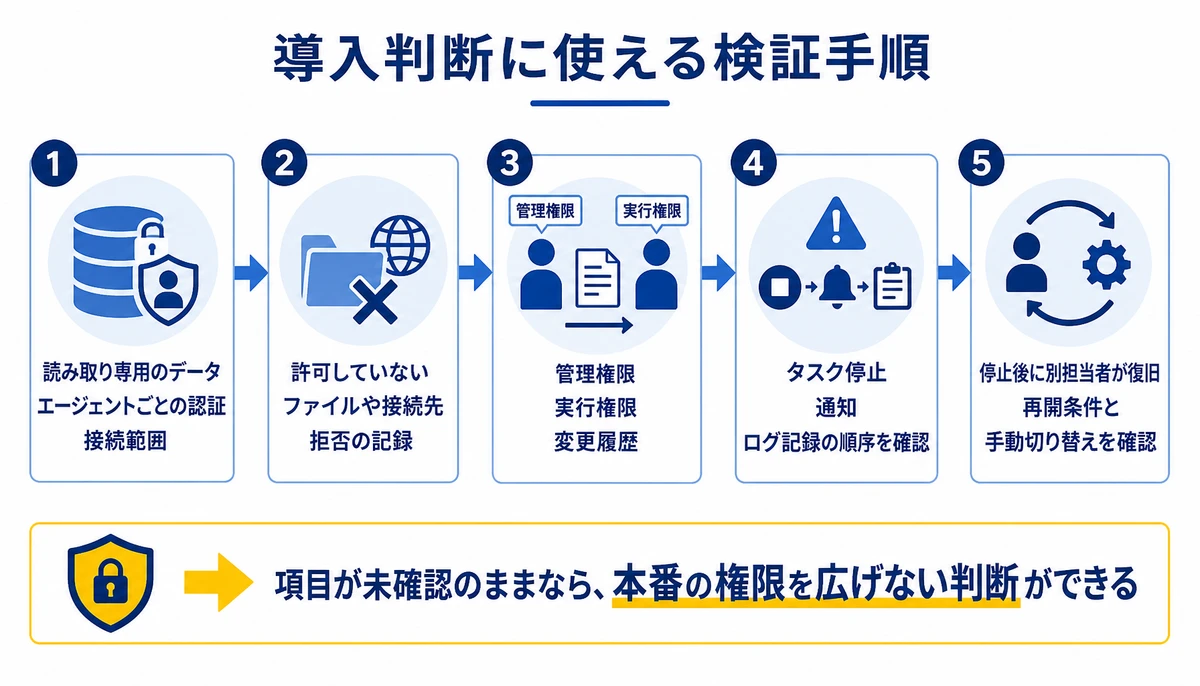
検証では、成功したタスクの件数を増やすより、失敗時の挙動を先に確認したいところです。次の順番で試すと、権限と停止条件の抜けを見つけやすくなります。
- 読み取り専用のデータで、エージェントごとの認証と接続範囲を確認する
- 許可していないファイルや接続先へアクセスさせ、拒否の記録を見る
- 管理権限と実行権限を別の担当者で操作し、変更履歴を確認する
- 意図的に失敗させ、タスク停止、通知、ログ記録の順序を確認する
- 停止後に別担当者が復旧し、再開条件と手動切り替えを確認する
判定表には、機能の有無だけでなく、担当者、証跡、復旧手順も記入しておきましょう。項目が未確認のままなら、デモが成功していても本番の権限を広げない判断ができます。

自社検証で詰まりやすい箇所
自社だけで進める場合、認証と権限の設計が業務ごとに分かれやすく、停止条件も担当者の経験に依存しがちです。セルフホストの更新や障害復旧を既存業務の片手間で担えるかも、あわせて確認しておきたいところでしょう。
- 業務ごとのデータ分類と接続先の洗い出しが終わらない
- 管理者、実行者、承認者の責任分界が曖昧になる
- ログを残しても、異常を誰が見てどう止めるか決まらない
外部支援を使う場合の確認点
外部の支援を使う場合は、製品の設定だけでなく、現状の業務、権限、運用責任を先に整理できるかが確認の起点。BinxAI株式会社のサービスみっちゃくんでは、提案の前に現場へ入り、課題の整理と現状の診断を済ませてから要件を固めます。
見積は一式ではなく、要件を整理したうえで詳細を提示。契約後に要件が動いても、決めた範囲の中で優先順位を入れ替えて進められる形です。
企画、課題整理、要件整理から開発までを同じ担当が受け持ち、運用の引き継ぎと内製化まで支援します。料金は公式ページと無料相談で案内されているので確認してみてください。
- 課題の整理と現状の診断
- 要件定義と設計
- 開発と本番環境への展開
- 運用の引き継ぎと内製化の支援
- 担当者向けの研修

よくある質問
OpenClaw Enterpriseは何を確認する基盤ですか?
OpenClawを企業利用へ展開するためのエンタープライズ向けリポジトリとして公開されているものです。自社では、認証、権限、接続先、ログ、停止、復旧を具体的な業務で検証しましょう。
AIエージェントの権限はどこまで分けますか?
少なくとも管理設定を変える権限と、業務データを読む権限、外部システムへ書き込む権限は分けて検討したいところでしょう。業務の影響が大きい操作には、別の承認や停止条件を置きます。
セルフホストならデータ管理の問題は解決しますか?
解決を保証するものではありません。自社環境に置いた後も、アクセス権、ログの保管、更新、脆弱性対応、バックアップを継続して管理する必要があります。
常時稼働の前に何を試すべきですか?
読み取り中心の小さな業務から始め、許可外アクセス、連続失敗、接続先変更を意図的に発生させます。停止、通知、記録、復旧、再開まで一連の手順を確認しておくとよいでしょう。
導入を見送る判断になるのはどのような場合ですか?
権限の持ち主、ログの確認者、停止の判断者、障害復旧の担当者が決まらない場合です。機能が動いていても、継続運用の責任を置けないなら本番化を急がない方がよいでしょう。
OpenClaw Enterpriseを評価するときは、AIエージェントを試せるかだけでなく、企業の業務基盤として安全に動かし続けられるかを確認します。認証、権限分離、隔離、ログ、停止、復旧、更新責任を検証表に並べることが、導入判断の出発点です。
この記事の分類
同じ分類の記事をまとめて読めます。
次に読む記事
OpenClaw 2.0登場AIエージェント基盤は本番で使えるか
OpenClaw 2.0が大規模アップデートとして公開されました。AIエージェントを自社運用する企業が、認証や権限分離、サンドボックス、操作ログを確認し、非本番環境から評価する手順を整理します。
Agent Lightning v1.0は企業のAI開発をどう変えるか
Microsoft Researchが公開したAgent Lightning v1.0は、既存のAIエージェントを実際の業務ハーネス上で改善する軽量フレームワークです。約3,500行、Kubernetes対応、SWE-benchでの評価結果から、企業が検討すべき開発と運用の論点を整理します。

LLM比較2026年版:GPT・Claude・Gemini・DeepSeekをポートフォリオで使い分ける
「最強モデル探し」はもう終わった。2026年のLLM選定は、RAG・エージェント・コーディング・社内文書検索という4ユースケースに対し、コスト・ガバナンス・統合コストの三軸で複数モデルを使い分けるポートフォリオ設計に移行している。日本企業特有の制約を踏まえた実践的な選定フレームワークを解説する。















